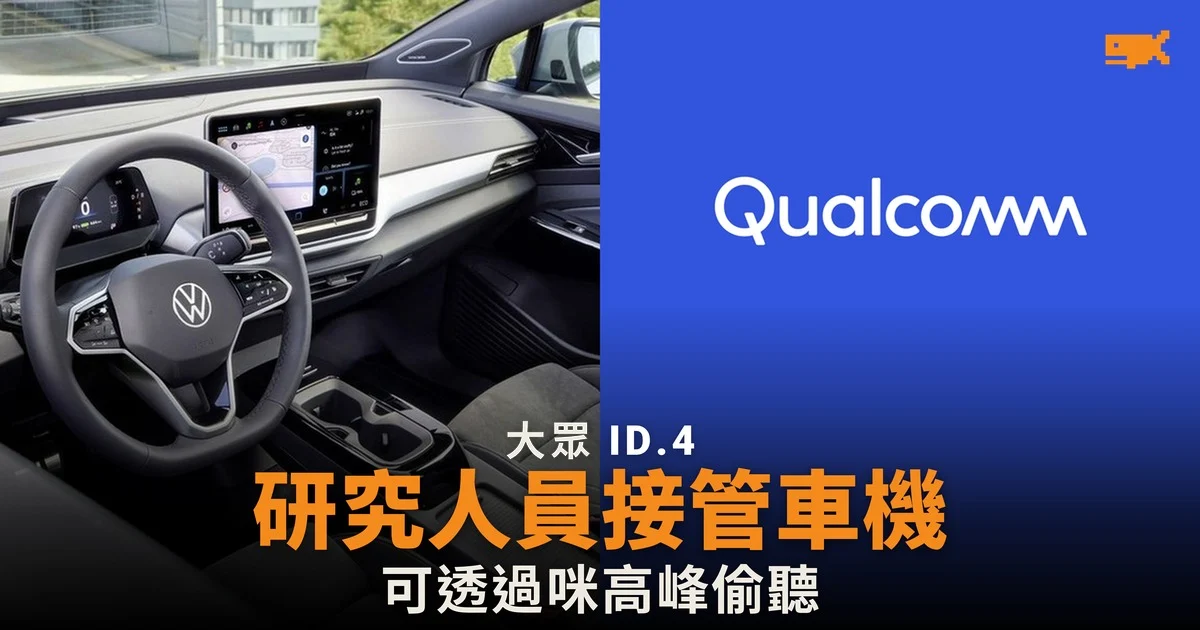
研究人員稱可從車機一路控制大眾 ID.4
據 Nullcon Berlin 2026 大會議程,研究人員 Radu Motspan 與 Abdellah Benotsmane 的演講題為「Hypervisor IDS: A Silent Head Unit Takeover with Physical Impact on Modern EVs」,示範一條入侵大眾(Volkswagen)ID.4 車載娛樂系統的攻擊鏈。大會於 11 月 5 至 6 日在柏林舉行,11 月 2 至 4 日為培訓課程。
攻擊鏈分幾步:
步驟 | 內容 |
|---|---|
入口 | PerfektBlue 藍牙漏洞,加上 Apple CarPlay 實作缺陷 |
第一層 | 在車機的娛樂系統虛擬機內執行程式碼 |
提權 | 利用虛擬機與主機之間介面的漏洞,逃出沙盒 |
終點 | 控制並長期駐留主機,完全掌握 ID.4 車機 |
研究人員稱,受影響的是「數十萬輛」已經上路的大眾電動車,例如 ID.4,這是他們自己的估算。前提是攻擊者能進入車廂(有線 CarPlay 的漏洞需要實體接觸),或者車主點擊一次。得手之後,攻擊者可以追蹤車輛位置、在屏幕顯示任意圖片、播放聲音、透過車內咪高峰偷聽、操控語音助手,以及控制部分車身功能。
PerfektBlue 是 2025 年已公開的藍牙漏洞
據 BleepingComputer 2025 年 7 月 10 日報道,PerfektBlue 是 OpenSynergy 旗下 BlueSDK 藍牙軟件的四個漏洞(CVE-2024-45431 至 CVE-2024-45434),由 PCA Cyber Security 在 2024 年 5 月通報。OpenSynergy 在 2024 年 9 月推出修補,但不少車廠當時仍未把更新推送到車上。報道指漏洞影響平治、大眾及 Skoda 等品牌,涉及「數以百萬計」的裝置,經藍牙發動攻擊,最多只需車主點擊一次。
三星 Galaxy S23 示範關閉 SELinux
同一大會的另一場演講,DMA-after-free: exploiting a stale IOMMU TLB for privilege escalation on Qualcomm-based mobile devices,針對採用高通 Snapdragon 晶片的手機。IOMMU 是管理周邊硬件直接存取記憶體(DMA)的元件;系統釋放 DMA 緩衝區後,若未即時清除 IOMMU 的轉換快取(TLB),硬件仍可寫入已釋放的記憶體。
議程指,問題出在高通的 IPA 驅動程式缺少一項 U16_MAX 檢查,打開一個 4 MB 的越界 DMA 存取範圍,三星 Galaxy 及其他 Snapdragon 裝置都有這個漏洞。研究人員在一部已用 Magisk 取得 root 權限的 Galaxy S23 測試機上示範,取得最高權限、關閉 SELinux 保安機制,再把反向連線程式注入系統的 init 程序。由於示範機事先已 root,議程並未說明一般用戶的手機能否以同一方法入侵。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。