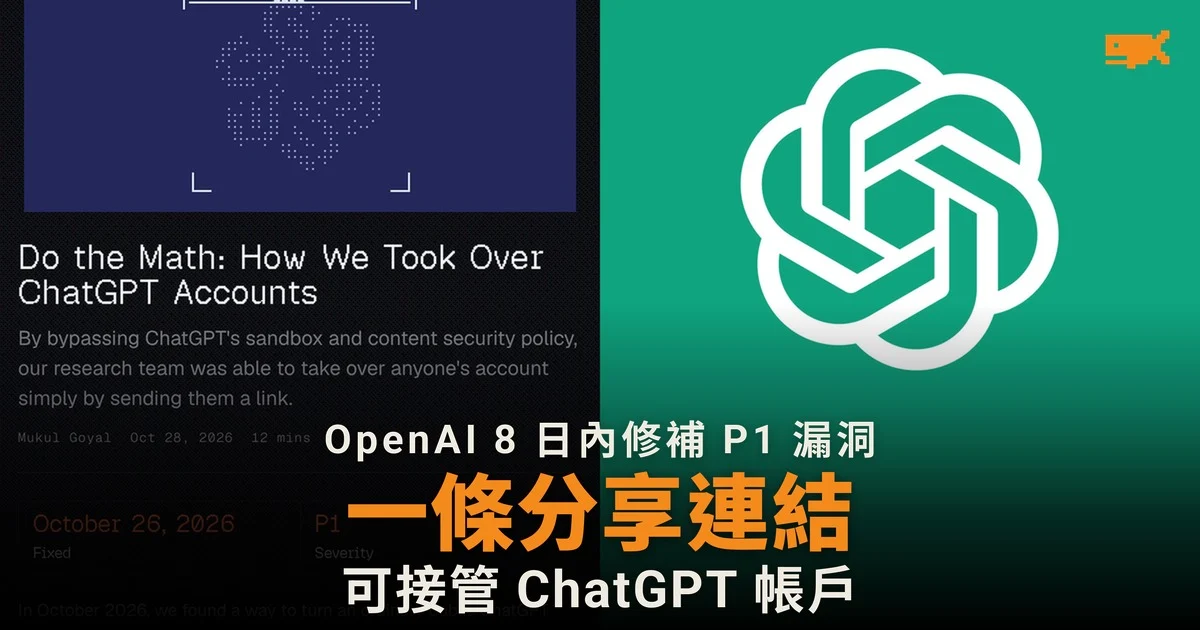
打開一條分享連結,帳戶就被接管
網絡保安研究團隊 Parameter Labs 在 2026 年 10 月 28 日公開一項 ChatGPT 漏洞:攻擊者只要製作一段惡意的公開 ChatGPT 對話,再把分享連結傳給目標,對方一打開,攻擊者的程式碼就會在受害人已登入的 ChatGPT 帳戶內執行。
研究員 Mukul Goyal 在報告中指,程式碼可以列出受害人的對話紀錄,讀取一段從未分享過的私人對話,再把部分內容傳到研究團隊的伺服器,理論上能以受害人身份做任何事。在自動預覽的版本中,受害人唯一要做的動作就是打開連結;團隊重複測試 3 次,約 4.5 秒後便成功執行。受害人不需要安裝任何應用程式、加入專案、貼上程式碼或打開開發者工具。
漏洞如何串連
這條攻擊鏈由幾個本身看似無害的功能組成。ChatGPT 的互動圖表會載入數學輸入程式庫 MathLive,它在 chatgpt.com 主頁面安裝了一個接收跨視窗訊息的監聽器,卻沒有限制訊息來源。
攻擊者再利用 ChatGPT 的 HTML 預覽功能。預覽本身在沙盒(sandbox)框架內運行,但它可以向主頁面發送訊息,把 MathLive 虛擬鍵盤的版面換成攻擊者寫好的 HTML。這段 HTML 被直接插入頁面,其中一個沒有沙盒限制的內嵌框架因此繼承了 chatgpt.com 的身份。
ChatGPT 設有內容安全政策(CSP),限制頁面可以載入的程式碼來源。研究團隊借用 YouTube 一個允許自訂回呼函數的舊式介面,繞過了這道限制,令惡意程式碼得以執行。
8 日內修補,獎金 5,000 美元
據科技網站 ShiftDelete 報道,研究團隊在 10 月 18 日向 OpenAI 報告漏洞,OpenAI 在 10 月 26 日完成修補,前後 8 日,並把漏洞評為最嚴重的 P1 級別,向團隊發出 5,000 美元漏洞獎金。完整報告在修補後兩日才公開。
目前未有報道指漏洞曾被實際利用。不過,ChatGPT 分享連結常在社交平台和通訊軟件流傳,用戶一般不會懷疑一條 chatgpt.com 網址,這正是攻擊可以只靠一次點擊完成的原因。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。