黑客經 cPGuard 更新渠道向客戶伺服器植入後門
保安軟件供應商 OPSSHIELD 在 11 月 3 日發出安全通告,指有黑客在香港時間 11 月 2 日上午 10 時 06 分,利用盜來的登入資料進入其更新發布系統(CDN),再經 cPGuard 的正常更新渠道,向客戶的伺服器派發惡意程式。這類手法稱為供應鏈攻擊,即先入侵軟件供應商,再借官方更新感染其客戶。
cPGuard 是用於 Linux 網站寄存伺服器的保安軟件,提供惡意程式掃描、受感染網站檔案清理和網站防火牆,支援 cPanel、DirectAdmin 和 Plesk 等主機管理介面。受影響的是 5.88.12 至 5.88.19 版。OPSSHIELD 表示在這批更新推出後 12 小時內發現攻擊,已停止派發,並推出 5.88.25 版移除後門及程式留下的檔案。
惡意程式收集密碼雜湊和 SSH 檔案
據 OPSSHIELD 通告,惡意程式在伺服器上收集了以下資料:
檔案 | 內容 |
|---|---|
/etc/shadow 及 /etc/passwd | 本機 Linux 帳戶及其密碼雜湊 |
my.cnf | root 的 MariaDB/MySQL 資料庫設定 |
root 指令紀錄 | root 帳戶輸入過的指令 |
root 的 SSH 檔案 | SSH 授權及已知主機紀錄 |
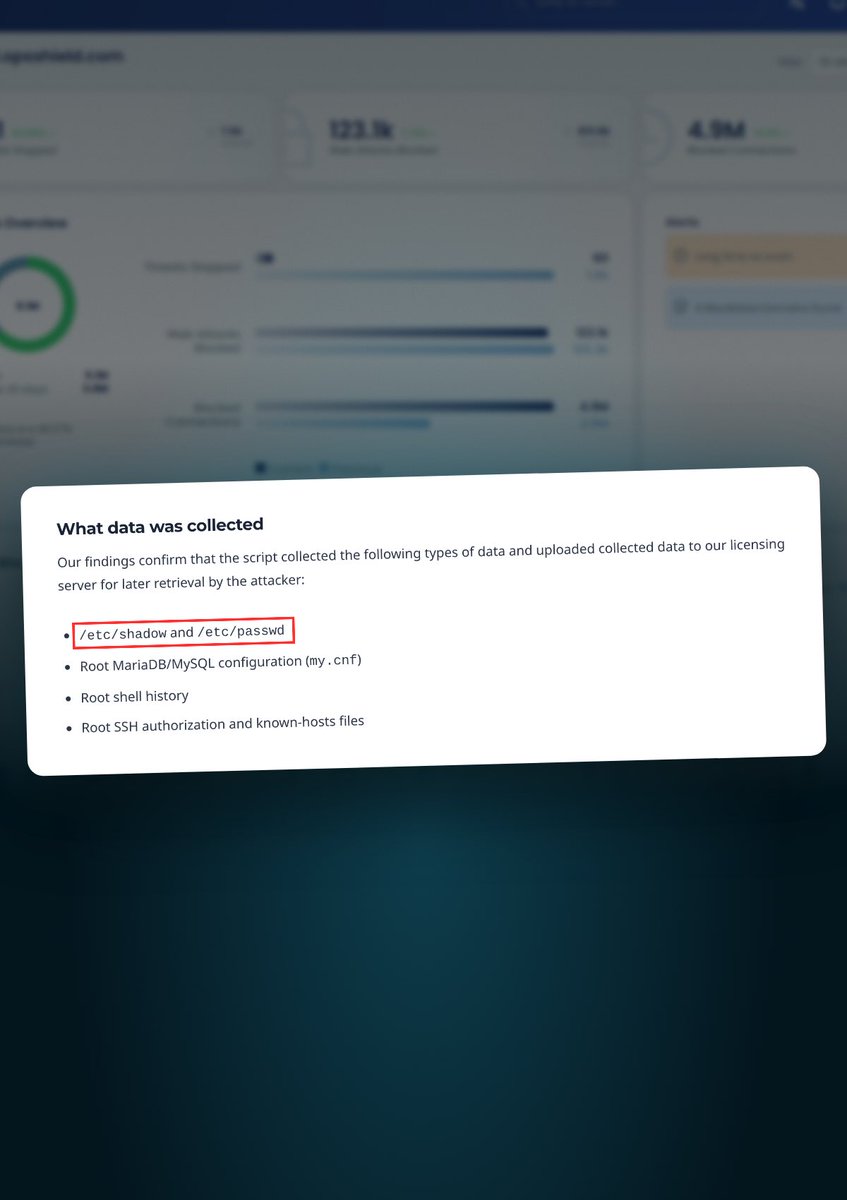
程式把資料打包成名為 loot.tgz 的壓縮檔,再上傳到 OPSSHIELD 自己的授權伺服器上一個被入侵的帳戶,供黑客稍後取回。換言之,黑客同時用上了這間保安公司的更新系統和授權伺服器。
OPSSHIELD 確認黑客已從授權伺服器取回部分資料。該公司在香港時間 11 月 3 日清晨 5 時 12 分更新調查結果,初步估計黑客取回了 32 個檔案,每個對應一部客戶伺服器,但強調這只是已確認被取回的數目,不是可能受影響伺服器的總數。
裝過受影響版本的伺服器應視為已被入侵
通告指,任何曾安裝 5.88.12 至 5.88.19 版的伺服器,即使現已更新至 5.88.25 或以後版本,都應視為可能已被入侵。管理員可在 cPGuard 的安裝紀錄中查看更新歷史,但紀錄缺失或不完整,並不代表伺服器未受影響。由於軟件按時段檢查更新,部分伺服器可能未有執行惡意程式。
OPSSHIELD 要求管理員即時採取以下步驟:
步驟 | 做法 |
|---|---|
更新 | 執行 cpgcli update --start,更新至 5.88.25 或以後版本 |
核對版本 | 執行 cpgcli --version 確認已完成更新 |
重設密碼 | 在可信的修復環境重設 root 及所有本機帳戶密碼,並更改在其他系統重用的密碼 |
更換憑證 | 更換資料庫密碼、S3 存取金鑰、DigitalOcean 權杖,以及 root 指令紀錄中出現過的密鑰 |
更換 SSH 金鑰 | 更換 /root/.ssh 下的私鑰,並在所有信任它的系統移除舊公鑰 |
該公司解釋,/etc/shadow 存放的是單向雜湊,不是明文密碼,但簡單或曾外洩的密碼較易被離線破解;資料庫設定和指令紀錄中的密鑰,則沒有這層保護。OPSSHIELD 目前不建議例行重裝作業系統,但表示這是初步評估,若發現其他入侵跡象,重建伺服器或有需要。
OPSSHIELD 仍在調查登入資料如何外洩
OPSSHIELD 表示,仍在調查黑客如何取得登入資料、哪些客戶伺服器執行過程式,以及黑客取走了多少資料。除了收集資料和植入後門,該公司暫未發現其他惡意活動,但指這項發現屬初步,不排除仍有未察覺的活動。作為預防措施,該公司會再推出更新,從曾加入其支援存取金鑰的 cPGuard 伺服器移除這些金鑰。
來源
- cPGuard security advisory: Update channel compromise(OPSSHIELD 原始通告)
- CPGuard Compromised(LowEndSpirit,轉載 OPSSHIELD 致客戶電郵)
- cPGuard Supply Chain Attack Pushes Backdoor Through Update Channel(SecurityOnline)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。