Ubuntu 及 Red Hat 仍未推出修補核心
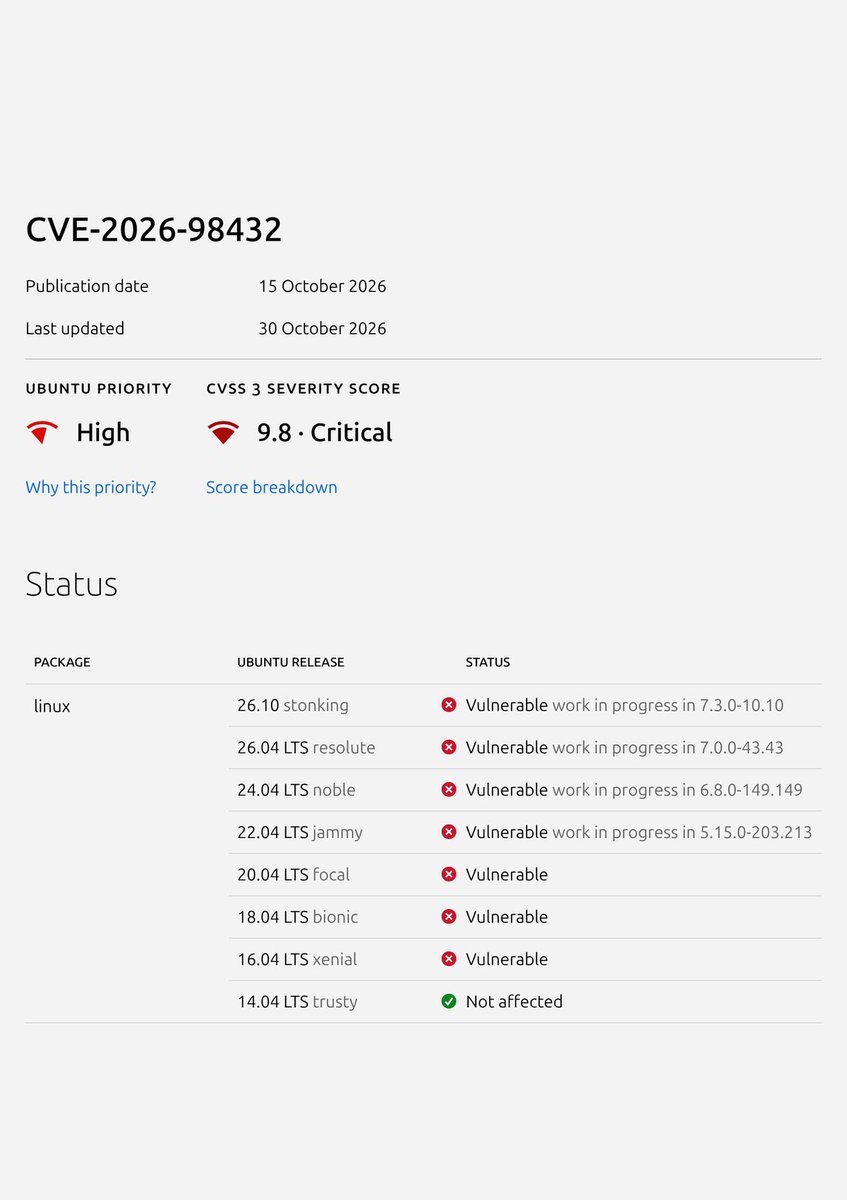
據 Ubuntu 安全追蹤頁 10 月 30 日的更新,Linux 核心漏洞 CVE-2026-98432 在 Ubuntu 16.04 至 26.10 每個版本仍列為「有漏洞」,只有 14.04 不受影響;較新的四個版本標明修補「進行中」,但未有日期。
Red Hat 把漏洞評為「嚴重」(Critical)級,理由是遠端攻擊者毋須登入、毋須用戶操作,單靠一般 IPv4 TCP 流量就能令核心記憶體損壞,甚至即時令系統當機,並在安全通告 RHSB-2026-016 列出緩解步驟。據 Linux 支援公司 TuxCare 整理,RHEL 8、9 及 10 至今仍未有修補核心,RHEL 7 則不受影響。
相比之下,Debian 早在 10 月 16 日已推出修補核心,Oracle、大部分 SUSE 版本及部分 Amazon Linux 核心亦已修補。
Anthropic 稱未發布模型寫出遠端攻擊程式
據 TuxCare 整理,Anthropic 在 10 月 27 日表示,其一個未發布的內部 Claude 研究模型,利用這個漏洞寫出可運作的攻擊程式:攻擊者毋須任何帳戶密碼,就能遠端以最高權限(root)在伺服器上執行指令。漏洞本身亦由 Anthropic 研究員 Xinyang Ge 通報。
Anthropic 未有公開攻擊程式碼。截至 10 月 30 日,未見有獨立研究人員公開重現,亦未有漏洞在現實中被利用的報告,美國網絡安全及基礎設施安全局(CISA)的已知被利用漏洞清單亦未收錄。
漏洞出在 TCP 連線握手
漏洞屬「釋放後使用」(use-after-free)類型,即程式讀取一塊已經交還系統的記憶體。據 Red Hat 說明,攻擊者只要發出時機準確的連線請求,就能觸發這個問題,多數情況會令系統當機,亦可能損壞記憶體。問題出在伺服器處理附帶 IP 選項(例如記錄路由、時間戳)的 IPv4 連線請求時,若客戶端重發請求,核心仍在讀取的選項記憶體,可能同時被另一段程式釋放。
這段程式碼自 2016 年 1 月的 Linux 4.4 起一直存在,之後所有核心版本都受影響,IPv6 的主要路徑則不受影響。核心開發者 Eric Dumazet 的修正把兩處即時釋放改為延後釋放,10 月 5 日已進入主線核心,核心 CVE 團隊 10 月 15 日才公開漏洞,10 月 24 日補上 9.8 分(滿分 10 分)的嚴重程度評分。
多路徑 TCP 伺服器風險較高
Anthropic 示範的攻擊針對開啟了多路徑 TCP(MPTCP,可同時經多條網絡路徑傳送資料)監聽的伺服器。據 TuxCare,以 Go 1.24 或之後版本編譯的程式,預設會在監聽連線時開啟 MPTCP;RHEL 8、9 及 10 則預設關閉 MPTCP。不過 Go 安全團隊表示,沒有 MPTCP 監聽的系統亦可能受類似攻擊。
TuxCare 建議系統管理員先用 `ss -H -lMn` 指令檢查伺服器上有沒有 MPTCP 監聽;未能更新核心的主機,可考慮攔截帶有 IP 選項的 TCP 封包,但 TuxCare 指這個做法未經測試;KernelCare 已為 Debian 13 推出毋須重新開機的修補。
來源
- CVE-2026-98432(Ubuntu 安全追蹤頁)
- CVE-2026-98432(Red Hat)
- Claude Wrote a Remote Root Exploit for a 9.8 Linux TCP Bug Still Unpatched on RHEL and Ubuntu(TuxCare)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。