Drupal 警告 Commerce Core 漏洞正被利用
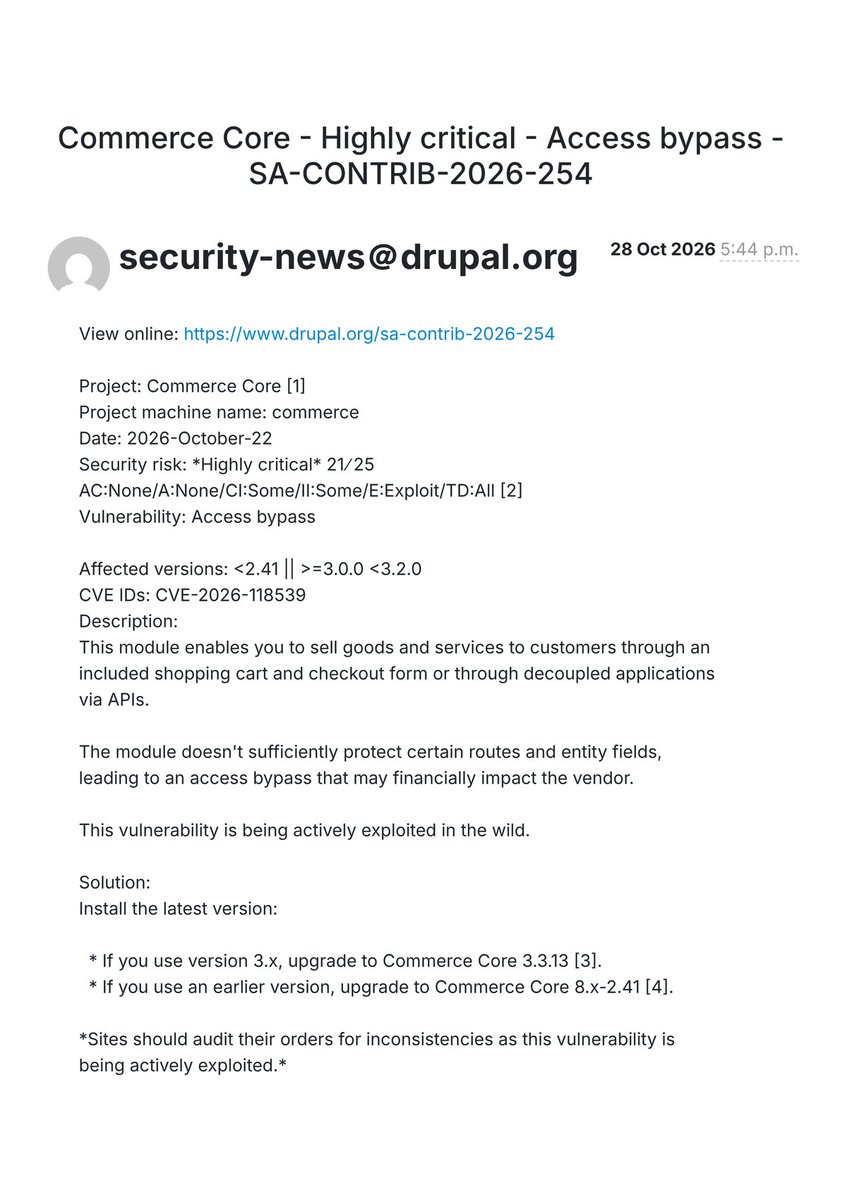
Drupal 保安團隊 2026 年 10 月 28 日發出安全公告 SA-CONTRIB-2026-254,指網店模組 Commerce Core 存在「高度嚴重」的存取繞過漏洞(CVE-2026-118539),風險評分 21 分(滿分 25 分),並警告:「這個漏洞正在被實際利用。」Commerce Core 為 Drupal 網站提供購物車和結帳功能;據 SecurityWeek 引述 Drupal 的統計,超過 42,000 個網站使用這個模組。
公告指,模組未有充分保護部分網址路徑和資料欄位,攻擊者毋須登入就可以繞過權限,可能令商戶蒙受金錢損失。受影響的是 2.41 之前的版本,以及 3.0.0 至 3.3.13 之前的 3.x 版本。
兩家商戶發現可疑訂單
負責維護 Drupal Commerce 的公司 Centarro 在 10 月 29 日發文指,已收到兩宗報告,有人試圖利用這個漏洞落欺詐訂單;報告來自正在營運網店的商戶。Centarro 與 Drupal 保安團隊其後追查,截至發文時,相信攻擊未有自動化,亦未擴散至最初的網站以外。
Centarro 列出的可疑訂單特徵包括:
跡象 | 內容 |
|---|---|
價格異常 | 例如以 0.01 美元成交的訂單 |
未付款 | 已落單但沒有任何待處理或已授權的付款 |
假「已付清」 | 系統顯示全數付清,卻沒有對應的付款紀錄 |
來歷不明的調整 | 職員沒有加入、亦非來自任何推廣的折扣或收費 |
Centarro 指,透過 JSON:API(讓外部程式讀寫網站資料的介面)運作的網站,由 2020 年 5 月的 8.x-2.18 版起理論上已可被攻擊;其他設定則由 2021 年 6 月的 8.x-2.25 版起。
商戶應即時更新並核對訂單
Drupal 要求 3.x 用戶立即升級至 Commerce Core 3.3.13,較舊版本則升級至 8.x-2.41,並強調網站應核對訂單有否不一致。Centarro 另外就 Commerce API、Commerce License、Commerce Shipping 和 Commerce Stripe 發布了安全更新,並建議毋須經 JSON:API 更新資料的網站把介面改為唯讀。
Centarro 亦提醒商戶,不應單憑顧客完成結帳就出貨,要先確認款項全數收妥。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。