四分三間諜軟件個案來自犯罪集團
據流動裝置安全公司 iVerify 11 月 10 日發布的 2026 年流動裝置威脅報告,該公司偵測到的間諜軟件感染個案中,75% 來自犯罪集團的大規模攻擊,並非國家級的針對式行動。《The Record》同日報道,其餘 25% 屬 Pegasus 等只賣給政府客戶的商業間諜軟件。
犯罪集團用的是 Coruna 和 DarkSword 兩套外洩的 iPhone 入侵工具包。iVerify 新聞稿指,部分集團懷疑在中國運作,透過網上廣告、被入侵或自建的網站及釣魚訊息散播,受害的是仍在使用有漏洞 iOS 版本的普通用戶,目的是偷取登入資料和加密貨幣。
巴士司機子女也收到 Apple 警告
據《CyberScoop》11 月 10 日報道,報告舉出 Apple 威脅通知的收件人:加拿大渥太華一名巴士司機的子女、一名全職母親,以及澳洲一名豪華轎車司機。iVerify 指,他們沒有公眾形象,亦沒有敏感工作。
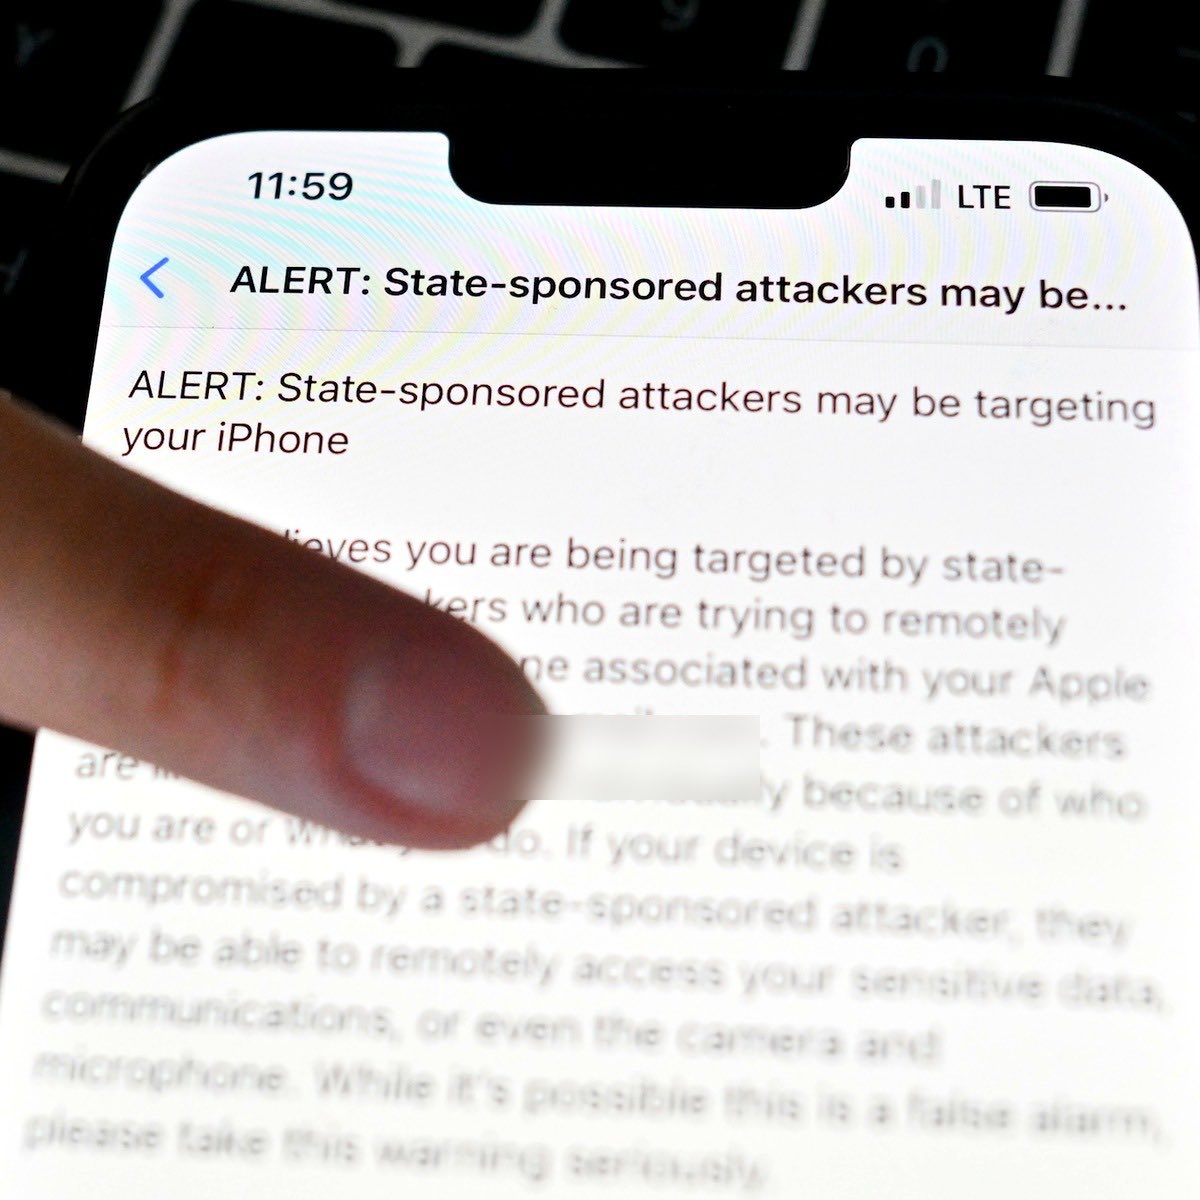
iVerify 聯合創辦人 Rocky Cole 對《The Record》說,今年是 iOS 間諜軟件「走進大眾」的一年,針對 iPhone 的頭號使用者已不是政府,而是網絡罪犯。
每千次掃描約有一宗感染
據《The Record》11 月 10 日報道,iVerify 的感染率來自其免費的手機檢查服務,Rocky Cole 指掃描過的消費者裝置數以十萬計。
項目 | 數字 |
|---|---|
消費者裝置感染率 | 每 1,000 次掃描 1.07 宗 |
企業裝置感染率 | 每 1,000 次掃描 0.7 宗 |
《財富》500 強公司每年估計感染 | 約 65 宗 |
Coruna 及 DarkSword 佔偵測個案 | 75% |
iVerify 把企業感染率較低,歸因於企業強制更新系統、裝置上的偵測及網絡安全措施。新聞稿指,在企業環境偵測到的犯罪集團個案,全部發生在經理級以下的普通員工手機上。
中招的 iPhone 收不到 Apple 通知
據 iVerify 11 月 10 日的新聞稿,確認感染 DarkSword 或 Coruna 的 iPhone 都沒有收到 Apple 的威脅通知,用戶可能一直不知道手機已被入侵。
《The Record》指,DarkSword 毋須用戶點擊任何連結,只要用瀏覽器打開被入侵的網站就會觸發。Coruna 原本出自一間國防承包商,曾被罪犯用假冒的中文金融網站,從逾 42,000 部 iOS 裝置偷走加密貨幣。兩套工具包都能讀取訊息、相片及電郵,並開啟咪高峰和鏡頭。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。