KAIST 研究員示範 MTEscape,繞過 Arm 記憶體標籤防護
南韓科學技術院(KAIST)Hacking Lab 的研究員 Kyeongmin Kim 及 Insu Yun,在 10 月 16 至 17 日於巴黎舉行的 Hexacon 2026 保安大會上,發表名為 MTEscape 的攻擊技術,在 Linux 核心中繞過 Arm 晶片的記憶體標籤擴充(Memory Tagging Extension,MTE)。據 KAIST Hacking Lab 網站,相關論文已獲第 33 屆 ACM 電腦及通訊保安會議(CCS)接納,將於 11 月發表。
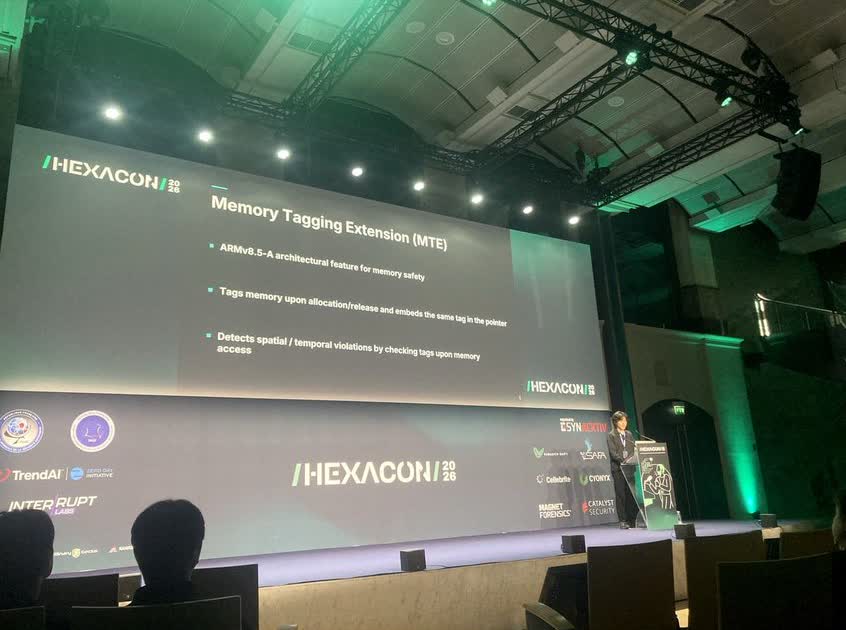
MTE 是甚麼
MTE 是 ARMv8.5-A 架構加入的硬件記憶體安全功能。系統分配或釋放記憶體時會為它加上標籤,並把同一個標籤嵌入指標,存取記憶體時比對兩者,標籤不符即視為越界或釋放後使用(use-after-free)等違規存取。這類記憶體損壞漏洞向來是入侵手機及伺服器的主要途徑,MTE 的目的就是令它們難以利用。
攻擊利用非同步模式的空檔
據 Hexacon 公布的講題摘要,MTE 為減低效能損耗,設有非同步模式,標籤錯誤不會即時處理,而是延後交由核心回應,中間留有一段短暫空檔。MTEscape 正是把這段空檔變成可行的攻擊機會:研究員指出,越界寫入(OOB write)及釋放後使用兩類漏洞,在合適條件下都可以在違規被處理之前干擾 MTE 的錯誤處理機制。
研究員表示,要令攻擊穩定,必須在只有一次機會的競爭條件中勝出,因此針對兩類漏洞各自設計了不同策略。他們在演講中以兩個真實的 Linux 核心漏洞,示範 MTEscape 的實際應用。
講者背景
Kyeongmin Kim 是 KAIST Hacking Lab 的攻擊保安研究員,正攻讀碩士,曾多次打入 DEF CON、HITCON 及 CODEGATE 的 CTF 決賽,包括在 DEF CON 34 奪得第二名。Insu Yun 是 KAIST 副教授及 Hacking Lab 主管,2020 年曾在 Pwn2Own 攻破 Apple Safari 奪冠。
MTE 並非首次被繞過。GitHub 保安研究員 Man Yue Mo 在 2024 及 2025 年先後發表文章,示範利用 Arm Mali 圖像處理器驅動程式的漏洞,在啟用 MTE 的 Pixel 8 上取得核心代碼執行權限。這些方法繞開 MTE 的檢查範圍,而 MTEscape 針對的則是 MTE 非同步模式本身的設計。
來源
- Hexacon - Conference – Speakers(Hexacon 2026)
- Publications | Hacking Lab(KAIST Hacking Lab)
- Bypassing MTE with CVE-2025-0072(The GitHub Blog)
No comments yet
提交留言即表示你已閱讀我們的私隱政策。