Railway 指黑客可能取得已解密的客戶密鑰
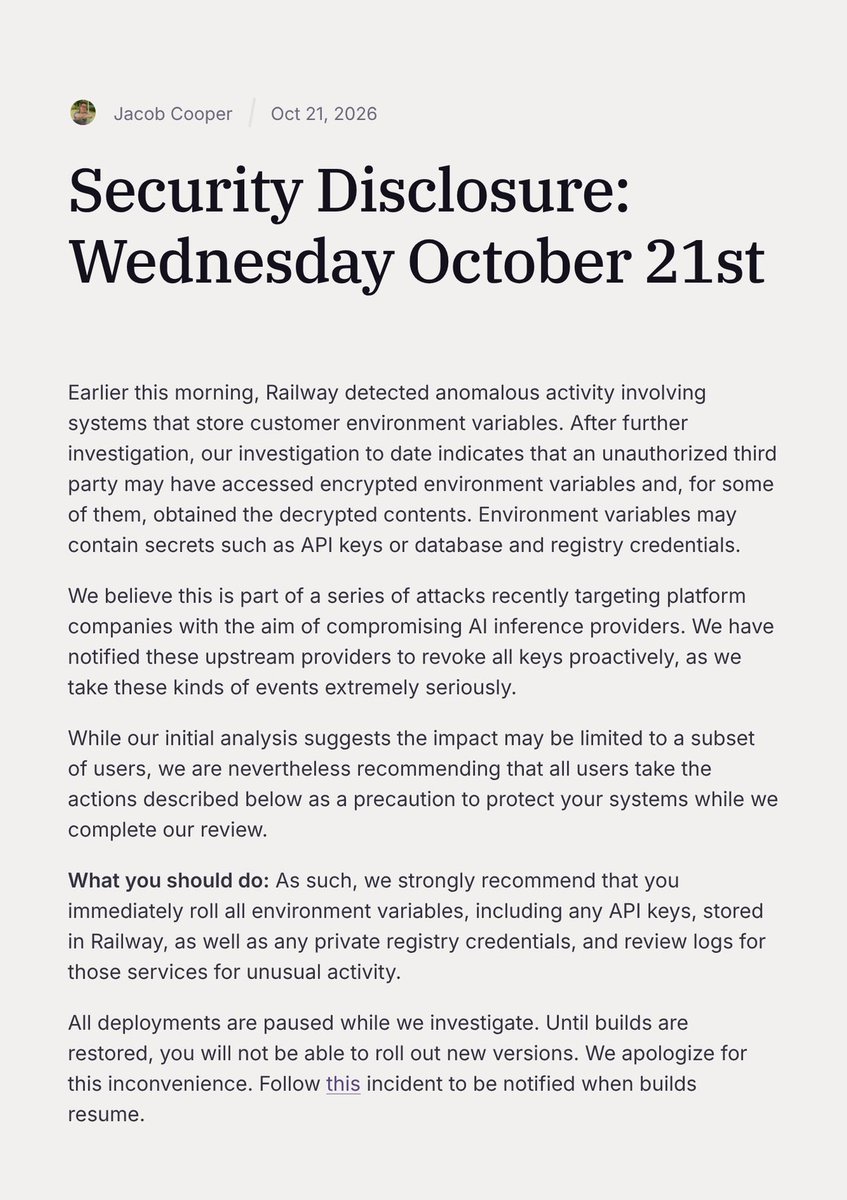
雲端部署平台 Railway 香港時間周四(10 月 22 日)凌晨 4 時 44 分發布安全公告,指當日早上偵測到儲存客戶環境變數的系統出現異常活動,調查顯示未獲授權的第三方可能存取了加密的環境變數,其中部分更取得了解密後的內容。環境變數是程式運行時讀取的設定,常用來存放 API 金鑰(即程式之間互相驗證身份的密碼)以及資料庫和映像倉庫的登入憑證。
Railway 是開發者用來架設和部署網站及應用程式的平台。公司表示,初步分析顯示受影響的可能只是部分用戶,但仍建議所有用戶立即更換存放在 Railway 的所有環境變數、API 金鑰及私人映像倉庫憑證,並檢查相關服務的記錄有否異常。公司會在確認受影響帳戶後,以電郵直接通知相關客戶。
「真正目標是 AI 推理服務商」
Railway 在公告中寫道:「我們相信這是近期一連串針對平台公司、旨在入侵 AI 推理服務商的攻擊之一。」推理服務商即提供 AI 模型運算、按用量收費的公司。Railway 表示已通知這些上游服務商,主動作廢所有金鑰,但沒有點名是哪些公司。
據 TSN 報道,Railway 其後發布的指引教用戶檢查 Anthropic、Grok 及 OpenRouter 帳戶有否出現不尋常用量,其中 OpenRouter 的指引提醒,外洩的金鑰會「直接花掉預付額度」。換言之,攻擊者拿到的金鑰可以被用來免費調用 AI 模型,帳單則由受害者承擔。TSN 又指,雲端平台 Zeabur 本周一亦表示有攻擊者讀取了平台的環境變數,但未有證據顯示兩宗事件有關連。
部署暫停,換了密鑰也未能即時生效
公告發出時,Railway 已暫停所有部署,即用戶無法推出新版本。換了密鑰之後,服務要重新部署才會讀取新值,所以不少用戶在暫停期間無從補救。按 Railway 狀態頁的更新,事件處理的主要時序如下:
香港時間 | 事件 |
|---|---|
10 月 22 日 06:10 | 開始更換所有儲存空間(bucket)的憑證 |
10 月 22 日 11:32 | 企業版用戶恢復部署 |
10 月 22 日 12:17 | 作廢所有 Railway API 權杖,用戶須重新建立 |
10 月 22 日 14:29 | Pro 用戶恢復部署 |
10 月 22 日 17:28 | 部分部署仍在排隊,Hobby、免費及試用用戶尚待恢復 |
Railway 同時代用戶重設了儲存空間的存取金鑰,以及它為用戶保存的 GitHub 權杖,相關服務須重新部署,GitHub 亦要自行重新連接。在 Railway 逐一通知受影響帳戶之前,存放在平台上的每條金鑰,都要當作可能已落入他人手中。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。