Signal 漏洞令掛線後咪高峰或鏡頭仍在傳送
加密通訊程式 Signal 的通話程式庫 RingRTC 被發現有一個嚴重漏洞,編號 CVE-2026-113380,香港時間 10 月 20 日中午 12 時 25 分公開。據漏洞紀錄,通話另一方只要向通話內部的狀態機佇列(即程式按次序處理通話事件的排隊清單)灌入大量事件,就可以令本機的掛線指令無法把通話連同聲音、甚至影像一併關掉。換言之,用戶以為已經掛線,咪高峰和鏡頭卻可能仍在把聲音和畫面傳給對方。
漏洞影響 RingRTC 2.72.0 之前的所有版本,2.72.0 已修補。紀錄按 CVSS 4.0 評分為 9.3 分(滿分 10 分),屬「嚴重」級別,指攻擊經網絡進行,毋須任何權限,難度低。
攻擊者必須已在同一個通話之中
這個漏洞並非任何人都可以遠程開啟用戶的咪高峰。據 TSN 報道,惡意一方必須已經和用戶在同一個通話之中,結果是用戶以為通話已經結束,聲音甚至影像卻繼續傳送。美國網絡安全及基礎設施安全局(CISA)在漏洞紀錄上把已知的實際攻擊列為「沒有」;TSN 引述 The Register 指,有人在 GitHub 發布了概念驗證程式,以 Python 模擬灌爆佇列。
修補早在 9 月推出,手機版推出時間未明
修補其實並非新事。RingRTC 在 GitHub 的紀錄顯示,Signal 工程師 Jim Gustafson 在香港時間 9 月 5 日凌晨提交題為「確保通話在特殊情況下完全終止」的修改,2.72.0 版同日稍後在 npm 套件庫發布,比漏洞公開早了一個半月。
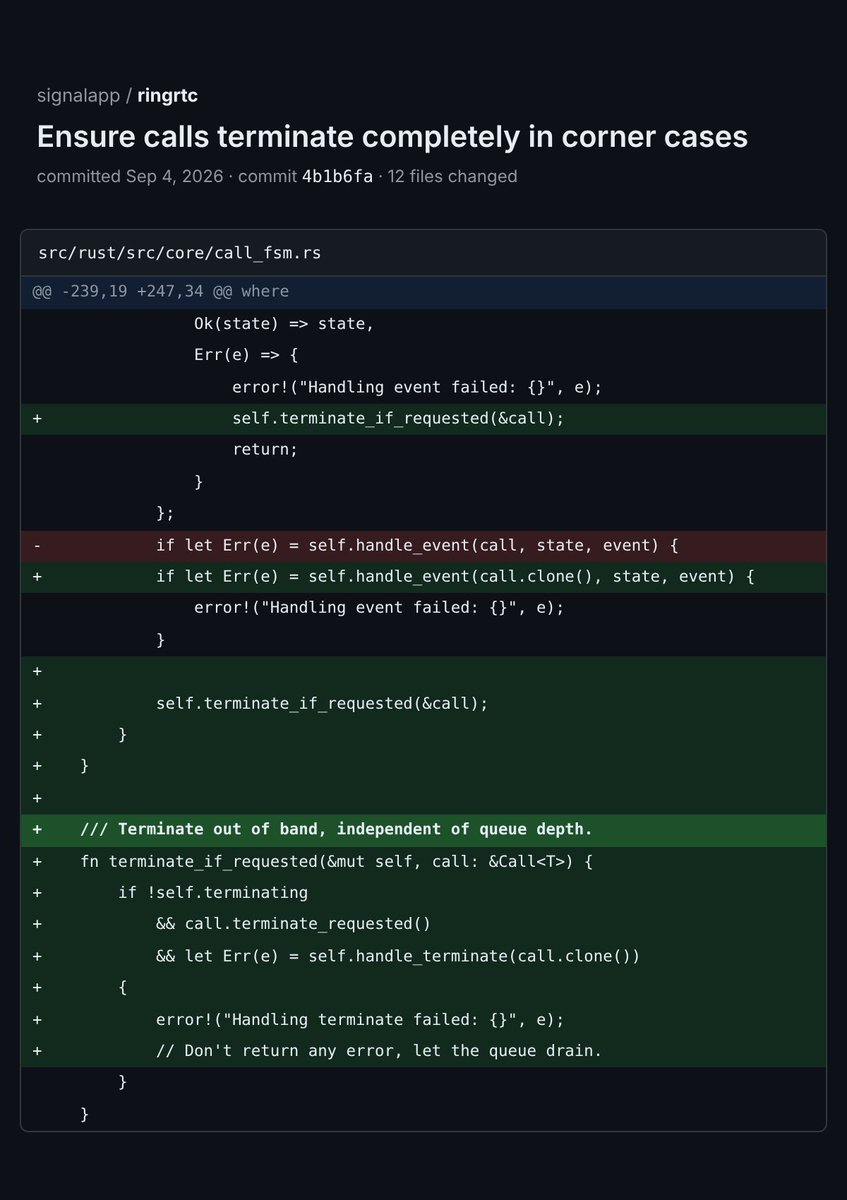
據 TSN 引述 The Register 對程式碼的解讀,修改令通話狀態機毋須在佇列中排隊就能察覺用戶掛線,又加入逾時機制,防止卡住的佇列無限期阻止掛線。The Register 指,Signal 桌面版的更新紀錄顯示 9 月已納入修補,但修好的程式庫何時到達 Android 及 iOS 版本仍不清楚,Signal 未有回應查詢。
香港時間 | 事件 |
|---|---|
9 月 5 日 04:15 | Signal 工程師在 GitHub 提交修補 |
9 月 5 日 07:09 | RingRTC 2.72.0 在 npm 發布 |
10 月 20 日 12:25 | 漏洞紀錄 CVE-2026-113380 公開 |
由於各平台的推出日期未明,用戶要確保修補到位,唯一方法是把手機和電腦上的 Signal 都更新到最新版本,並只從官方應用程式商店或 Signal 網站下載。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。