Capcom 證實 1,177 萬筆 CAPCOM ID 資料外洩
據 Capcom 10 月 22 日發出的公告,旗下網上會員帳戶服務 CAPCOM ID 遭第三方未經授權存取,全球共 11,774,247 筆電郵地址紀錄外洩,連同帳戶建立時間、最後登入時間、登入次數,以及最後一次登入時使用的 IP 地址。CAPCOM ID 是 Capcom 的統一帳戶,用來登入旗下各項網上服務,部分 Capcom 遊戲亦要用它才可以網上對戰。
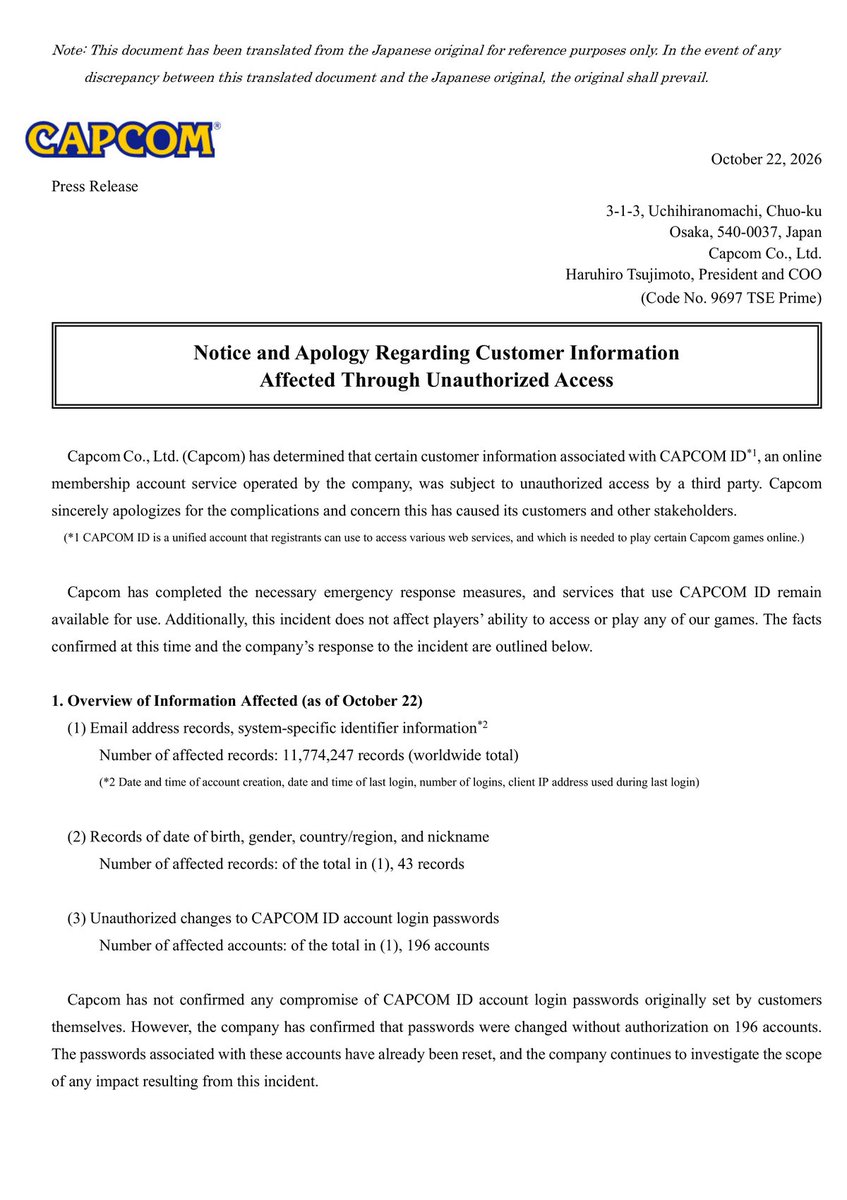
外洩資料包括電郵、IP 地址及少量個人資料
公告將受影響資料分為三類:
類別 | 數量 |
|---|---|
電郵地址及登入紀錄(含 IP 地址) | 11,774,247 筆(全球) |
出生日期、性別、國家或地區、暱稱 | 其中 43 筆 |
登入密碼被擅自更改的帳戶 | 其中 196 個 |
Capcom 表示,未發現用戶自行設定的原有密碼外洩,信用卡資料亦不在外洩之列。被改密碼的 196 個帳戶已重設密碼。
19 個日本帳戶的姓名地址再被取去
Capcom 10 月 23 日發出第二份公告(日文),指 196 個被改密碼的帳戶當中,有 19 個被第三方用來登入 Capcom 網店 e-CAPCOM 的會員頁面,取去姓名、電話號碼、郵政編號、住址、性別、出生日期、購買紀錄、查詢紀錄及會員通訊錄,全部屬日本用戶。Capcom 稱影響範圍的調查已經完成,其餘帳戶未見因密碼被改而外洩資料。
由發現到報警的經過
日期 | 事件 |
|---|---|
10 月 19 日 | 發現可疑存取,即日封鎖並確認遭入侵 |
10 月 20 日 | 成立內部應變總部,向外部顧問組織通報 |
10 月 21 日 | 向大阪府警及日本個人資料保護委員會報告 |
10 月 22 日 | 公布事件 |
Capcom 稱已找出並處理是次攻擊所用的方法,但公告未有公開入侵細節。
用戶要提防冒充 Capcom 的訊息
Capcom 表示 CAPCOM ID 及旗下遊戲服務照常運作,事件不影響玩家登入或玩遊戲,但外洩資料可能被用來發送冒充 Capcom 或相關機構的電郵、短訊或電話。收到可疑訊息時,不要打開當中的連結或附件。Capcom 會逐一聯絡受影響用戶,並在日本、美洲、歐洲及亞洲設立專門查詢渠道。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。