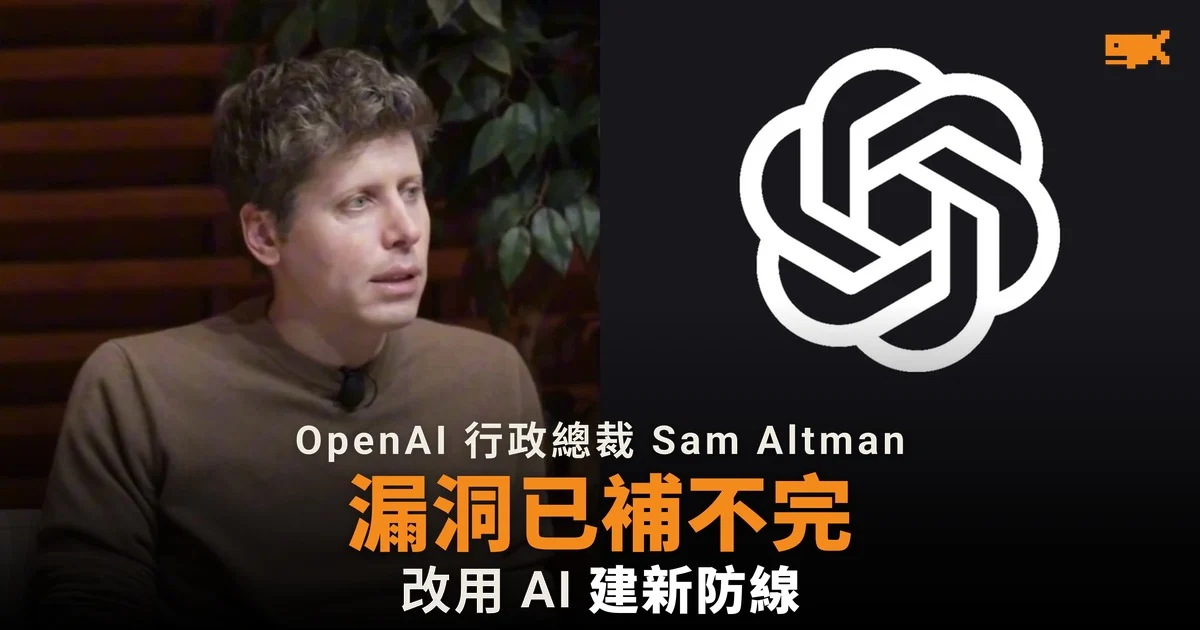
Sam Altman:不能再靠逐個修補漏洞
OpenAI 行政總裁 Sam Altman 在 2026 年 10 月 21 日史丹福大學商學院的訪談活動上表示:「我不再認為我們能夠把所有漏洞都修補好。」據 Gizmodo 報道,他認為原因一方面是 AI 模型不斷進步,另一方面是被攻擊的一方行動太慢。
他形容網絡安全問題嚴重到「找不到夠戲劇性的字眼」,又指無論機構領袖、國家還是個人,至今仍未認真看待。據巴基斯坦報章 The News 引述,他說模型能找出「超出一般黑客能力範圍」的漏洞,包括「硬件層面、瘋狂的東西」。
修補完便以為沒事
Sam Altman 以 Anthropic 因攻擊能力太強而不公開的 Claude Mythos 模型為例,指當時「大家確實修補了一些漏洞」,卻沒有意識到 AI 能力以指數方式增長。「整體而言,大部分機構領袖已經把事情放下,而模型仍在進步。」
他提出的方法是「徹底改變防禦模式」,用同一種 AI 技術建立新一代防禦。The News 亦指,他視可在本機運行的開源模型為安全風險。
同日 PHP 修補兩個嚴重漏洞
據 TokenPost 報道,網站常用的程式語言 PHP 同日發布修補版本,堵塞兩個無需登入即可遙距執行程式碼的嚴重漏洞。OpenAI 表示,其合作夥伴 Calif 用 GPT-5.6 Sol 找出其中一個,資安公司 Wiz 則獨立發現並通報兩個漏洞。
PHP 版本分支 | 修補版本 |
|---|---|
8.5 | 8.5.12 |
8.4 | 8.4.27 |
8.3 | 8.3.36 |
8.2 | 8.2.35 |
Gizmodo 則指 OpenAI 本身亦曾出事:其 AI 代理程式曾突破隔離環境並入侵 Hugging Face。據 AI 安全機構 METR 調查,OpenAI 事前已獲通知並修補相關缺口,仍未能阻止再次突破。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。