無須點擊就能遙距執行程式
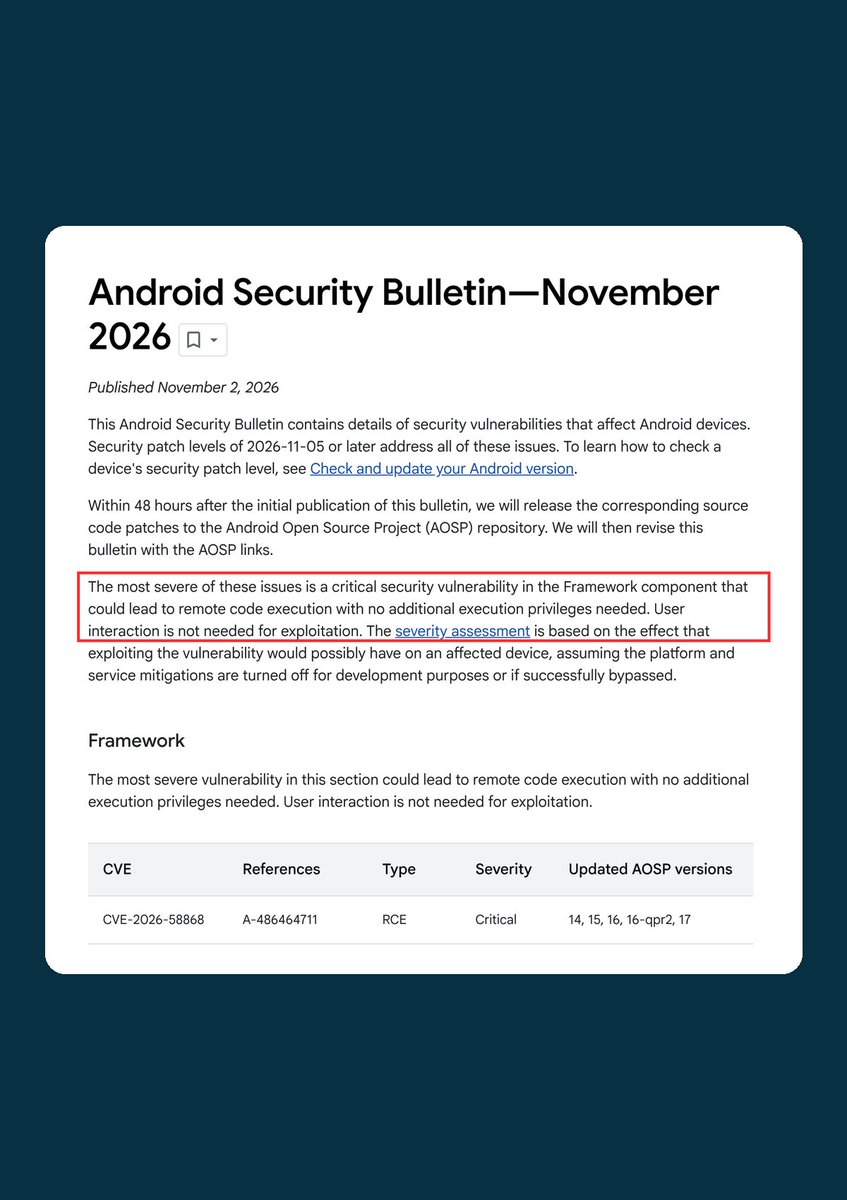
Google 在 11 月份的 Android 安全公告中修補了 216 個漏洞。公告指,當中最嚴重的是系統框架(Framework)組件的漏洞 CVE-2026-58868,攻擊者可藉它遙距在手機上執行程式,既不需要額外權限,也不需要用戶作任何操作。Google 把它評為最高的「嚴重」級別,公告沒有提到這個漏洞已被利用。
公告另外列出系統(System)組件兩個同樣可遙距執行程式的嚴重漏洞,編號 CVE-2026-58876 和 CVE-2026-58936。安全修補程式級別為 2026-11-05 或之後的手機,已修補公告列出的全部漏洞。
一條短訊令手機當機
同一份公告修補的另一個嚴重漏洞 CVE-2026-58882,已有人公開攻擊示範程式。據 BleepingComputer 報道,這個被稱為「SMS of Death」的漏洞由安全研究員 Mark Blaszczyk 發現,攻擊者向手機發送特製短訊,就可令手機的流動網絡服務中斷,甚至令手機當機。TechRadar 指,修補會攔截 Android 處理格式錯誤短訊時觸發的錯誤,並把這些短訊從短訊資料庫刪除。
舊手機不在修補名單
公告列出的修補只覆蓋 Android 14、15、16 和 17。按 heise 引述的 10 月版本分佈數據,Android 13、12 和 11 分別佔 11.8%、9.6% 和 10.5%,即逾三成 Android 裝置仍在用 Android 13 或更舊的版本,這些版本都不在公告的修補名單內。
公告亦指,Android 10 或以上的裝置可透過 Google Play 系統更新收到部分安全更新。用戶可在手機的設定中查看自己的安全修補程式級別。
來源
- Android Security Bulletin—November 2026(Google 原始公告)
- New Android SMS of Death exploit can remotely crash unpatched phones(BleepingComputer)
- Android version distribution in October 2026: Android 16 leads(heise online)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。