四間加拿大大型律師行證實被入侵
據加拿大《環球郵報》(The Globe and Mail)報道,加拿大最具規模的四間律師行 McCarthy Tétrault、Davies Ward Phillips & Vineberg、Bennett Jones 及 Borden Ladner Gervais(BLG)10 月下旬先後被黑客入侵,四間律師行均已證實。McCarthy Tétrault 10 月 22 日被入侵,Davies 則在 10 月 23 日。據一名直接參與事件的消息人士向《環球郵報》透露,單是 McCarthy Tétrault 就有 31,000 個檔案被盜。
律師行 | 被入侵的員工帳戶 | 律師行公布的受影響範圍 |
|---|---|---|
McCarthy Tétrault | 4 個 | 部分檔案,包括與客戶有關的資料 |
Bennett Jones | 2 個 | 客戶收入報告,部分客戶的委託內容概述 |
Davies | 1 個 | 一個帳戶的資料 |
BLG | 未有公布 | 部分檔案,包括與客戶有關的檔案 |
黑客冒認公司 IT 部門打電話
據《環球郵報》報道,黑客用的手法是語音釣魚(vishing),即以電話或語音訊息誘騙受害人交出帳戶權限。律師行員工接到自稱公司 IT 部門的來電,對方說有重要軟件更新要安裝,或者密碼已經過期,並樂意留在線上「協助」。這些來電多數經 Microsoft Teams 打來,看似來自內部 IT 同事,有些更顯示 IT 部門的電話號碼。
照指示操作的員工會被帶到偽造的登入頁面,這些頁面能繞過多重認證(MFA,登入時除密碼外再要求一個驗證碼或確認)。四間律師行合共最少七名員工因此讓黑客取得內部檔案的存取權。
政府警告攻擊仍在持續
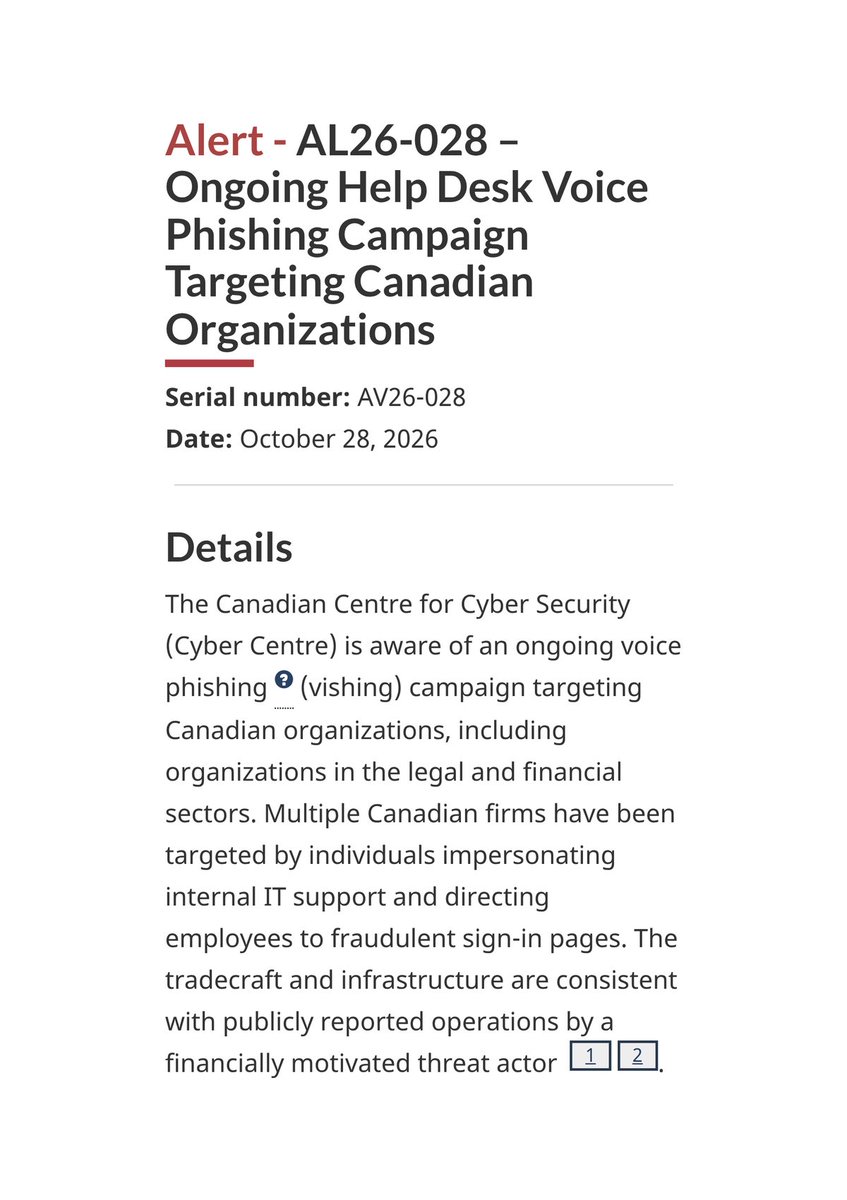
加拿大網絡安全中心(Canadian Centre for Cyber Security)10 月 28 日發出警報 AL26-028,指一個語音釣魚行動仍在持續,對象包括法律及金融機構。中心指來電者冒認公司 IT 或支援部門,聲稱員工必須即時轉用通行密鑰(passkey)、登記多重認證或更改密碼,來電可打到私人手機、辦公室電話或 Microsoft Teams,有時更會冒用支援部門的真實號碼。員工若提出自行核實,對方可能會直接掛線。
中心指,黑客把員工帶到印有該機構名稱的偽造登入網址,即時轉發員工輸入的資料,從而繞過一般多重認證,又經常更換網域,令封鎖名單難以奏效。中心形容,手法及基建與一個以牟利為目的、已有公開報告的黑客組織吻合。這個行動今年 7 月起愈來愈集中針對金融及法律機構,10 月的活動主要針對法律界。
律師行為何成為目標
律師行伺服器存有大量敏感資料,包括未公開的企業資料、律師與客戶的通訊,以及客戶的稅務、財務及醫療紀錄。據《環球郵報》報道,被入侵的律師行已通知旗下律師哪些客戶受影響,但不少細節仍未清楚,包括黑客身份、會如何使用被盜資料,以及資料是否已在網上流出。
網絡安全律師 Brent Arnold 向《環球郵報》表示,大機構員工未必認識所有同事,IT 部門人手流動亦大,冒認 IT 同事因此更易得手。他說:「它經 Teams 傳來,看起來正常,內容沉悶得令人覺得應該是真的。」
McCarthy Tétrault 已聘請網絡安全公司 CrowdStrike 調查,BLG 則聘請 Google 旗下的 Mandiant。另一間大型律師行 Stikeman Elliott 近期亦是目標,但未被攻破。據 The Logic 報道,McCarthy Tétrault 聘請的網絡安全公司未有發現客戶相關資料以外的入侵。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。