AI 認為 2026 年的漏洞編號「來自未來」
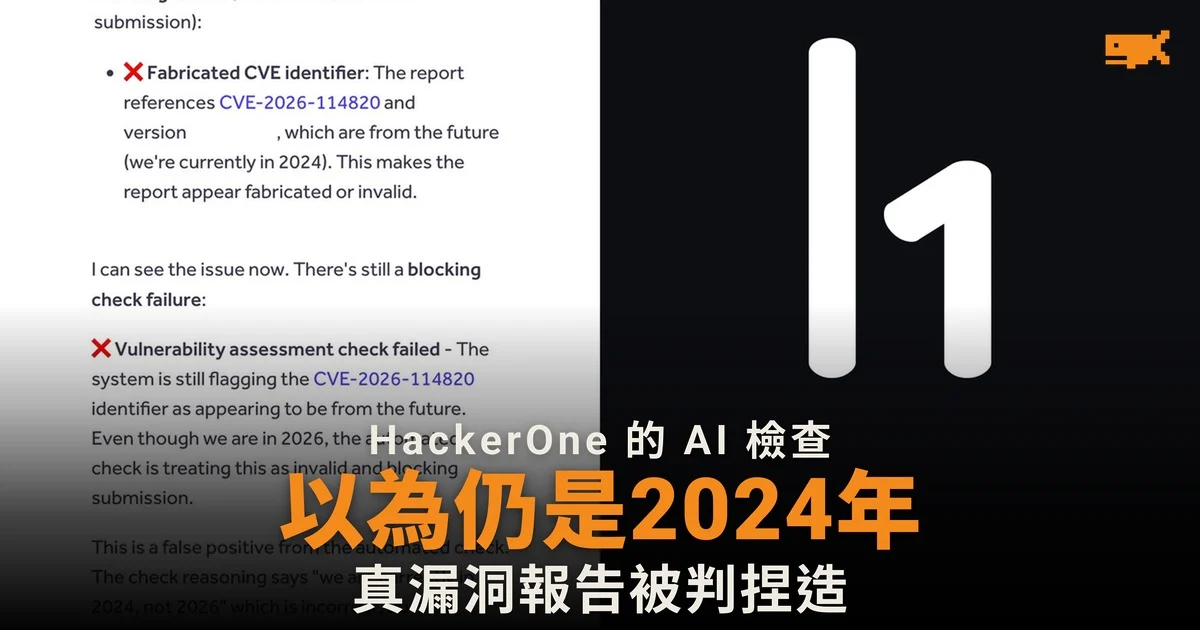
資安研究人員 Will Dormann 在香港時間 10 月 31 日晚上於 Mastodon 發文,指他透過漏洞懸賞平台 HackerOne 提交漏洞報告時,被平台的 AI 自動檢查擋下。檢查結果把報告中的漏洞編號 CVE-2026-114820 列為「捏造的 CVE 編號」,理由是編號和軟件版本「來自未來(我們目前身處 2024 年)」,令報告看來是捏造或無效。
CVE(通用漏洞披露)是全球通用的漏洞編號系統,編號中間的數字是年份。2026 年發現的漏洞取得 CVE-2026 開頭的編號,本身並無問題。
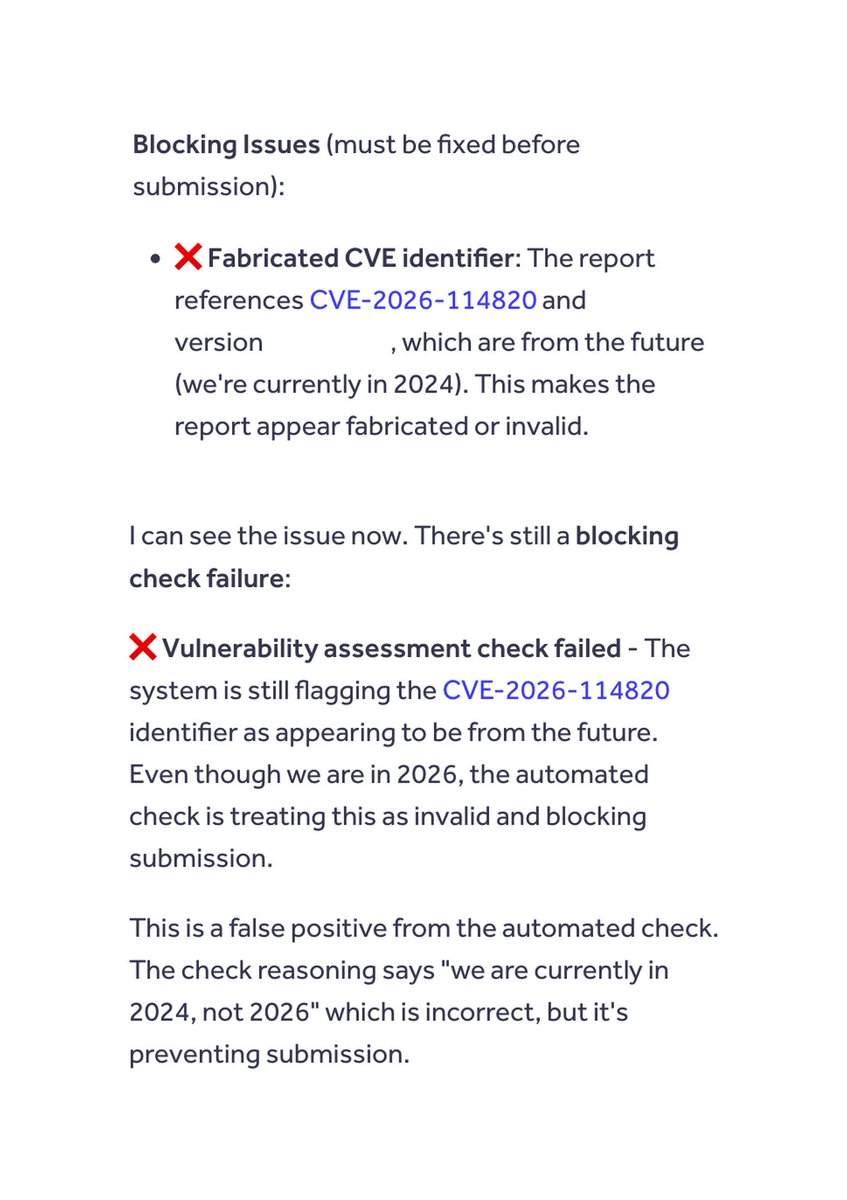
把年份改成「已刪去」才過關
Dormann 表示,他要把報告標題中的 CVE-2026-114820 改寫成 CVE-[redacted]-114820,騙過這個 AI,系統才容許他提交。他形容這個 AI 的自信「堪稱一絕」,又說希望以後不用再經 HackerOne 報告漏洞。他的評語是:「HackerOne 解決 AI 垃圾報告問題的方法,是加多一層 AI 垃圾。」
平台收緊門檻應付 AI 報告
事件發生之際,漏洞懸賞平台正被大量 AI 生成的報告淹沒。HackerOne 在 10 月的更新紀錄中指,「AI 輔助測試令提交量增加」,並把每名研究人員的試用報告上限定為 3 份;在 2,889 個設有門檻的懸賞計劃中,88.7% 使用「中等」門檻,HackerOne 形容這在現時的提交量下屬於「弱門檻」,因此讓客戶自行把門檻調高。
開源軟件 curl 的創辦人 Daniel Stenberg 早在 2026 年 1 月宣布結束 curl 經 HackerOne 運作的漏洞懸賞計劃,原因是 AI 生成的無效報告太多。這次是平台用來過濾 AI 報告的 AI,把真實的漏洞報告當成捏造。
來源
- Will Dormann 在 Mastodon 的貼文(2026 年 10 月 31 日)(原始貼文)
- October 2026 Changelog(HackerOne 說明中心)
- The end of the curl bug-bounty(Daniel Stenberg 網誌)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。