黑客寧願比市價蝕 26%,搶在凍結前換走 USDT
區塊鏈分析公司 Elliptic 的追蹤顯示,Binance 約 63 億美元被盜案之中,約 7.86 億美元可被發行商凍結的穩定幣,在凍結生效前已被換成以太幣及波場幣(TRX)。據 CryptoSlate 10 月 30 日引述 Elliptic,黑客透過 Uniswap、1inch 及做市商的報價系統,把約 4.34 億 USDT 換成 160,451 枚以太幣,成交價比市價差 12% 至 26%。
USDT 由 Tether 發行,可以凍結;以太幣沒有發行商,凍結不了。Elliptic 又指,黑客另經 SunSwap 把約 2.34 億 USDT 換成約 6.38 億枚 TRX,在進一步限制實施前賣出約 4,800 萬美元的 RLUSD,並在去中心化交易所把約 150 種其他代幣換成以太幣。
被盜資產 | 換成 | 途徑 |
|---|---|---|
約 4.34 億 USDT | 160,451 枚以太幣 | Uniswap、1inch、做市商報價,比市價差 12% 至 26% |
約 2.34 億 USDT | 約 6.38 億枚 TRX | SunSwap |
約 4,800 萬美元 RLUSD | 已賣出 | 進一步限制實施前 |
約 150 種其他代幣 | 以太幣 | 去中心化交易所 |
Chainalysis 的網誌亦記錄同一手法:攻擊者把價值 5 億美元的這類代幣轉入一個專用地址,在近 20 分鐘內以 3.25 億美元換得價值 2.85 億美元的以太幣,約十分鐘後再把餘下 1.75 億美元轉到中轉地址。律師行 Mishcon de Reya 網絡風險合夥人 Joe Hancock 對 CNBC 表示,「攻擊者知道那條路會被封,所以搶先一步。」
Chainalysis 指洗錢模式「前所未見」
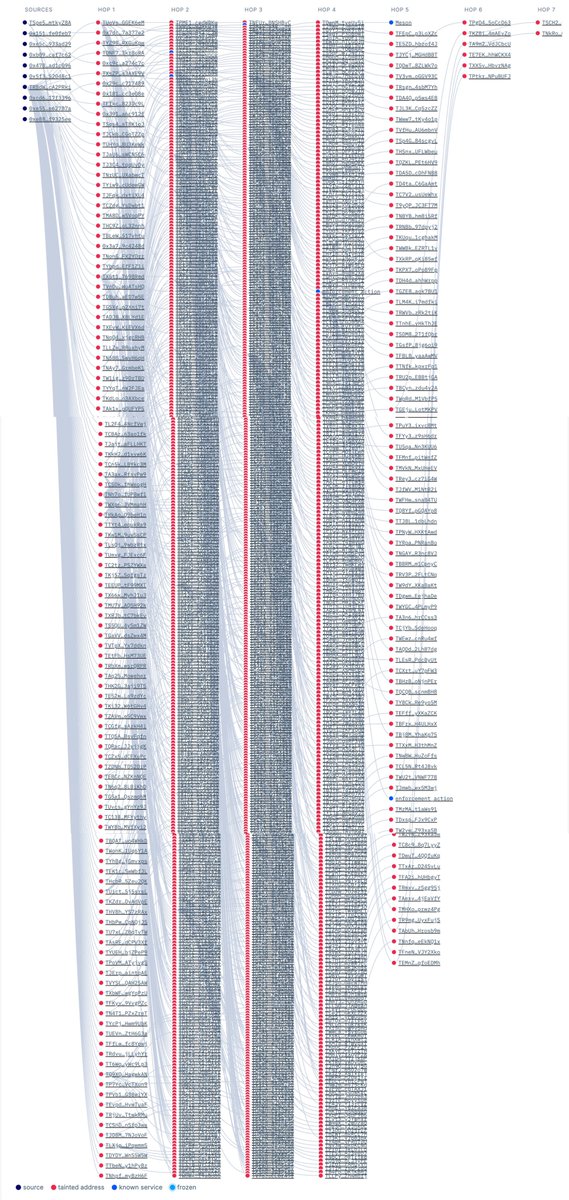
Chainalysis 10 月 30 日在網誌指,正觀察到 Binance 被盜資金出現「前所未見的洗錢模式」。短時間內出現數以千計的交易,顯示攻擊者以自動化程式掩飾資金去向;資金並非單純向前轉走,而是在多個地址之間反覆循環,經常轉回較早出現過的地址。
Chainalysis 又指,不少波場地址先收到剛好 1 枚 TRX,再收到其他資金,然後轉往其他地址,似由程式按步驟執行。
Chainalysis 行政總裁 Jonathan Levin 對 CNBC 表示,暫未見黑客使用混幣器。他又指,「離得越遠,可以扣押的機會就越少。」
Richard Teng 指攻擊者用自毀機制抹走痕跡
Binance 聯合行政總裁 Richard Teng 在 X 發布影片指,攻擊者使用自毀機制,在入侵途中銷毀所用工具及痕跡,令調查更困難。據 CoinDesk 報道,他又指攻擊者利用以太坊的 EIP-7702 功能(讓普通帳戶執行智能合約程式碼),取得一個熱錢包的控制權,繞過 Binance 正常的審批程序。
Richard Teng 表示,「這是一次複雜的攻擊」,調查人員已找到更多入侵點,但仍未釐清事件全部經過。Binance 希望周日(11 月 1 日)恢復提款,並已預留逾 63.4 億美元公司資金承擔損失。
18,270 枚比特幣未流入交易所
據 CryptoSlate 引述 Elliptic,被盜的 18,270 枚比特幣分散在 19 個地址,大部分每個約 1,000 枚,截至 10 月 30 日未有流入任何已識別的交易所或服務。Elliptic 預計,攻擊者其後會經更多地址、跨鏈橋、混幣器及交易服務轉移資產,再經場外經紀及交易所套現。
Chainalysis 指已凍結約 28 億美元;據 CNBC,Binance 估計凍結金額約 30 億美元,其餘約 30 億美元仍在黑客手上。翻查資料,案件在 10 月 30 日凌晨 4 時許(香港時間)開始,Chainalysis 及 TRM Labs 均把案件歸咎北韓黑客組織 TraderTraitor。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。