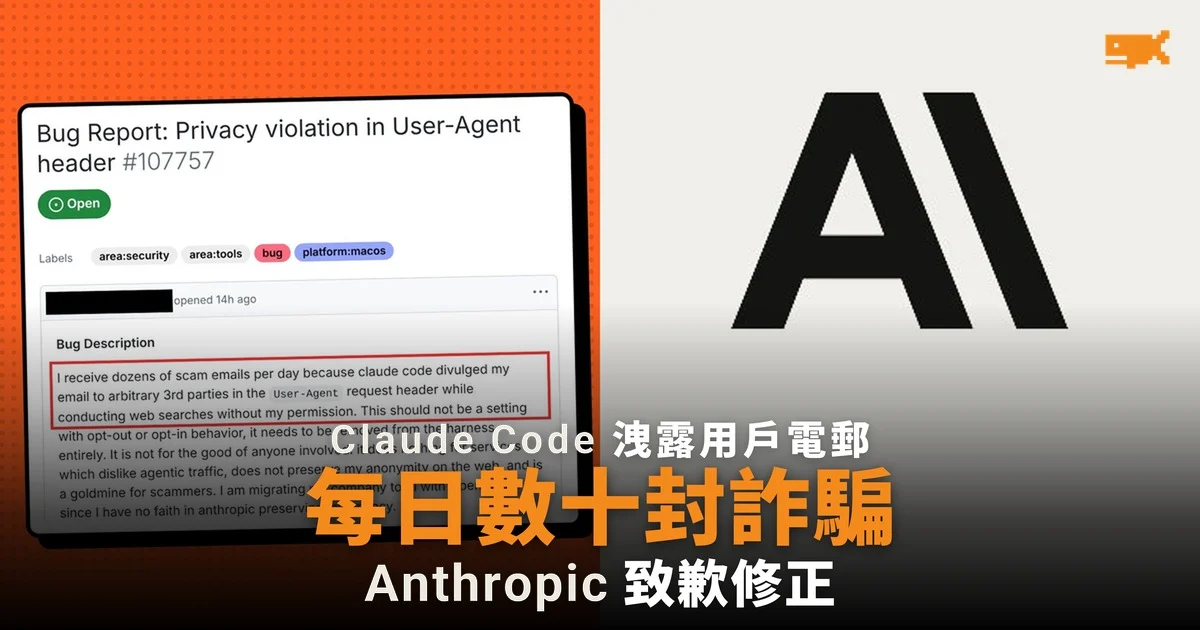
開發者指 Claude Code 洩露電郵,每日收數十封詐騙郵件
一名開發者 11 月 6 日早上(香港時間)在 GitHub 開出錯誤報告 #107757,指 Anthropic 的 AI 編程工具 Claude Code 2.1.318 版代為搜尋網頁時,未經許可把其電郵地址寫進 User-Agent 請求標頭,送到第三方網站,令其每日收到數十封詐騙郵件。User-Agent 是程式連上網站時自報身份的一行資料,每個被連上的網站都看得到。報告形容這是騙徒的「金礦」,並表示會把公司轉用其他工具。
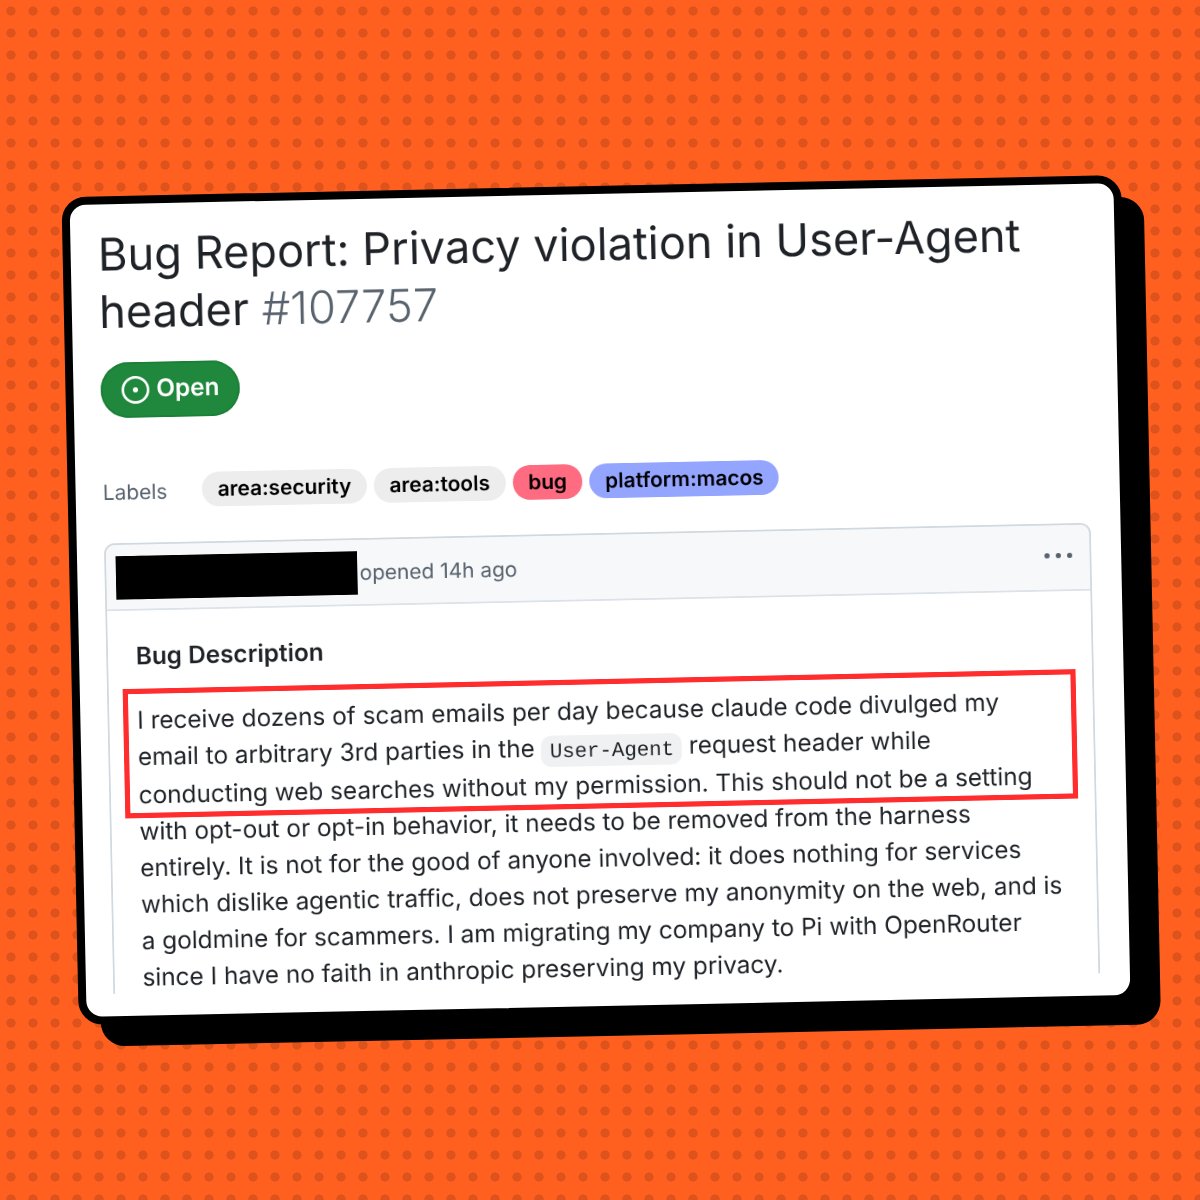
電郵從哪裏來:工具把帳戶電郵交給模型
Claude Code 團隊一名成員 11 月 6 日中午在 Hacker News 回應,解釋用戶曾反映 Claude 會為程式碼的作者欄位虛構名字,團隊於是把登入帳戶的電郵放進模型的背景資料。當 Claude 自行寫指令連上網站,例如用 curl 下載網頁,它有時會把這個電郵填進 User-Agent 作聯絡方式,因為部分網站要求自動程式留下聯絡資料。據 DEV Community 一篇文章引述,維基百科的政策正是要求腳本在 User-Agent 附上聯絡方式,否則可能被封鎖。
問題早在 7 月已有人報告
這並非首次有人提出。7 月 25 日已有用戶在 GitHub 開出報告 #81138,指 Claude Code 每次開始工作都把帳戶電郵注入模型的系統提示,事前沒有徵求同意,也沒有披露。據 DEV Community 整理,10 月中再有兩份報告,指電郵被送到電競資料網站 Liquipedia 及維基百科。新報告在 Hacker News 引起廣泛討論,相關討論串約有 1,300 分。
日期(香港時間) | 事件 |
|---|---|
7 月 25 日 | GitHub 報告 #81138 指帳戶電郵被注入系統提示 |
10 月中 | 兩份報告指電郵被送到 Liquipedia 及維基百科 |
11 月 3 日 | 2.1.317 版加入內建私隱模組 |
11 月 6 日 | 報告 #107757 指每日收數十封詐騙郵件,團隊在 Hacker News 致歉 |
Anthropic 的應對:先加確認,再移除電郵
Claude Code 團隊表示,11 月 3 日推出的 2.1.317 版起內建一個預設開啟的私隱模組,當 Claude 要執行含有用戶電郵的網頁工具或 curl 類指令時,會先詢問用戶。團隊承認模組仍未能攔截所有情況,例如 Claude 自行寫好腳本再執行;當時穩定版頻道仍停留在未有這項保護的 2.1.311 版,團隊建議用戶更新至 2.1.317 或之後的版本。不過有用戶在 GitHub 回報,在 macOS 及 Windows 上測試時,模組未有攔截。
團隊表示,預計 11 月 9 日當周推出的新版會把帳戶電郵從模型的背景資料中移除,並在 Hacker News 致歉,指「這件事本不應發生」,承認應更早發現問題。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。