WordPress 更新期間的幾秒可被接管網站
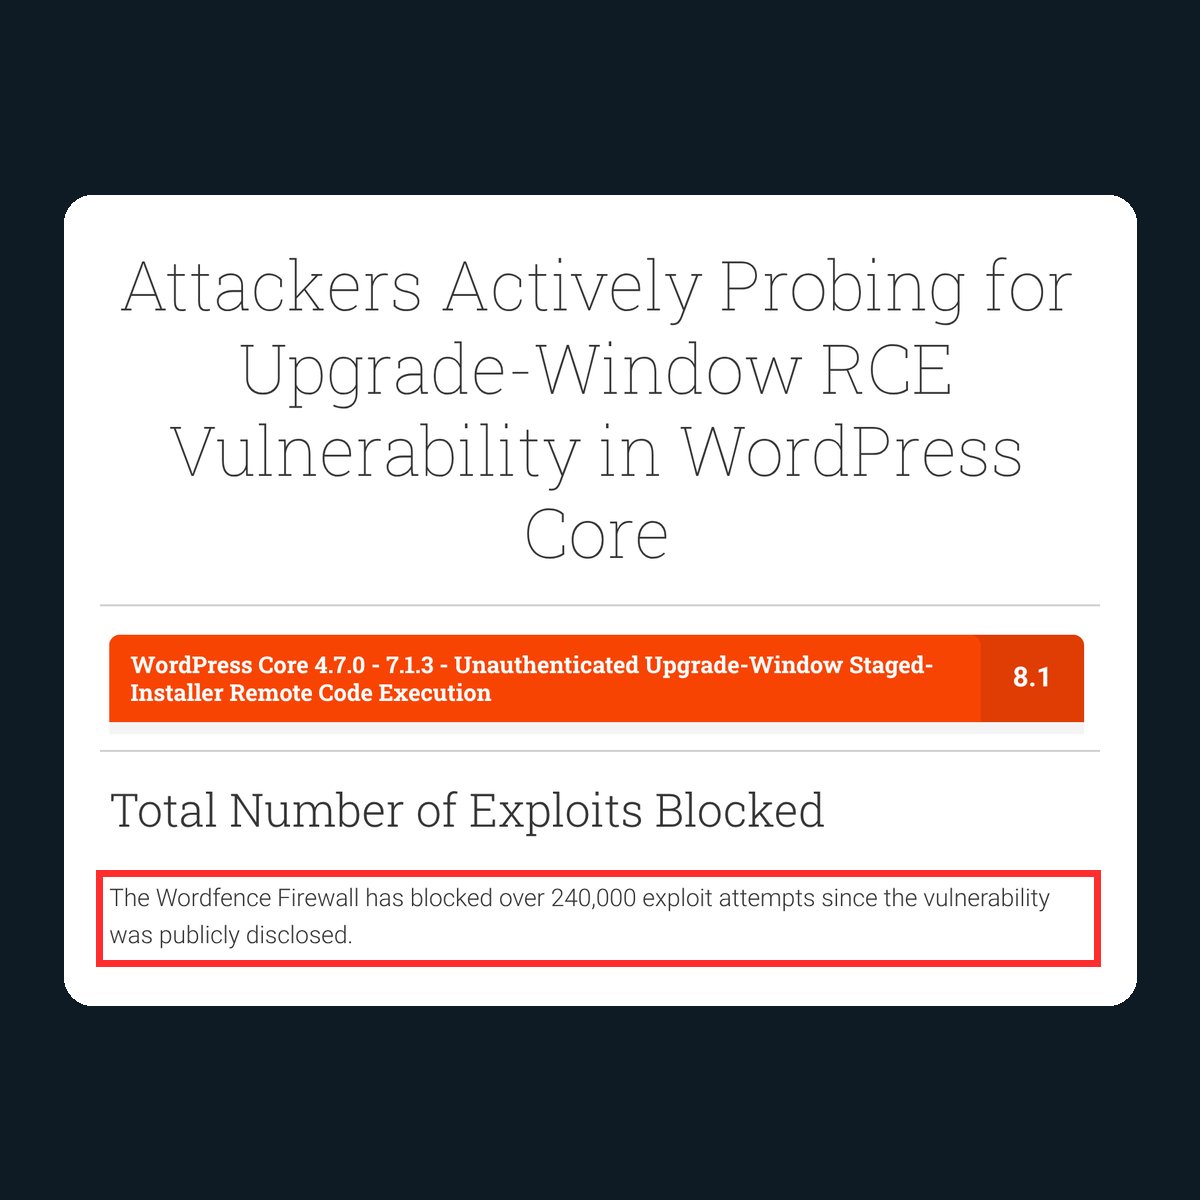
美國網絡安全及基礎設施安全局(CISA)11 月 3 日把 WordPress 核心漏洞 CVE-2026-119977 列入「已知被利用漏洞」名單,確認有攻擊者正在利用。漏洞只在網站進行完整核心更新的幾秒內出現,嚴重程度評分 8.1(滿分 10),影響 4.7 至 7.1.3 版。發現漏洞的 Picus Security 研究員 Umut Bayram 指,問題可追溯至 2008 年推出的 2.7 版,存在約 18 年。
WordPress 做完整更新時,會先把新版本檔案解壓到網站的 wp-content/upgrade/ 臨時資料夾,再複製到正式網站。如果檔案包含 WordPress 安裝程式,而伺服器又容許外界瀏覽及執行該資料夾的程式,攻擊者就可以趁更新途中連上這個臨時安裝程式。
攻擊者如何搶在更新完成前入侵
據 Hackread 報道,臨時安裝程式找不到正式網站的設定檔,會當自己是一個未設定的新網站。攻擊者若搶先一步,可填入自己控制的資料庫,安裝程式便在臨時資料夾建立新設定檔;在未修補的版本,更新程序會用這個檔案覆蓋正式網站的設定。網站從此連到攻擊者的資料庫,攻擊者可開設管理員帳戶,再透過安裝插件在伺服器執行程式。
這個時間窗口只有幾秒,攻擊者的做法是不斷重複請求同幾條路徑,等網站管理員按下更新。
24 萬次攻擊被攔截
保安公司 Wordfence 指,其防火牆自漏洞公開以來已攔截逾 24 萬次利用嘗試,攻擊在漏洞公開當日已開始。據 The Hacker News 報道,Wordfence 曾在 24 小時內攔截近 6.3 萬次攻擊。CISA 的警告沒有說明攻擊者身份,亦沒有公布有多少網站已被入侵。
安裝修補本身也有風險
WordPress 在 10 月底推出 7.1.4 版修補漏洞,並把修補移植到 4.7 以上的舊版本;2.7 至 4.6 版沒有修補,須直接升級。新版會把臨時資料夾改用隨機名稱,並阻止臨時設定檔覆蓋正式設定。
不過,解壓這一步由網站現有、未修補的更新程式執行,所以第一次升級到修補版時,臨時安裝程式仍可能短暫暴露。Umut Bayram 建議,更新前先在伺服器設定或網站根目錄的 .htaccess 檔禁止外界瀏覽 wp-content/upgrade/,並確認該路徑回應 403;另一個做法是在公開網頁目錄以外解壓新版本,再手動替換核心檔案。CISA 要求適用的美國聯邦系統在 11 月 6 日前完成修補。
研究員借助 AI 約四小時找到漏洞
Umut Bayram 對 Hackread 表示,他以 OpenAI 的 GPT-5.6 Sol 作研究助手,由檢視更新程式到寫出可用的攻擊程式約花四小時。他警告,研究漏洞變快,攻擊者也同樣更易找到廣泛使用軟件的弱點,而修補需時部署,期間的空檔正是攻擊者下手的地方。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。