黑客用 ConnectWise 備份程式登入 162 個 Microsoft 365 租戶
據網絡安全公司 Huntress 10 月 16 日發表的調查,ConnectWise 旗下雲端備份服務 Cloud Backup(前稱 SkyKick)用來連接 Microsoft 365 的憑證(API 密鑰)被盜,攻擊者以這個程式的身份登入客戶的 Microsoft 365 租戶(tenant,即一間機構在 Microsoft 365 上的獨立環境)。截至協調世界時 10 月 16 日 19:00,Huntress 已確認 162 個租戶出現未經授權登入。據 The Hacker News 其後報道,受影響租戶增至 173 個。
備份程式為何危險
Cloud Backup 專為代客戶管理 IT 的服務供應商(MSP)而設,要備份資料,程式獲授權存取每個已安裝租戶的郵箱、OneDrive、SharePoint、Teams 和目錄資料。Huntress 指,攻擊者取得這個程式的存取權杖後,可讀取備份服務能讀取的一切。不過 Huntress 強調,取得權杖不等於已證實資料被盜。
攻擊如何進行
據 Huntress,攻擊者在協調世界時 10 月 15 日 06:13 至 08:34,從一個託管服務商的 IP 地址 144.172.64.128 取得 Microsoft Graph 存取權杖。正常情況下,這個程式的流量來自 Azure 私有網絡。攻擊者按租戶編號順序逐一登入,每次相隔幾秒,Huntress 認為這顯示是程式腳本按目標名單運行。
Huntress 指,所用的憑證存放在 ConnectWise 自己的租戶,客戶在自己環境內做甚麼都不可能產生它。在其中一個合作夥伴的租戶,另一個 ConnectWise 程式 Cloud Management MS Teams 更自行取得全域管理員權限,再為另外兩個程式加上新憑證,有效期至 2028 年。Huntress 表示暫未確定兩個階段是否同一操作者所為。
ConnectWise 關閉備份服務
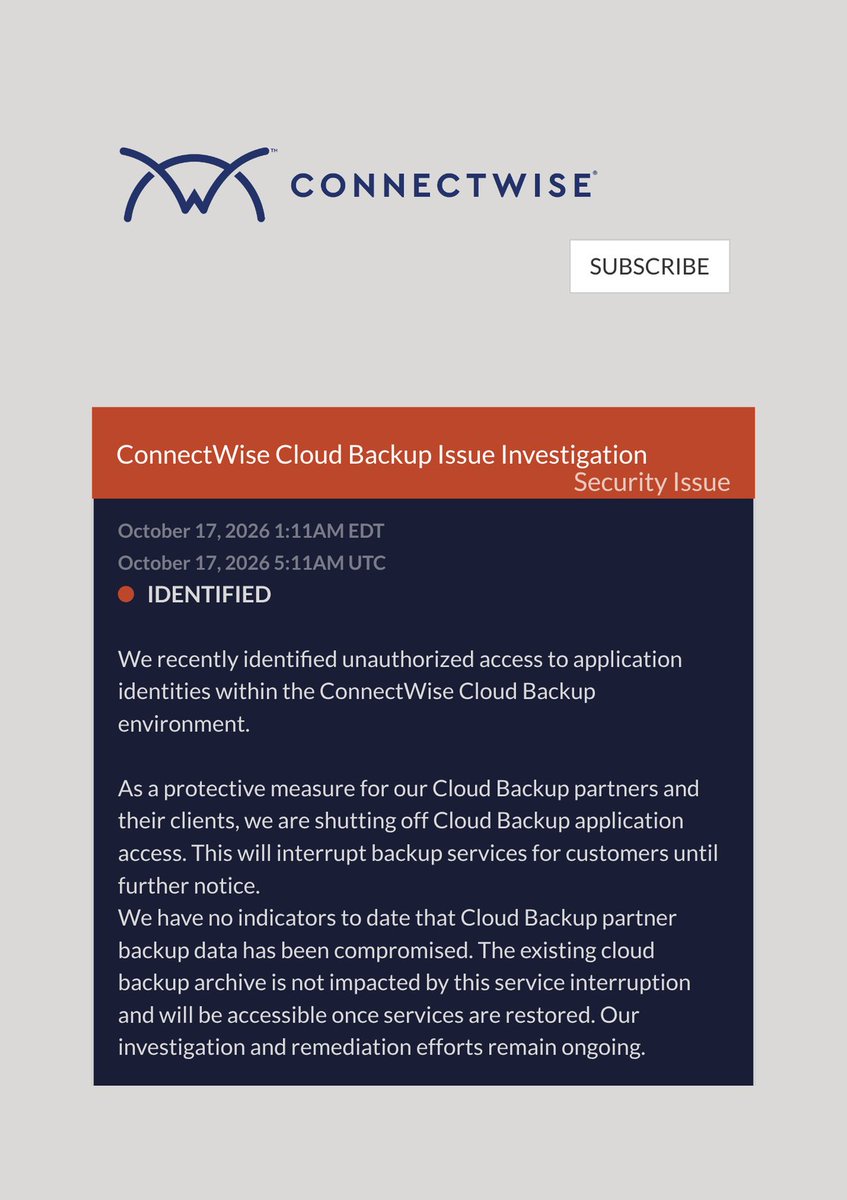
ConnectWise 在 10 月 16 日發出公告,10 月 17 日更新指,已發現 Cloud Backup 環境內的程式身份遭未經授權存取,作為保護措施會關閉 Cloud Backup 的程式存取,客戶的備份服務將中斷,直至另行通知。公司表示暫未有跡象顯示合作夥伴的備份資料外洩,現有備份存檔不受影響,服務恢復後可以存取。
受影響機構應怎樣做
建議 | 原因 |
|---|---|
停用 Cloud Backup 及 Cloud Management MS Teams 兩個程式 | 切斷被盜憑證的存取 |
停用而不要刪除 | 停用不影響已存備份,日後可重新啟用 |
檢查所有程式自 10 月 13 日起新增的密鑰和證書 | 停用程式不會移除攻擊者已加上的憑證 |
在 ConnectWise 確認重設全部憑證前不要重新啟用 | 憑證仍在攻擊者手上 |

No comments yet
提交留言即表示你已閱讀我們的私隱政策。