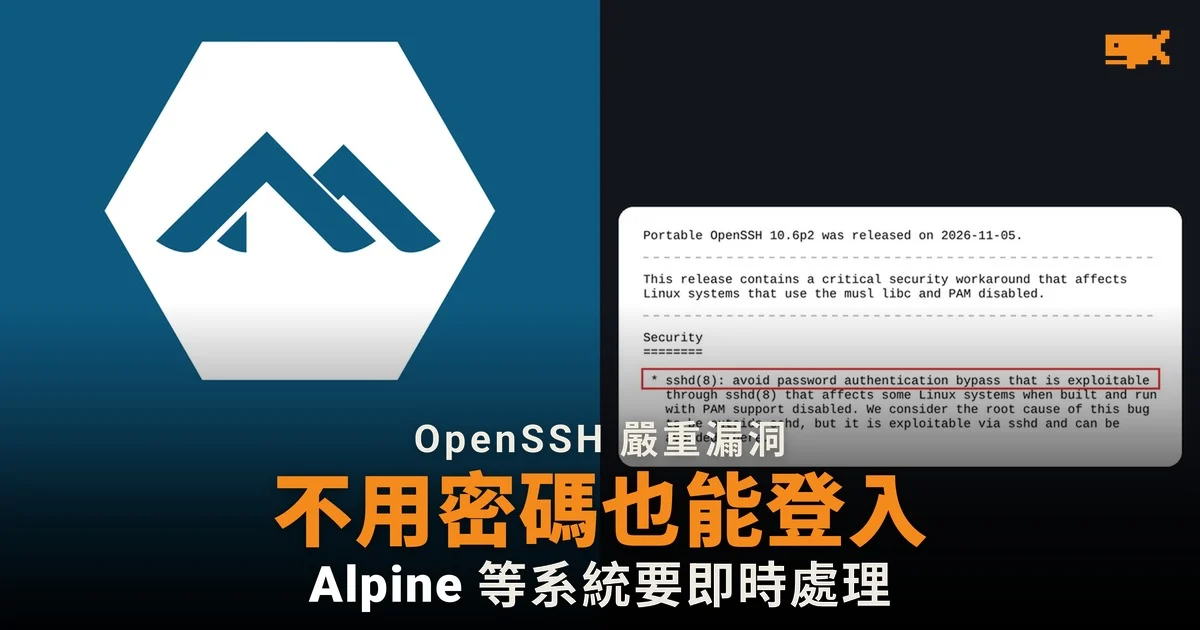
OpenSSH 緊急修補一個可繞過密碼登入的嚴重漏洞
OpenSSH 團隊在 11 月 5 日發布 Portable OpenSSH 10.6p2,版本說明列明這次更新包含一項「嚴重安全性的權宜修補」,針對使用 musl libc 而且停用 PAM 的 Linux 系統。根據說明,攻擊者可經 sshd(OpenSSH 的伺服器程式)繞過密碼驗證,即不知道正確密碼也能登入。
OpenSSH 是系統管理員經網絡遠端登入伺服器的常用工具。這次受影響的範圍較窄,OpenSSH 開發者 Damien Miller 點名的例子是 Alpine Linux。
哪些系統受影響,管理員該怎樣做
Miller 在 Mastodon 發文表示,如果所管理的 Linux 系統使用 musl libc 而沒有啟用 PAM,就應立即把設定 PasswordAuthentication 改為 no,或乾脆停用這些系統上的 SSH。他用全大寫寫上「IMMEDIATELY」(立即)。
他同時列明三類系統不受影響:非 Linux 系統、使用 glibc 的 Linux 系統,以及以 PAM 處理密碼驗證的 Linux 系統。
項目 | 內容 |
|---|---|
修補版本 | Portable OpenSSH 10.6p2(2026 年 11 月 5 日) |
受影響系統 | 使用 musl libc 而停用 PAM 的 Linux 系統,例如 Alpine Linux |
不受影響 | 非 Linux 系統、glibc Linux、以 PAM 驗證密碼的 Linux |
臨時做法 | 設定 PasswordAuthentication=no,或停用 SSH |
通報者 | Wakefield 的 Özgün Kültekin |
漏洞根源不在 OpenSSH
OpenSSH 在版本說明中指,團隊認為這個漏洞的根本原因在 sshd 以外,但可以經 sshd 被利用,所以由 sshd 一方去堵截。Miller 亦感謝 Alpine Linux 開發者在極短時間內推出更新版本。
據德國科技媒體 heise online 報道,這是一個嚴重但影響範圍狹窄的漏洞;在受影響的系統上,攻擊者似乎可以繞過密碼驗證,不知道密碼也能取得存取權。
AI 加快重新發現漏洞,OpenSSH 縮短保密期
Miller 表示,團隊在 11 月 4 日才得知這個問題,翌日已推出修補。他解釋,團隊最近多次觀察到 AI 代理在短時間內、有時只隔數小時就重新發現同一個漏洞,因此現在認為長時間的保密期(embargo)是危險做法,主要得益的是攻擊者。
OpenSSH 的版本說明亦提到,團隊近來收到大量安全漏洞報告,不少來自 AI 模型或在 AI 協助下完成;由 AI 工具找出的漏洞,之後又被其他研究人員獨立發現的情況已出現多次。團隊因此表示,暫時會更頻密地發布版本,盡快把修補送到用戶手上,而不是留待下一個預定版本一併推出。
來源
- OpenSSH Release Notes: OpenSSH 10.6p2(原始文件,OpenSSH)
- Damien Miller: OpenSSH 10.6p2 has been released with a workaround for a critical vulnerability(Damien Miller,Mastodon)
- OpenSSH and Alpine Linux warn of severe but niche bug(heise online)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。