黑客在 Teams 冒充 IT 支援,再利用 AD CS 憑證控制企業網絡
Microsoft 威脅情報團隊在 2026 年 10 月 30 日發表報告,指兩宗由真人操作的入侵事件中,攻擊者先在 Microsoft Teams 冒充公司 IT 或服務台人員,取得員工電腦的遠端控制權,再濫用 Active Directory 憑證服務(AD CS)取得特權帳戶的憑證。Microsoft 強調,事件沒有利用 Teams 任何漏洞,亦未將活動歸咎於任何已知黑客組織。
由一個 Teams 來電開始
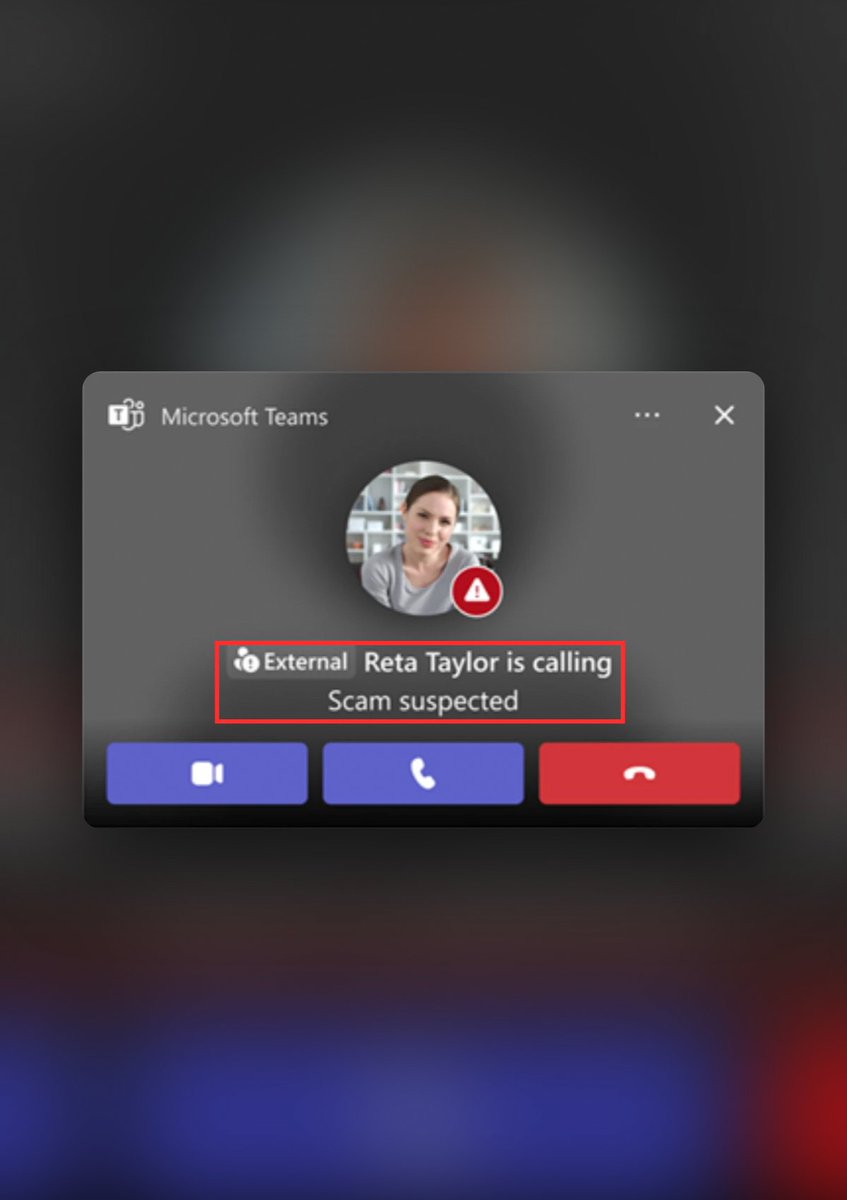
報告指,攻擊者從外部的 onmicrosoft.com 租戶發出 Teams 訊息及來電,租戶名稱模仿目標機構,顯示名稱則帶有「支援」等字眼。他們說服員工打開 Windows 內置的 Quick Assist 遠端協助工具,並交出連線代碼,從而直接操作員工的電腦。
取得控制權後,攻擊者在電腦上放置可攜式的 Python、Bun 或 Java 執行環境,偵察網絡,並評估企業的 AD CS 設定。AD CS 是 Windows 網絡用來簽發數碼憑證的服務,憑證可用作登入身份。
兩宗個案,兩種憑證漏洞
第一宗個案中,攻擊者找到一個有 ESC1 弱點的憑證範本,可自行申請特權帳戶的憑證,再用 DCSync 手法從網域控制器複製帳戶密碼資料。據科技網站 Techaeris 整理報告內容,攻擊者分兩波取得 11 個特權帳戶的憑證。Microsoft Defender 的自動攻擊中斷功能限制了受保護的帳戶,但其中一個特權帳戶被排除在自動隔離範圍外,仍然可用,攻擊者其後以它完成 DCSync,再用 Rclone 經 SFTP 外洩資料。
第二宗個案中,攻擊者用 PetitPotam 手法迫使網域控制器發出驗證,再把 NTLM 驗證轉送到 AD CS 的網頁登記服務(ESC8),取得網域控制器帳戶的憑證,並以 Kerberos PKINIT 登入。Defender 發出 ESC8 警報後,客戶隔離了受影響的工作站,攻擊沒有進一步擴展。
個案 | 憑證弱點 | 結果 |
|---|---|---|
第一宗 | ESC1 憑證範本 | 11 個特權帳戶憑證被取得,一個未被隔離的帳戶用來外洩資料 |
第二宗 | ESC8 網頁登記轉送 | 工作站被隔離,未再擴展 |
為何重設密碼不足夠
Microsoft 指出,攻擊者一旦取得特權帳戶或機器帳戶的登入憑證,就可以脫離最初被盜的密碼獨立使用。重設用戶密碼或重灌第一部被入侵的電腦,都不會撤銷已簽發的憑證,亦不會令已發出的 Kerberos 票證失效。報告因此附上調查方法、緩解建議、Defender 偵測指引及進階搜尋查詢,協助企業找出並截斷這條入侵路徑。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。