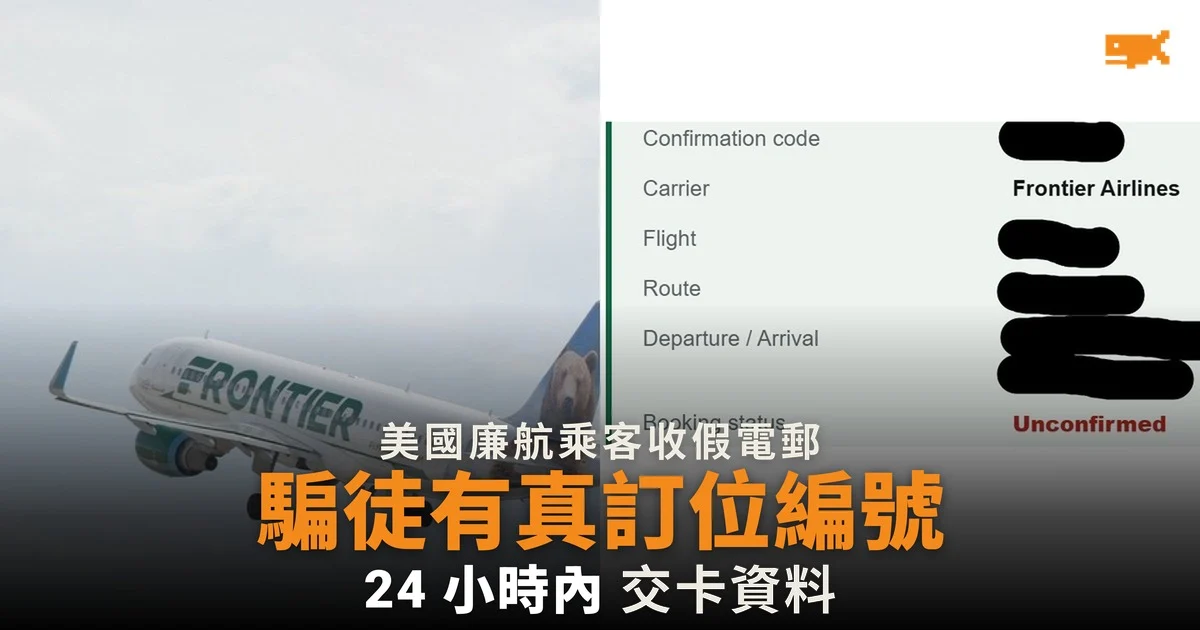
Frontier 乘客收到載有真實訂位資料的詐騙電郵
美國廉航 Frontier Airlines 在官網發出警告,證實有一個電郵釣魚(phishing,冒充正當機構騙取資料的手法)騙局正針對其乘客;收件人指郵件列出他們的真實姓名、航班行程及訂位確認編號。
據網上安全警示網站 Online Threat Alerts 11 月 1 日的整理,詐騙電郵聲稱乘客的訂位因付款問題處於「未確認」狀態,或聲稱可安排退款,再引導乘客到一個仿冒網站輸入信用卡資料、地址及電郵。仿冒網址包含「flyfrontier」字樣,但以「crs」結尾,例如 flyfrontiercrs.com。有乘客指,郵件甚至反映了 Frontier 事後對其行程作出的改動。
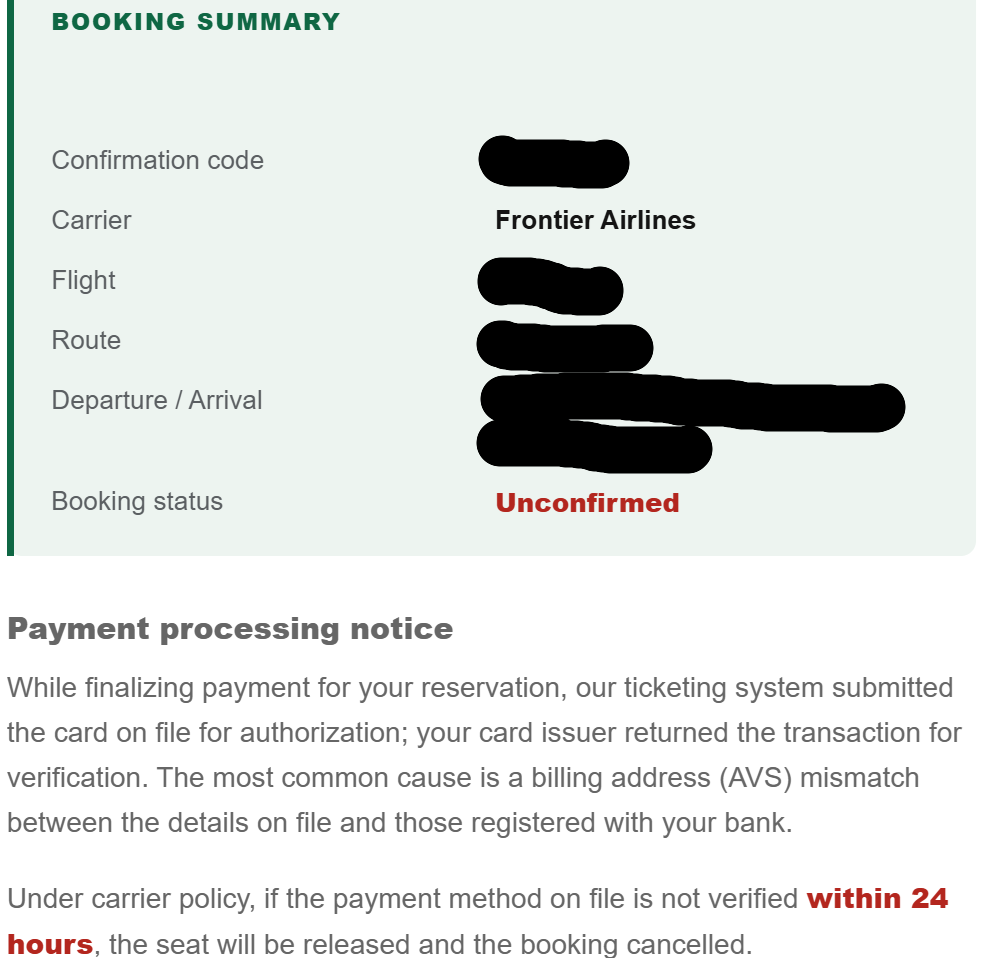
郵件寫明,如付款卡在 24 小時內未獲核實,座位會被釋出、訂位會被取消。Frontier 在警告中表示,公司不會以電郵要求乘客重新確認航班、重新輸入信用卡資料,或為退款提供付款資料。
電郵由酒店問卷平台 ReviewPro 的地址發出
據 Reddit 的 Frontier 討論區及 Online Threat Alerts,詐騙電郵的寄件地址是 noreply@reviewpro.com。ReviewPro 是一個供酒店收集住客意見及管理網上評價的平台,與 Frontier 並無關係。Frontier 至今未有交代騙徒如何取得乘客的訂位資料。
6 月研究員揭 App 漏洞:確認編號加姓氏即可查全份訂位
保安研究員 BobDaHacker 6 月 16 日在其網誌公開,Frontier 手機 App 有一個介面,只要輸入訂位確認編號及乘客姓氏,就會傳回整份內部訂位記錄,包括護照號碼、住址及部分付款卡資料。登機證上的條碼本身就載有這兩項資料。
他表示 3 月 3 日已向 Frontier 報告,其後只有一個漏洞獲修補;公開後於 6 月 21 日重新測試,指主要漏洞大致已修補,但仍有一項美國運輸安全管理局的預先審查編號留在網頁程式碼內。
日期(2026 年) | 事件 |
|---|---|
3 月 3 日 | 研究員向 Frontier 報告 App 漏洞 |
6 月 16 日 | 研究員公開漏洞詳情 |
6 月 21 日 | 研究員重測,指主要漏洞大致已修補 |
7 月 26 日 | 黑客組織 ExfilSquad 聲稱盜取 240 萬條記錄 |
11 月 1 日 | 乘客報告收到載有真實訂位資料的詐騙電郵 |
7 月黑客組織聲稱盜取 240 萬條記錄
據資訊保安新聞網站 GovInfoSecurity 報道,以盜取數據勒索為主的黑客組織 ExfilSquad 7 月 26 日在其洩密網站把 Frontier 列為受害者,聲稱取得 43GB 數據、約 240 萬條記錄,包括客戶服務個案、航班及行程記錄、投訴及行李資料。Frontier 未有公開確認這次外洩,亦未有說明新一輪詐騙電郵與上述事件是否有關。
已輸入卡資料的乘客應即聯絡發卡機構
Frontier 建議收到可疑郵件的乘客不要按任何連結,不要回覆,並經官方網站或 App 查看訂位;已在可疑郵件中提供付款資料的人,應聯絡發卡機構或銀行。Online Threat Alerts 另提醒,已輸入卡資料的人應立即凍結信用卡並申請換卡。
來源
- Phishing Awareness(Frontier Airlines 官方警告)
- Your Boarding Pass Is a Skeleton Key. Frontier Airlines Doesn't Care.(研究員原文)
- Exfiltration-Focused ExfilSquad Starts Leaking Stolen Data(GovInfoSecurity)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。