騙徒借 Google 真通知夾帶訊息
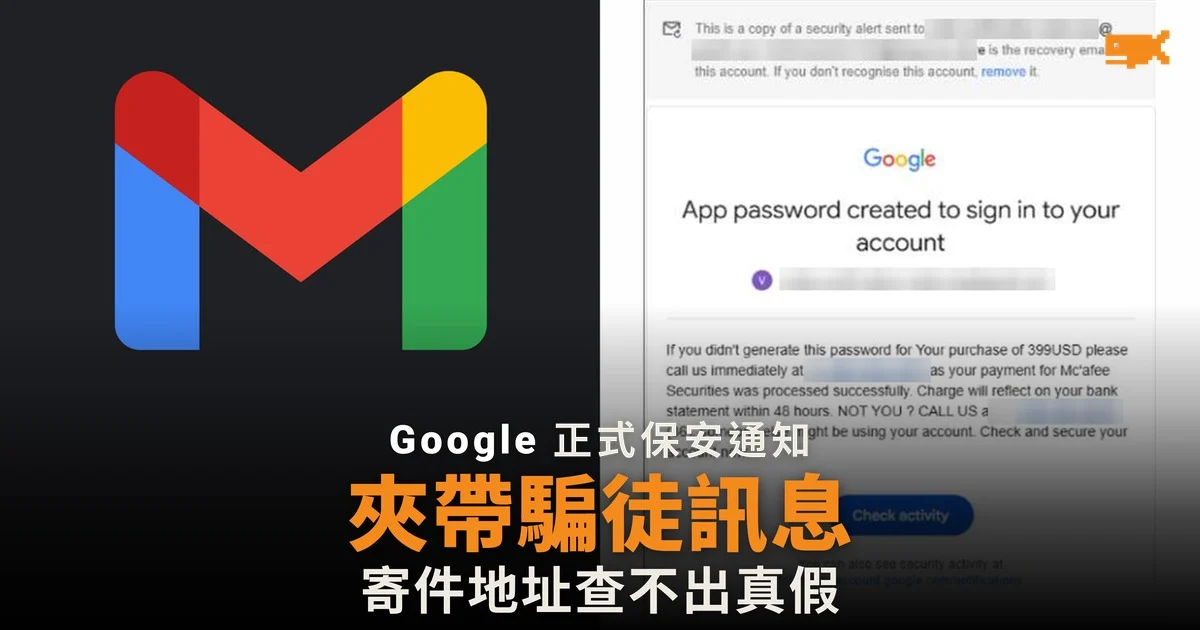
有騙徒利用 Google 自動發出的保安通知夾帶詐騙內容。由於電郵真的由 Google 發出,可以通過電郵系統用來識別假冒寄件人的檢查,收件人亦難以單憑寄件地址分辨真假。
瑞士國家網絡安全中心(NCSC)2026 年 9 月 22 日在每周報告中披露手法:騙徒先開設一個新的 Google 帳戶,把受害人的電郵地址填作帳戶的「復原電郵」,即帳戶出事時 Google 用來聯絡用戶的後備地址。騙徒隨即在自己的帳戶建立一個「應用程式密碼」,並在密碼名稱一欄填上詐騙字句,例如「Kevin W. Case ID: 834333 To view your case…」。
Google 的系統之後會自動向受害人的電郵發出正式的保安警告,騙徒填寫的字句亦會一併出現在通知之內,令收件人以為 Google 正在處理一宗緊急的支援個案。NCSC 指,同類警告亦會以短訊形式出現,並與 Google 過往發出的短訊排在同一個對話之中。
來電、假登入頁及「後門」
NCSC 收到的個案中,受害人收到電郵後不久,就接到自稱「Google 保安支援」的來電,來電顯示是被偽冒的瑞士號碼。對方聲稱帳戶即將失守,即使受害人表示帳戶有實體保安鎖匙保護,對方仍繼續游說,最後把受害人引導到一個建在 Google Sites(sites.google.com)上的假登入頁。
受害人輸入登入資料後,騙徒在數分鐘內就在其帳戶建立應用程式密碼。這類密碼是供舊式應用程式使用的專用密碼,毋須再經雙重認證。NCSC 指,受害人其後更改了帳戶密碼,騙徒仍能繼續存取,其電郵及聯絡人在一段時間內持續同步到一部身處外國的裝置,未被察覺。
美國大學亦發出警告
美國密歇根大學的資訊保安團隊在 2026 年 10 月 6 日亦就一封題為「App password created to sign in to your account」的電郵發出警告,指該封電郵利用 Google 的保安通知,向收件人展示騙徒自訂的訊息,但大學帳戶及系統並無被入侵。據科技網站 Sesame Disk 整理,該版本假冒一張 399 美元的 McAfee 防毒軟件發票,並附上一個「客服」電話號碼;密歇根大學指,按通知內真正的 Google 連結只會打開收件人自己正常的帳戶頁面,看不到任何問題,令騙徒的電話號碼成為唯一的「解決方法」。
Sesame Disk 亦引述比特幣保安公司 Casa 聯合創辦人 Jameson Lopp 在 10 月 29 日貼出的同類通知,內含一條短網址,他指連結通往一個釣魚登入頁。
怎樣自保
NCSC 指,Google 的官方登入頁只會在 accounts.google.com,絕不會在 sites.google.com。收到這類通知時,通知內的電話號碼、要求回覆的字句及連結都應視為警號;如要查看帳戶狀況,應自行在瀏覽器輸入 myaccount.google.com 檢查,並留意帳戶內有沒有自己不認識的應用程式密碼,有就立即刪除。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。