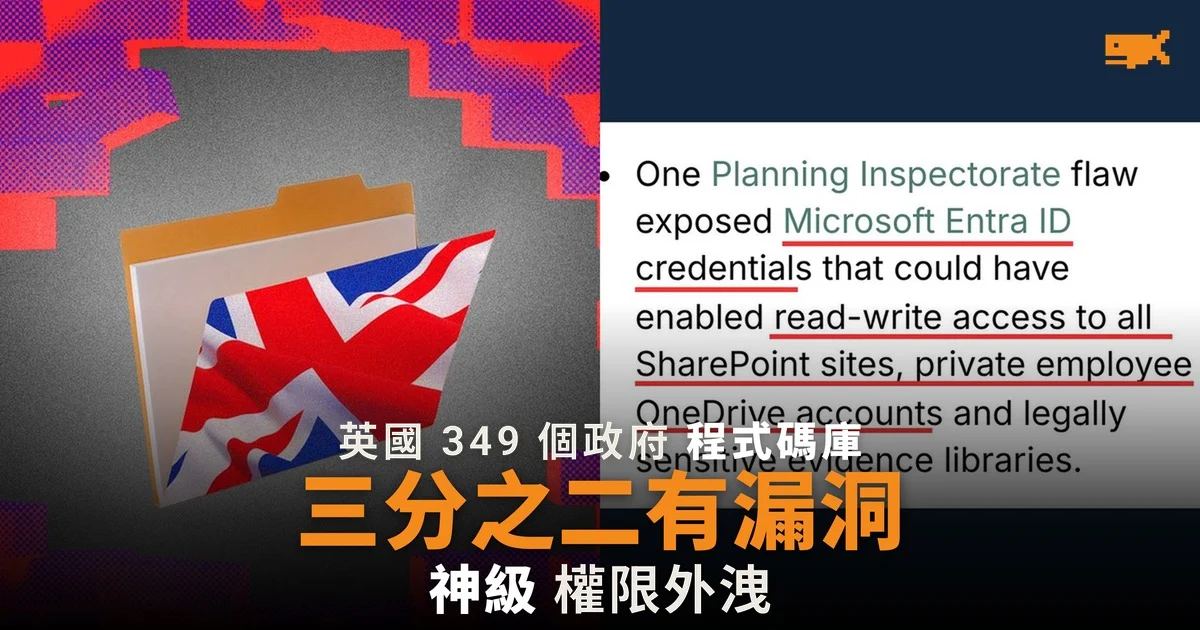
英國政府公開程式碼出現甚麼漏洞?
據《WIRED》11 月 10 日報道,安全公司 ControlPlane 研究員 Chris Nesbitt-Smith 檢查了 33 個英國公營機構共 349 個公開程式碼庫,發現約三分之二有漏洞,嚴重漏洞逾 100 個。英國政府約十年來預設公開以公帑開發的程式碼,原意是增加透明度,方便各部門重用。
最嚴重的一個漏洞在哪裏?
《WIRED》11 月 10 日報道,負責英格蘭土地規劃事務的規劃督察署(Planning Inspectorate)曾意外把一組登入資料上傳到程式碼託管平台 GitHub 的公開程式碼庫,之後沒有完全刪除。這組資料屬於 Microsoft Entra ID,即 Microsoft 的企業身份登入服務,權限很廣,似乎也沒有到期日。
據 Nesbitt-Smith 所說,這組資料可取得「神級」讀寫權限,涵蓋該署所有 SharePoint 網站和員工私人 OneDrive 帳戶,包括人事紀錄,以及為規劃上訴保存的法律證據庫。他形容,攻擊者大可加密勒索或偷走全部資料。
規劃督察署怎樣回應?
據《WIRED》11 月 10 日報道,規劃督察署發言人表示,其網絡監察工具在 8 月已即時偵測到 Nesbitt-Smith 的活動,並在接報後 20 分鐘內修補漏洞,確認沒有資料外洩,之後已加強系統和流程。
其他部門有甚麼問題?
據《WIRED》11 月 10 日報道,教育部的程式碼有多個漏洞,涉及學校採購服務、載有教師個人資料和身份證明文件的申請系統,以及政府資助培訓機構名冊。蘇格蘭政府一個開放數據網站的漏洞,則可讓任何訪客讀取管理員帳戶資料和更改網站設定。相關機構已處理這些問題。
項目 | 數字 |
|---|---|
檢查的公營機構 | 33 個 |
檢查的程式碼庫 | 349 個 |
有漏洞的比例 | 約三分之二 |
嚴重漏洞 | 逾 100 個 |
修補規劃督察署漏洞所需時間 | 20 分鐘 |
用 AI 找漏洞代表甚麼?
《WIRED》11 月 10 日報道,Nesbitt-Smith 用的是 Anthropic 的 Claude Opus 和 Sonnet 模型,在手提電腦上以一般消費者版本運行。他認為很多問題靠例行的 IT 健康檢查就能發現,形容全是「低級錯誤」。報道指,英國國民保健署據報在 5 月要求技術團隊停用開源程式碼。Nesbitt-Smith 認為,不修補就關閉程式碼庫是最壞做法,因為對手很可能已複製了這些程式碼庫。業界組織 OpenUK 行政總裁 Amanda Brock 則指,事件是內部管理問題,不是開源安全問題。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。