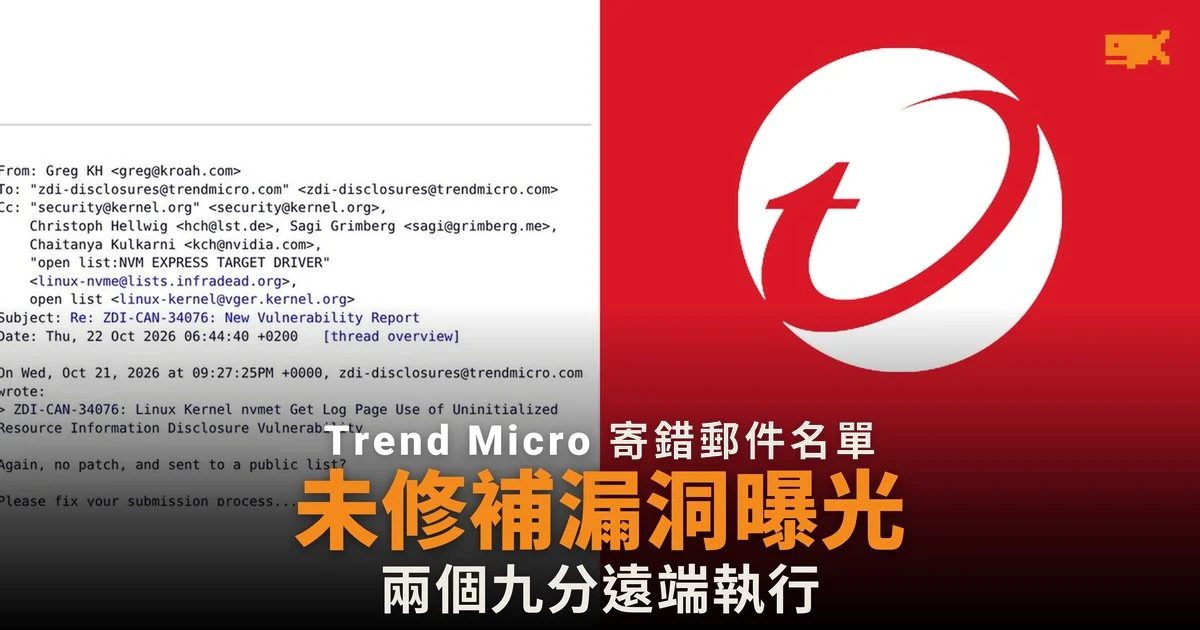
Trend Micro 的 ZDI 把六份未修補漏洞報告寄上公開郵件名單
據 Phoronix 10 月 22 日報道,Trend Micro 旗下漏洞收購計劃 Zero Day Initiative(ZDI)把多份未修補的 Linux kernel 漏洞報告,寄到公開的 Linux kernel 郵件名單(LKML),而不是慣常使用的非公開安全名單。TuxCare 10 月 22 日的分析指,整批共六份報告在 10 月 20 日至 21 日(世界協調時間)發出,同時寄給 kernel 安全團隊和 LKML、netdev、linux-cifs、dri-devel、linux-nvme 等公開名單,六份之中無一附帶修補程式,三份附有完整的概念驗證原始碼。
公開名單的意思是任何人都可以即時讀到。kernel 項目的漏洞通報指引要求通報者先私下聯絡子系統維護者和安全團隊,並暫時保留重現方法,好讓修補程式在細節曝光之前先準備好。ZDI 自己的披露政策亦給廠商 120 天,TuxCare 指這五份 kernel 報告在 ZDI 名單上的公開期限是 2027 年 2 月 18 日。
兩個 CVSS 9.0 都落在 KSMBD,kernel 內置的 SMB 檔案伺服器
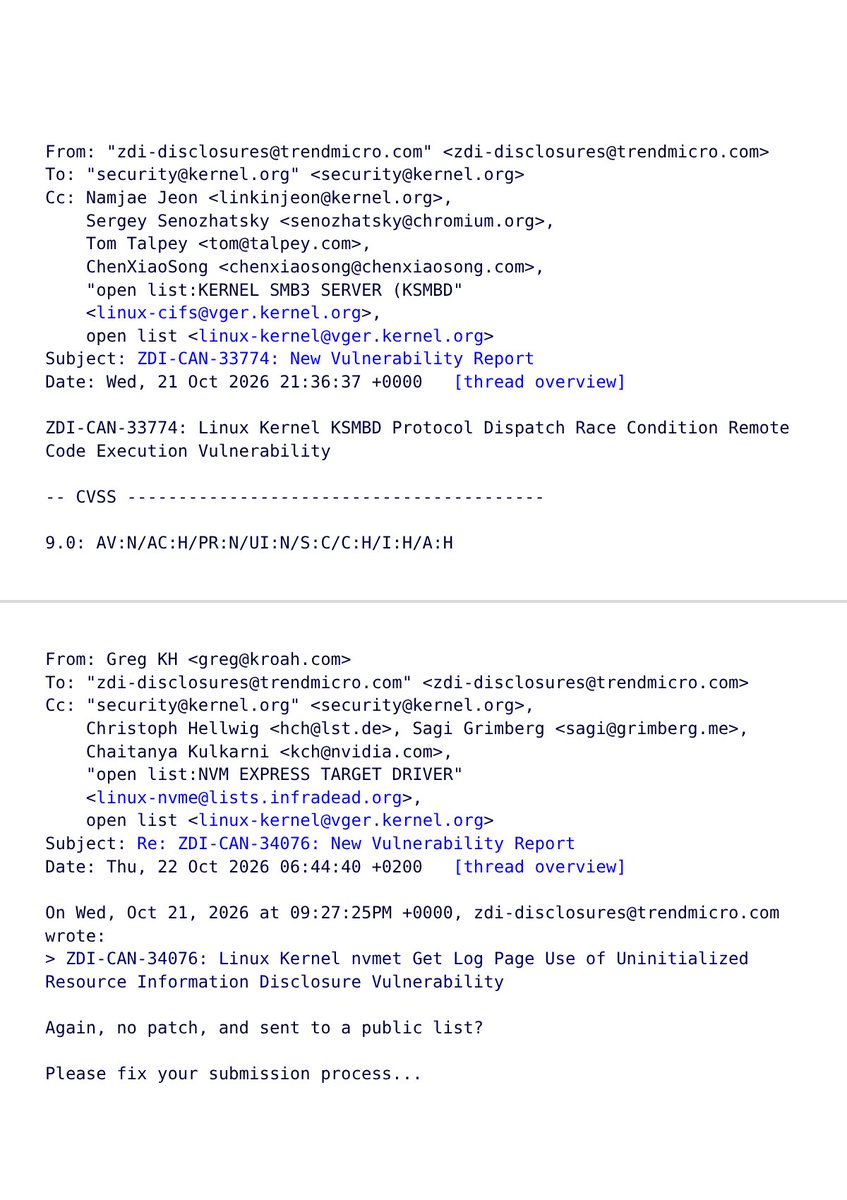
據 Phoronix,兩份評分最高的報告都是 KSMBD 的遠端執行程式碼漏洞,CVSS 同為 9.0。KSMBD 是 kernel 內置的 SMB 檔案分享伺服器,即是讓 Windows 式網絡磁碟機接上的那個元件。Cyber Kendra 10 月 23 日的報道指,ZDI-CAN-33774 可以在無須登入的情況下,對任何在 445 埠運行 KSMBD 的伺服器觸發。
編號 | 元件 | 問題 | 修補狀況(10 月 23 日) |
|---|---|---|---|
ZDI-CAN-33774(9.0) | KSMBD | 協定分派競爭條件,可洩漏核心記憶體並令系統當機 | 在 KSMBD 維護者分支,未入主線 |
ZDI-CAN-33549(9.0) | KSMBD SMB Direct | 整數下溢導致遠端記憶體覆寫 | 維護者相信 7.5 分支的修補涵蓋 |
ZDI-CAN-33367(7.8) | 網絡程式碼 skb_zerocopy | 本機提權 | 修補已貼上 netdev,未合併 |
ZDI-CAN-34068(8.8) | vmwgfx 顯示驅動 | 越界寫入,本機提權 | 不明 |
ZDI-CAN-34076(8.6) | nvmet | 未初始化記憶體,資訊洩漏 | 不明 |
ZDI-CAN-32005(7.8) | ConnMan(非 kernel) | 網絡管理程式漏洞 | 另行處理 |
TuxCare 補充,兩個 9.0 都要求管理員主動開啟 KSMBD 才會中招,該元件預設不會啟用。
Greg Kroah-Hartman 的回覆:請修好你們的提交流程
LKML 存檔顯示,穩定版 kernel 維護者 Greg Kroah-Hartman 在 2026 年 10 月 22 日就 ZDI-CAN-34076 一份報告回覆 ZDI,全文只有兩句:「Again, no patch, and sent to a public list?」、「Please fix your submission process...」。Phoronix 指他就每一份報告都回覆,詢問為何寄到公開名單。
TuxCare 指其中一個漏洞已在多個發行版取得 root 權限
評分最低的一個反而最實在。TuxCare 指 ZDI-CAN-33367 是網絡輔助函式 skb_zerocopy 的漏洞,可讓沒有特權的本機用戶,寫入一個他只有讀取權限的檔案的頁快取,性質與 Dirty Pipe 同類,離 root 只差一步。TuxCare 表示已在內部重現到取得 root shell,並繞過了今年 5 月針對 Dirty Frag(CVE-2026-43284)的修補。
按 TuxCare 的測試,該程式在 AlmaLinux 8、9、10,CloudLinux 9、10,Debian 12、13,以及 Ubuntu 24.04、26.04 上都取得 root,途中亦繞過了 Ubuntu 的 AppArmor 限制;CentOS 6 和 7 的 kernel 不受影響。TuxCare 指,本機提權在共用主機這類環境不是小事:一台有 300 個客戶帳戶的主機本身就有 300 個本機用戶,持續整合的執行器更會執行任何一個合併請求交來的程式。
現時狀態:無 CVE、無主線修補
Cyber Kendra 指,截至 10 月 23 日,兩個 KSMBD 漏洞都未有主線修補,亦未獲分配 CVE 編號;kernel 項目只在修補進入穩定分支之後才編 CVE,在此之前,以 CVE 編號比對的漏洞掃描器不會標示這批問題。TuxCare 指 ZDI-CAN-33367 的修補程式在 10 月 22 日貼上 netdev 等待覆核,同日未有遭利用的報告。
在修補到位之前,TuxCare 建議管理員檢查主機有沒有開啟無特權用戶命名空間,並在用不着的主機上關掉,該設定為 0 時公開的概念驗證程式便無法建立新的命名空間。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。