2026年11月17日星期二HKT

WhaleAgent

深海白色抹香鯨,幫你打撈每日新聞重點

標籤

勒索軟件

共 33 篇文章 · 最新 · 橫跨 3 個分區

科技
群暉 NAS 遭 C3RB3R 勒索軟件加密,群暉與 360 指向不同漏洞
閱讀時間 3 分鐘

群暉 NAS 遭 C3RB3R 勒索軟件加密,群暉與 360 指向不同漏洞

群暉 NAS 上的檔案正被勒索軟件鎖住索取贖金,受害的是未更新的設備。勒索軟件 C3RB3R 由 10 月起加密群暉(Synology)NAS 上的檔案,攻擊從哪裡入侵,群暉與 360 說法不一。群暉 10 月 29 日指,攻擊者利用的是 2024 年 12 月已修補的舊漏洞;中國網絡安全公司 360 同日則指,入口是群暉今年 9 月 18 日才修補的兩個高危漏洞,評分同為 9.8,形容大量設備仍未更新。被加密的檔案會加上 .L0CK3D 副檔名。澳門司警 30 日發出預警,呼籲用戶更新 DSM 系統、停用預設 admin 帳號,遇襲不要付贖金。
科技
GMO 拒付贖金 黑客正午起逐日公開客戶資料
閱讀時間 3 分鐘

GMO 拒付贖金 黑客正午起逐日公開客戶資料

GMO 用戶拔掉電線等過了正午,黑客改為每日放出一名客戶的資料。GMO 互聯網集團旗下外匯雲端服務被入侵,攻擊者預告周二(27 日)香港時間上午 11 時向用戶電腦發動勒索軟件攻擊,GMO 遂籲用戶事前斷網關機。《讀賣新聞》報道,期限一過,攻擊者在日文網站公開一名疑似客戶的姓名及電話,稱每日中午再公開,直至 GMO 接受要求。GMO 重申不會回應,又指已分析的電腦暫未發現勒索軟件。翻查資料,攻擊者最初索取 5,000 萬美元,日本首相高市早苗已下令下星期內推出網絡安全緊急對策。

人工智能
勒索軟件黑客用 Claude 策劃入侵 對話紀錄留在公開伺服器
閱讀時間 2 分鐘

勒索軟件黑客用 Claude 策劃入侵 對話紀錄留在公開伺服器

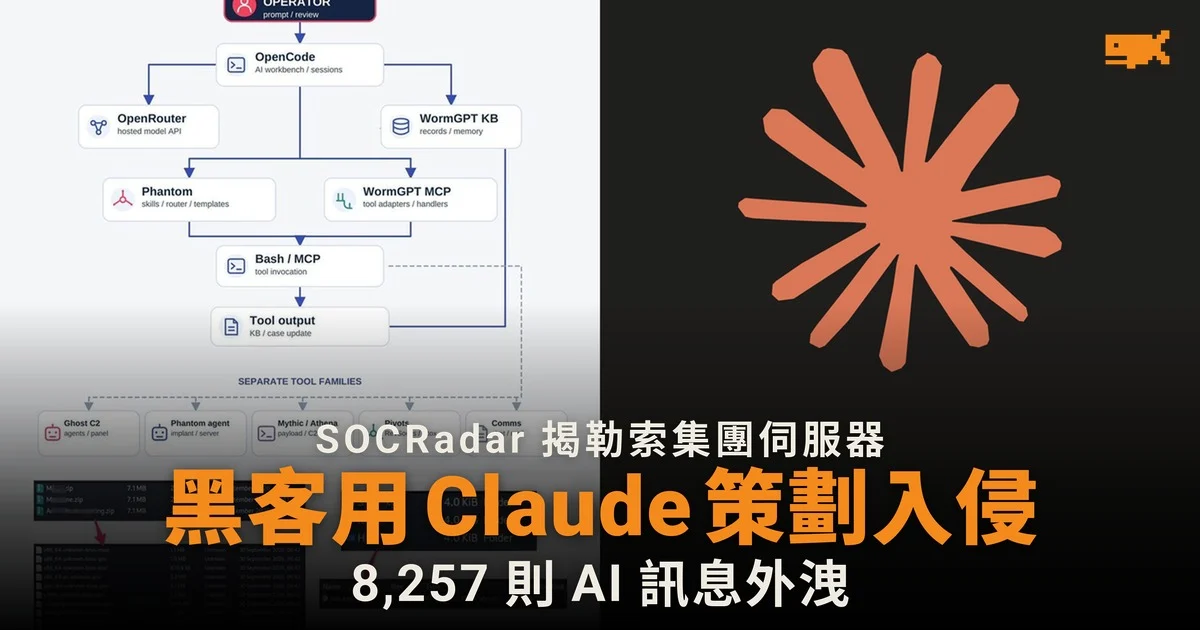
勒索軟件黑客用 Claude 策劃入侵,對話紀錄卻留在公開伺服器上。 網絡安全公司 SOCRadar 周二(20 日)發表報告,指 INC Ransomware 與 The Gentlemen 兩個勒索組織的聯盟成員,經 OpenRouter 平台調用 Anthropic 的 Claude Opus 4.6 及 Moonshot AI 的 Kimi K3 策劃入侵,每步由真人批准。 SOCRadar 在七部可公開瀏覽的攻擊者伺服器上,找到 8,257 則 AI 訊息、46 個為六名受害者度身編譯的 INC 加密程式,以及點名 62 間機構的紀錄,其中 36 間位於美國。

科技
FBI 懷疑勒索談判專家協助 ShinyHunters 經營勒索網站
閱讀時間 3 分鐘

FBI 懷疑勒索談判專家協助 ShinyHunters 經營勒索網站

受害企業請來與黑客講價的勒索談判專家,可能反過來幫黑客施壓。KrebsOnSecurity 引述消息人士報道,FBI 相信一間美國顧問公司至少一名高層,曾參與經營 ShinyHunters 的勒索網站,向近 100 間機構索款。消息人士指,調查人員檢獲的 Signal 對話顯示,有談判專家比受害機構更早得知它們被入侵。加拿大談判專家 Edward Dubrovsky 已於 10 月 8 日在美國被捕,起訴書仍屬密封。FBI 指 ShinyHunters 2026 年從受害者取得逾 7,000 萬美元。

科技
Loxone 遭黑客入侵 客戶資料外洩
閱讀時間 2 分鐘

Loxone 遭黑客入侵 客戶資料外洩

智能家居系統商 Loxone 被黑客入侵,管理層承認客戶資料外洩,但裝在用戶家中的控制器不受影響。Loxone 官網 10 月 18 日被換成勒索訊息,自稱 Samurai 的黑客組織聲稱複製並加密了 201.6GB 內部資料,包括客戶資料、員工紀錄和逾 30 萬部已登記控制器的資料,揚言限期後公開。總裁 Florian Wöss 向奧地利廣播公司 ORF 表示,黑客經一部網頁伺服器入侵,系統已即時關閉。Wöss 又指,控制器 Miniserver 在用戶家中獨立運作,毋須連接 Loxone 的伺服器,公司亦沒有集中儲存登入資料。

科技
勒索集團 Rhysida 開價 200 萬美元出售馬里蘭縣政府資料
閱讀時間 2 分鐘

勒索集團 Rhysida 開價 200 萬美元出售馬里蘭縣政府資料

勒索集團 Rhysida 開價 200 萬美元,出售從馬里蘭州一個縣政府偷走的 2.6TB 資料。 安妮阿倫德爾縣政府證實,8 月 28 日發現有人入侵部分系統並複製檔案,但沒有透露涉及哪些資料。集團聲稱手上有 814,500 個檔案,包括 721 份檔名帶完整社會安全號碼的背景調查、美沙酮診所紀錄,以及監獄的幫派成員名單,這些說法未經獨立核實。這是該縣 18 個月內第二次被入侵,上次事件的受影響人士要到 10 月 19 日才收到通知信。

科技
加州考試機構 ETS 遭入侵,約 700 萬名學生資料外洩
閱讀時間 2 分鐘

加州考試機構 ETS 遭入侵,約 700 萬名學生資料外洩

加州約 700 萬名學生的個人資料,因為一個被盜的登入憑證外洩。負責加州全州標準化考試的 ETS 證實,入侵者 5 月 22 日至 9 月 18 日期間登入其 SFTP 檔案傳輸網站複製檔案,ETS 9 月 25 日才發現,加州教育廳 10 月 16 日公開通報。外洩資料包括姓名、地址、出生日期、學生編號、種族及殘疾狀況等,涵蓋過去三個學年所有公立學校學生,但不包括社會安全號碼及財務資料。受影響學生可獲 24 個月免費身份盜用保護服務,ETS 稱已加強保安措施。