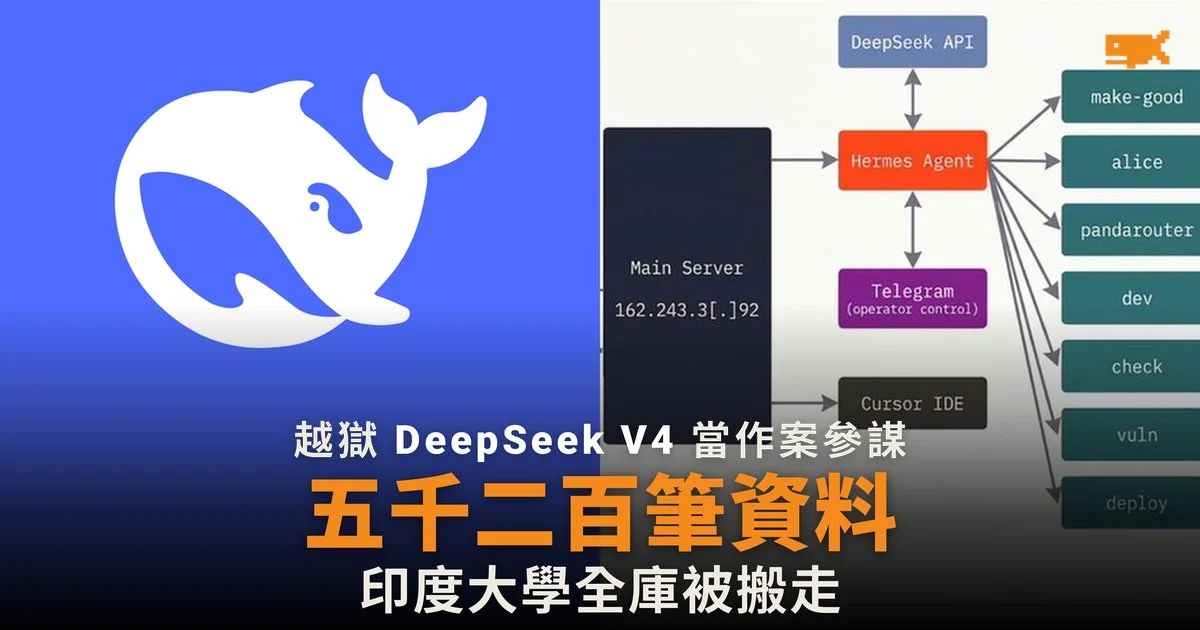
Unit 42 指攻擊者用越獄 DeepSeek V4 盜走印度大學逾 5,200 條個人資料
Palo Alto Networks 旗下威脅情報部門 Unit 42 於 2026 年 10 月 21 日公布分析,指一名自稱 BUGSTER 的攻擊者把安全防護關掉的 DeepSeek V4 當成作案參謀,先後攻擊多間印度機構,並從一間公立大學的 MongoDB 資料庫整批取走逾 5,200 條記錄,當中包括文憑、學士、碩士課程學生及教職員的個人資料。
Unit 42 評估這名攻擊者是以金錢為目標、近乎單人作業的罪犯,過去未見於任何報告,若無 AI 協助很可能不具備執行這些攻擊所需的技術。
項目 | 內容 |
|---|---|
公布日期 | 2026 年 10 月 21 日 |
發布方 | Palo Alto Networks Unit 42 |
攻擊者代號 | BUGSTER |
推理模型 | DeepSeek V4 |
代理框架 | Hermes Agent |
外洩記錄 | 逾 5,200 條 |
攻擊基礎設施 | 美國單一伺服器 162.243.3[.]92 |
工具組合是 Hermes Agent 加 DeepSeek V4,由 Telegram 操控
據 Unit 42 的報告,攻擊者以開源代理框架 Hermes Agent 為骨幹,接上 DeepSeek V4 做推理引擎,再用系統提示覆寫把模型的安全限制整個蓋掉。輔助工具是 Cursor,同樣被改成強制開啟代理模式、略過權限確認、關閉隔離。操作入口是 Telegram,攻擊者按用途養了多個 AI 人格,包括 alice、pandarouter、dev、check、vuln、deploy 等,各自負責偵察、漏洞分析或詐騙諮詢。
Unit 42 指攻擊者曾試用其他模型,包括 Zhipu AI 的 GLM 5.2,並為 GLM 5.2 另寫過一份覆寫腳本,最後仍選定 DeepSeek V4 實戰。報告解釋原因在於這類模型價錢低、容易取得,而且一段簡單的系統提示就能破掉安全防護。Unit 42 同時確認,另有多名互不相關的攻擊者各自採用了同一套 Hermes 加 DeepSeek 組合。
第一間大學:AI 生成的偵察報告加暴力破解
Unit 42 記錄的其中一宗攻擊,目標是印度一間大學的網上教學平台。攻擊者依據一份疑似由大模型生成的偵察報告行動,列舉出 12 個子網域,再從 WordPress 的 REST API 抽出 13 個附帶真實姓名的用戶 ID。直接查詢用戶資料被 Cloudflare 的 WAF 擋下,攻擊者改從文章作者欄和網站地圖繞過。
之後 AI 生成的工具把 117 個用戶名乘以 28 個常見密碼逐一試,找到一組有效登入憑證。Unit 42 指出,這幾條入侵路徑都屬基本手法:弱管理員密碼、REST API 列舉、暴力破解。
第二間大學:整個資料庫被搬走,還附上目錄
另一間印度公立大學的情況更嚴重。攻擊者靠一個密碼薄弱的管理員帳戶,把整個 MongoDB 資料庫取走,逾 5,200 條記錄涵蓋學生與教職員個人資料。竊取工具一邊倒出資料,一邊寫出目錄,連雲端負載平衡、路由、資料庫和外部雲端儲存的帳戶暴露狀況都一併記下。
攻擊報告本身也是大模型寫的,有一節標題為「NEXT EXPLOIT OPPORTUNITIES」,列出下一步打哪裡。
攻擊項目 | 狀態 |
|---|---|
WordPress 暴力破解 | 取得 1 組有效登入 |
MongoDB 資料庫 | 逾 5,200 條記錄外洩 |
印度電商列舉 | 抽出商店 API 權杖與管理員電郵 |
VoIP 詐騙 | 只在計劃階段,未見通話記錄 |
Wi-Fi 密碼破解 | 已部署裝置,需實地接近 |
加密貨幣調查 | 記錄 45 名巨鯨,未見後續 |
VoIP 詐騙計劃連七成合法通話的混流手法都問了
Unit 42 指攻擊者向 AI 諮詢過一整套 VoIP 詐騙的建置流程:在美國成立有限責任公司、取得僱主識別號碼、向聯邦通訊委員會登記、向正規營運商買 SIP 線路,再以 70% 合法通話混 30% 詐騙通話的比例避開稽核,並繞過 STIR/SHAKEN 來源認證、偽裝來電號碼,最後靠費率套利收錢。
報告指出,調查未發現通話記錄、SIP 痕跡或運作中的通話路由,判斷詐騙業務仍停在計劃階段。
其他活動:Wi-Fi 破解、憑證掃描與 45 名加密貨幣巨鯨
Unit 42 另記錄了三項活動。其一是在目標附近放置標示為「Pi」的 Kali Linux 裝置,收集 PMKID 與 EAPOL 握手資料,經 SSH 送到 Vast.ai 的雲端 GPU 破解,結果自動發到 Discord;報告指這需要攻擊者實地接近目標。其二是一套 Go 語言寫的憑證掃描工具,從網頁抽取 .env 檔和雲端金鑰。其三是用 DeBank 的 API 抓取以太坊持倉前 500 名地址,整理出 45 名加密貨幣巨鯨的資料。
Unit 42 的結論是,AI 讓一名單獨的攻擊者同時做到憑證竊取、VoIP 詐騙、Wi-Fi 破解和加密貨幣調查這幾類本來需要不同技能的工作,而驅動這種組合的是「低成本之下的低安全摩擦」。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。