CISA 把 SSHole 等四個漏洞列入已遭利用清單
據《SecurityOnline》11 月 10 日報道,美國網絡安全及基礎設施安全局(CISA)在 11 月 9 日把 OpenSSH 漏洞 SSHole(CVE-2026-123158)及另外三個漏洞加入「已知被利用漏洞」目錄(KEV),即已確認有黑客實際利用的漏洞清單,美國聯邦機構須在 11 月 12 日前完成修補。OpenSSH 是 Linux 伺服器常用的遙距登入軟件,開發團隊在 11 月 5 日推出修正版本 10.6p2,本站當日已報道修正內容。
超長密碼即可登入沒有密碼的帳戶
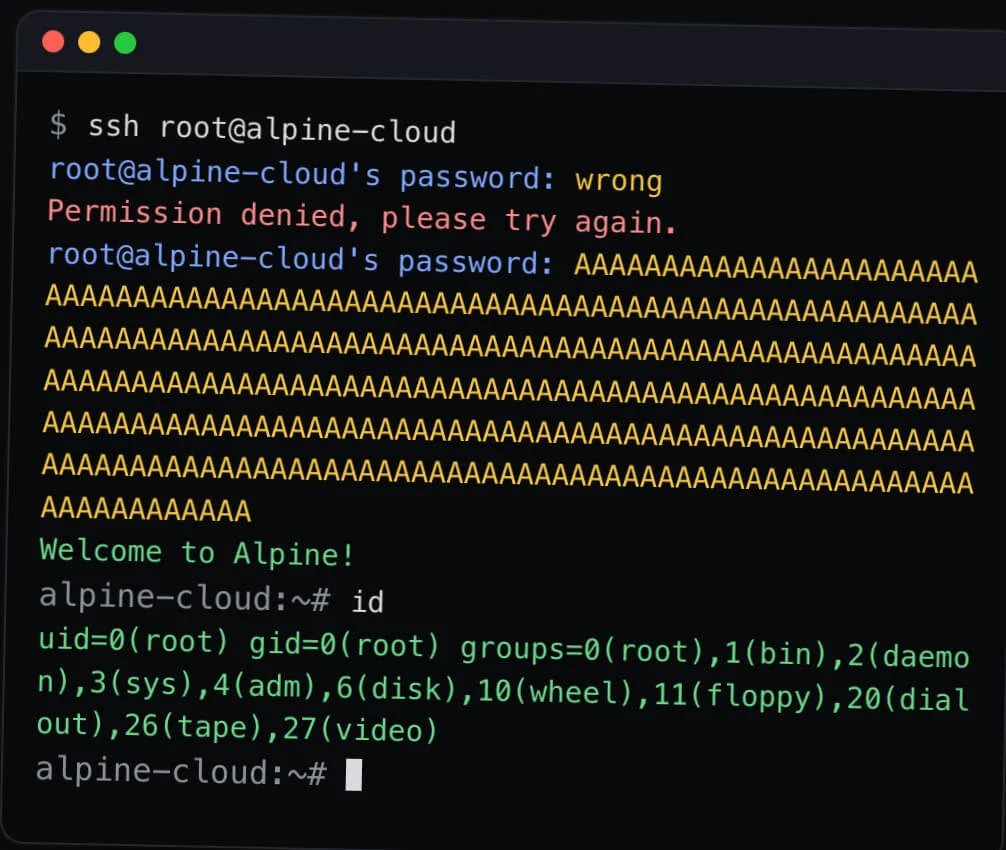
據《SecurityWeek》11 月 9 日報道,SSHole 影響使用 musl C 程式庫並停用 PAM 認證模組的 Linux 系統,例如 Alpine 及 OpenWrt。這類系統的 root 等帳戶沒有設定密碼,密碼欄只存一個星號「*」。攻擊者輸入逾 256 位元組的密碼時,musl 的密碼雜湊函數出錯並傳回「*」,與帳戶存放的星號吻合,OpenSSH 伺服器便當作密碼正確。
修正推出後約 40 小時已有成功入侵
據《BleepingComputer》11 月 9 日報道,威脅情報公司 GreyNoise 在香港時間 11 月 7 日上午 8 時 46 分錄得首宗成功利用 SSHole 的攻擊,距修正推出約 40 小時;攻擊程式碼在修正推出約 4 小時後已經公開。攻擊者嘗試讀取密碼雜湊及 root 的 SSH 金鑰,並改動金鑰檔案以保留存取權。
其中一名攻擊者取得 root 權限,安裝以 Python 編寫的遙控程式 TAC Agent,但程式未能連上指揮伺服器,從未收到指令。GreyNoise 指程式的註解、記錄及錯誤訊息均以中文寫成。
公司 | 觀察到的攻擊 |
|---|---|
GreyNoise | 11 月 7 日首宗成功攻擊,16 條攻擊鏈,來自 6 個網絡位址 |
Previdian | 11 月 6 日至 8 日共 20 次嘗試,來自 9 個國家的 13 個網絡位址 |
watchTowr | 11 月 6 日指攻擊與殭屍網絡及挖礦活動有關 |
另外三個漏洞涉及網絡電話、AI 伺服器及檔案傳輸
據《SecurityOnline》報道,同日列入清單的還有 FreeSWITCH、GPUStack 及 IBM Aspera Faspex 的漏洞,三者的嚴重程度評分(CVSS,滿分 10 分)均為 9.8 分。
軟件 | 用途 | 漏洞後果 | 修正版本 |
|---|---|---|---|
FreeSWITCH(CVE-2026-116779) | 網絡電話交換 | 一則 SIP 即時訊息便可執行系統指令 | 1.11.3 |
GPUStack(CVE-2026-102895) | AI 模型的 GPU 叢集管理 | 偽造標頭冒充本機,取得管理員權限 | 2.2.0 |
IBM Aspera Faspex(CVE-2026-123218) | 大型檔案傳輸 | 已登入用戶傳送特製訊息,取得管理員權限 | 5.0.19 之後的版本 |
未能即時更新可先關閉密碼登入
據《SecurityWeek》報道,用戶應盡快更新至 OpenSSH 10.6p2,未能更新可先停用密碼登入。《BleepingComputer》建議管理員檢查有否異常的密碼登入及未經授權的 SSH 金鑰。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。