澳洲國立大學研究員找到 IVXV 十個新漏洞
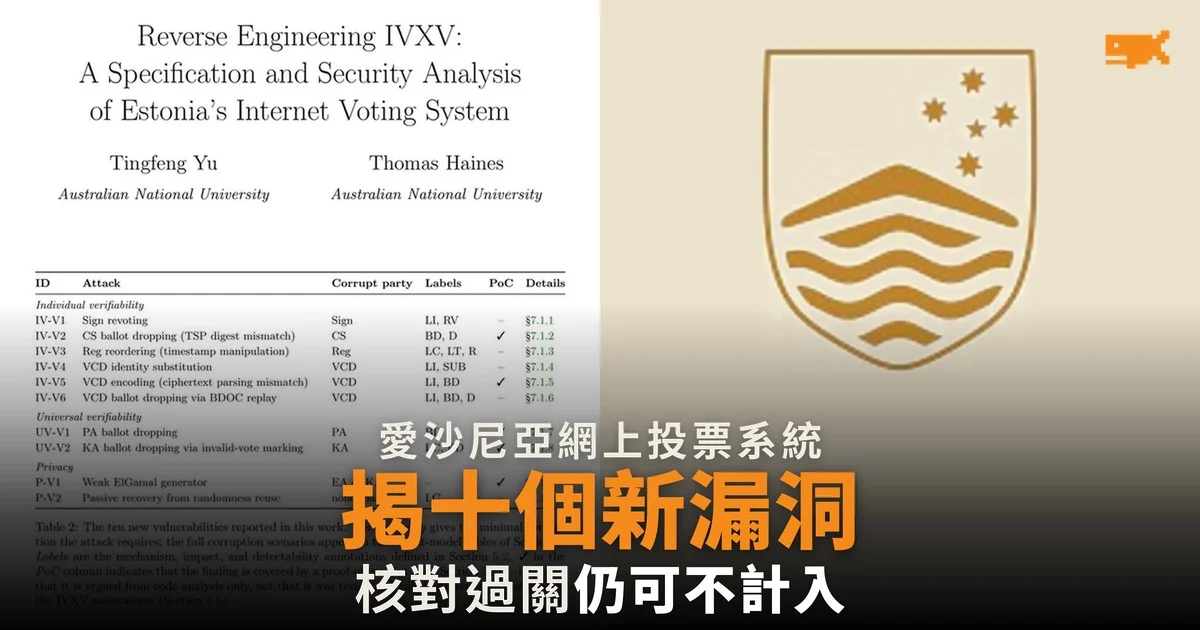
據國際密碼學研究協會(IACR)預印本庫 2026 年 10 月 24 日刊出的論文,澳洲國立大學研究員 Tingfeng Yu 和 Thomas Haines 在愛沙尼亞網上投票系統 IVXV 中找到十個此前未公開的漏洞,其中五個已用概念驗證測試,在系統真實的程式邏輯上重現。
IVXV 自 2017 年起用於愛沙尼亞的選舉,論文指近年選舉約一半選票經網上投出。研究員根據公開的原始碼和文件,整理出系統的完整規格,再以 TLA+ 形式模型(用數學方式描述和檢查系統行為的方法)逐項分析。
類別 | 漏洞數目 | 已有概念驗證 |
|---|---|---|
個別可驗證性(選民確認自己的票) | 6 | 2 |
全面可驗證性(核實點票結果) | 2 | 2 |
選票私隱 | 2 | 1 |
選票可以透過手機核對,再在點票時被剔除
論文第 7.1.2 節描述的漏洞(IV-V2)中,負責收票的伺服器如被入侵,可以為一張選票製作一份特別的時間戳記回應,選民用手機核對程式檢查時會看到選票已正確登記,但點票階段的處理程式會拒絕這份回應,選票因而不計入結果。研究員指出,攻擊能否被發現,取決於審計時有沒有追查處理程式記錄的一項錯誤,而系統沒有規定要追查。
另一個漏洞(UV-V1)中,負責整理選票的處理程式如被操控,可以丟棄選民的最新一票、改為保留較舊的一票,審計工具核對票數和雜湊總和時都不會發出警報。
私隱漏洞自 2017 年已存在
論文指,私隱漏洞 P-V2 源於核對程式在同一張選票的多個選擇上重用同一個加密隨機數;選舉容許選民選多於一項時,能看到加密選票的人可以還原選票內容,原始碼顯示問題自 2017 年起已存在。維護方表示,過往選舉沒有用到相關設定,因此未受影響。
論文亦引述 Thomas Haines 等人 2023 年的研究,指 IVXV 在九項可審計性準則中只符合一項。
研究員稱無跡象顯示漏洞曾被利用
據論文,十個漏洞大部分在 2026 年 5 月 22 日前通報 IVXV 維護方,其餘在 9 月 17 日通報,P-V2 則早在 2025 年 9 月 26 日通報。研究員表示沒有理由相信漏洞曾被利用,所有測試只在本機的系統副本上進行,沒有接觸真實選舉服務。
被分析的版本不會再用於日後選舉。新版本仍在開發,計劃在 2027 年上線前兩星期公開。研究員寫成論文時未知有修補已部署,但理解較重要的漏洞會在 2027 年 3 月的選舉前修好。
愛沙尼亞的網上投票並非首次被指有保安問題:2014 年,密歇根大學 J. Alex Halderman 等研究員曾在實驗室重建上一代系統,示範可在選民電腦和伺服器端暗中改票。
來源
- Reverse Engineering IVXV: A Specification and Security Analysis of Estonia's Internet Voting System(IACR ePrint,原始論文)
- On the Auditability of the Estonian IVXV System and an Attack on Individual Verifiability(FC 2023 研討會論文,背景研究)
- Security Analysis of the Estonian Internet Voting System(Halderman 等,2014 年背景研究)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。