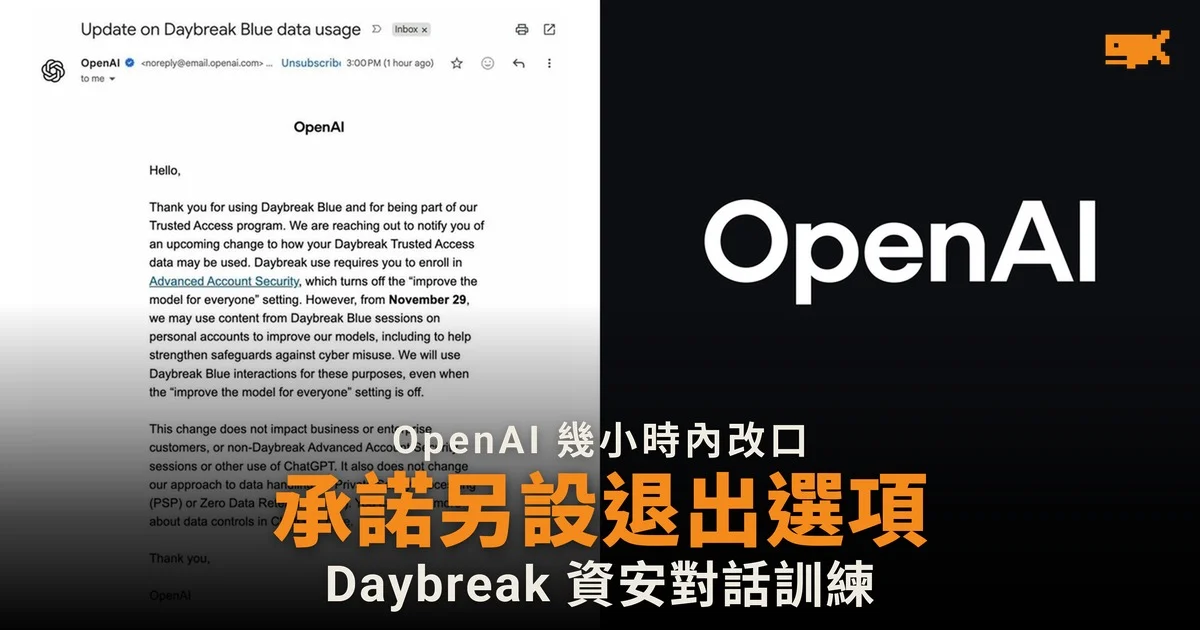
幾小時內改口
OpenAI 早前電郵通知 Daybreak Blue 的個人帳戶用戶,由 11 月 29 日起會用他們在 Daybreak 對話中的內容訓練模型,即使用戶關掉「為所有人改善模型」設定亦一樣,事件當時引起資安研究人員不滿。據科技網站 RuntimeWire 報道,OpenAI 在幾小時後再發通知,承諾為個人帳戶的 Daybreak 對話另設一個退出訓練的方法,詳情會在接近 11 月 29 日時公布。
Daybreak Blue 是 OpenAI 為審核過的資安研究人員而設的使用級別,屬於其「Trusted Access for Cyber」計劃,模型拒絕回答的情況較少,用途包括分析漏洞、分析惡意程式和處理資安事故。個人用戶要申請,須使用合資格的付費方案、年滿 18 歲,並使用實體 FIDO2 硬件安全鑰匙。
被標記的對話仍可使用
新的退出方法並非全面撤回。RuntimeWire 指,被標記作安全審查的對話,仍可能被用於安全用途,包括防止同類進階網絡攻擊能力被濫用。科技新聞網站 Automater 指出,OpenAI 未有交代已被標記的內容,例如尚未修補的漏洞資料,會否被排除,亦未說明新的退出方法是否只適用於推出之後的對話。
另外,個人用戶的 API 存取將於 11 月 20 日結束,需要以程式存取的用戶要轉用企業帳戶。
用戶反彈
第一封電郵發出後,有用戶在 OpenAI 開發者論壇提問,指在 Codex CLI 等工具中無法自行開關 Daybreak Blue,即使已關閉訓練設定亦無從避開。據 Automater 整理,有用戶表示已取消 Pro 訂閱,資安研究人員 Sean Heelan 形容做法「卡通式邪惡」,認為會令資安研究人員不再使用 Daybreak。有開發者原本打算把 Daybreak 的流量轉到機構層級的 API 項目,在 OpenAI 改口後表示要重新評估。
來源
- OpenAI walks back Daybreak Blue training plan for personal accounts(RuntimeWire)
- OpenAI Partially Reverses Plan to Train on Daybreak Blue Security Sessions Within Hours of Announcing It(Automater News)
- Daybreak Blue: data use to improve models(OpenAI Developer Community)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。