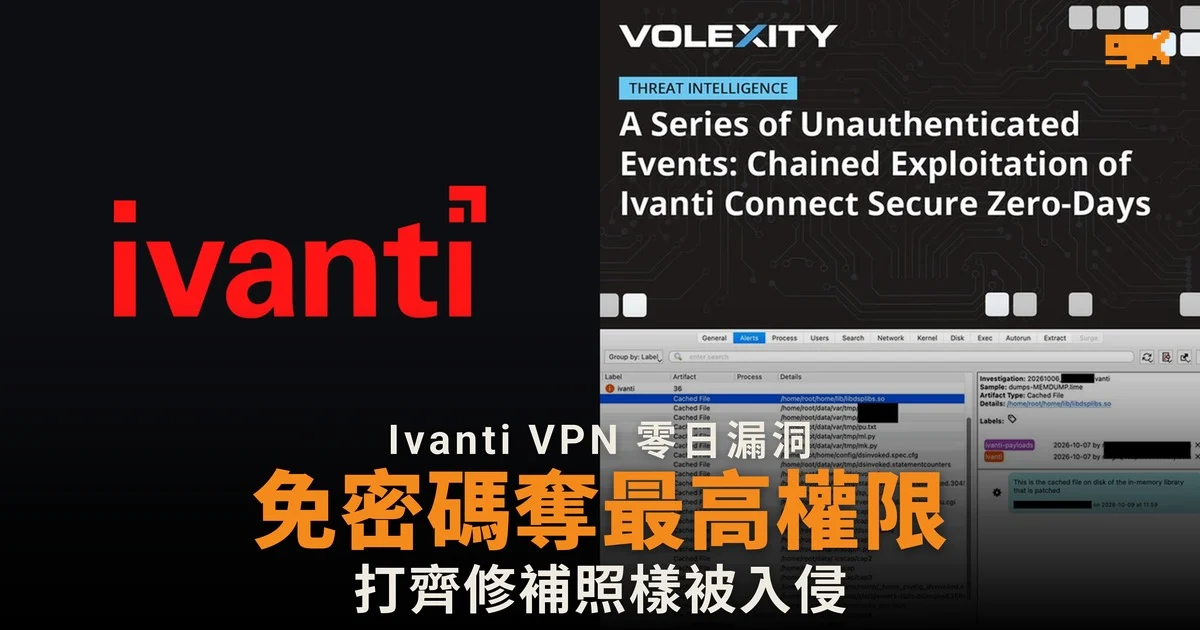
Ivanti VPN 三個零日漏洞串連,黑客免密碼取得最高權限
美國網絡安全及基礎設施安全局(CISA)2026 年 10 月 30 日把 Ivanti Connect Secure VPN 的兩個漏洞 CVE-2026-111357 和 CVE-2026-118527 列入「已知被利用漏洞」目錄。連同 10 月 13 日已列入的 CVE-2026-104935,黑客用來串連攻擊的三個漏洞全部已確認在現實中被利用。零日漏洞是指廠商未有修補前已被攻擊者利用的漏洞。
Ivanti Connect Secure 是不少企業和政府機構讓員工從外面連入內部網絡的 VPN 設備。
Volexity 發現:已打齊修補的設備照樣被入侵
據保安公司 Volexity 2026 年 10 月 13 日發表的調查報告,它在 10 月 5 日開始調查一名客戶的可疑活動,發現源頭是一部 Ivanti VPN 設備,而這部設備當時已安裝所有修補(版本 22.8R2.4)。Volexity 把攻擊者命名為 UTA0576,暫未與任何國家或已知組織掛鈎;對方由 10 月 3 日起反覆入侵這部設備。
攻擊鏈分三步:
步驟 | 漏洞 | 作用 |
|---|---|---|
1 | 繞過登入驗證(CVE-2026-104935) | 不用密碼就能存取受保護的程式 |
2 | 寫入檔案(CVE-2026-118527) | 在設備上寫入攻擊者指定的內容 |
3 | 權限提升(CVE-2026-111357) | 以 root(設備最高權限帳戶)執行指令 |
沒留後門,每個指令都重跑整條攻擊鏈
Volexity 指,UTA0576 沒有在設備上安裝後門或 web shell(植入伺服器、讓黑客遙距操控的程式),而是把指令和結果藏在攻擊鏈本身的 HTTPS 請求裡傳送,又刪除了設備的除錯紀錄和 Linux 審計紀錄。Volexity 要靠記憶體和磁碟映像才重組出整條攻擊鏈。
入侵後,攻擊者取走設備上儲存的網域登入憑證,並用自製工具在 Active Directory 搜尋 LAPS 本機管理員密碼和 BitLocker 硬碟加密的復原金鑰。
10 月 13 日修補過也要再更新
Ivanti 10 月 13 日先修補了繞過登入和執行指令的漏洞,但權限提升漏洞的修補到 10 月 29 日才推出。Volexity 在報告的更新中確認,CVE-2026-111357 已於當日修補。只打了 10 月 13 日修補的機構要再升級。據保安公司 Red Tiger Security 整理 Ivanti 的公告,修補版本為 25.1.1.3 和 22.8R2.6,而 22.8 系列會在 2027 年 1 月 31 日停止支援。
CISA 根據約束性運作指令 BOD 26-04,要求聯邦民事機構優先修補這類漏洞,並檢查系統在修補前是否已被入侵。據 Red Tiger Security 整理,CISA 給聯邦機構處理 CVE-2026-111357 的限期是 2026 年 11 月 2 日。BleepingComputer 早前報道,CISA 10 月已警告,攻擊可能早在 10 月 1 日開始。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。