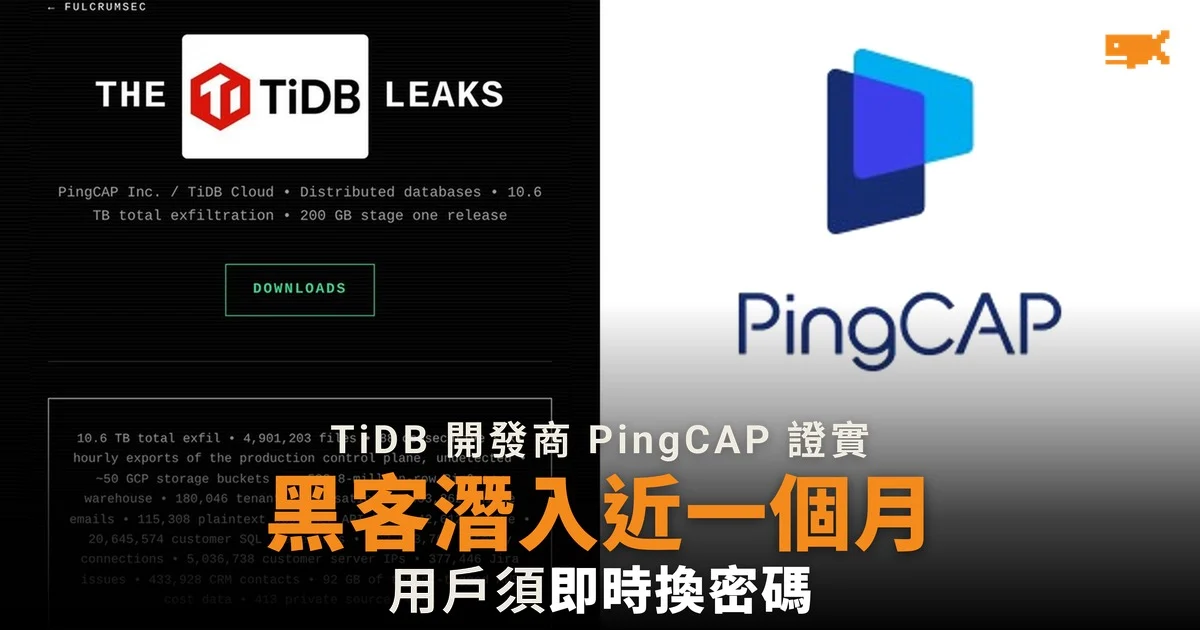
PingCAP 證實黑客潛入近一個月複製客戶資料和原始碼
據 PingCAP 2026 年 10 月 19 日發布的事故報告,有人在 9 月 9 日至 10 月 7 日期間,用盜來的服務帳號憑證進入公司內部系統,複製資料並取得原始碼。
PingCAP 是開源分佈式資料庫 TiDB 的開發商,並經營雲端服務 TiDB Cloud。據 Dark Reading 報道,客戶包括 Atlassian、Square 和 Pinterest。公司 10 月 7 日發現事件,當日開始停用受影響的憑證,至 10 月 14 日封鎖所有已知的入侵途徑。外聘調查公司指,沒有證據顯示客戶儲存在 TiDB 資料庫內的資料受影響。
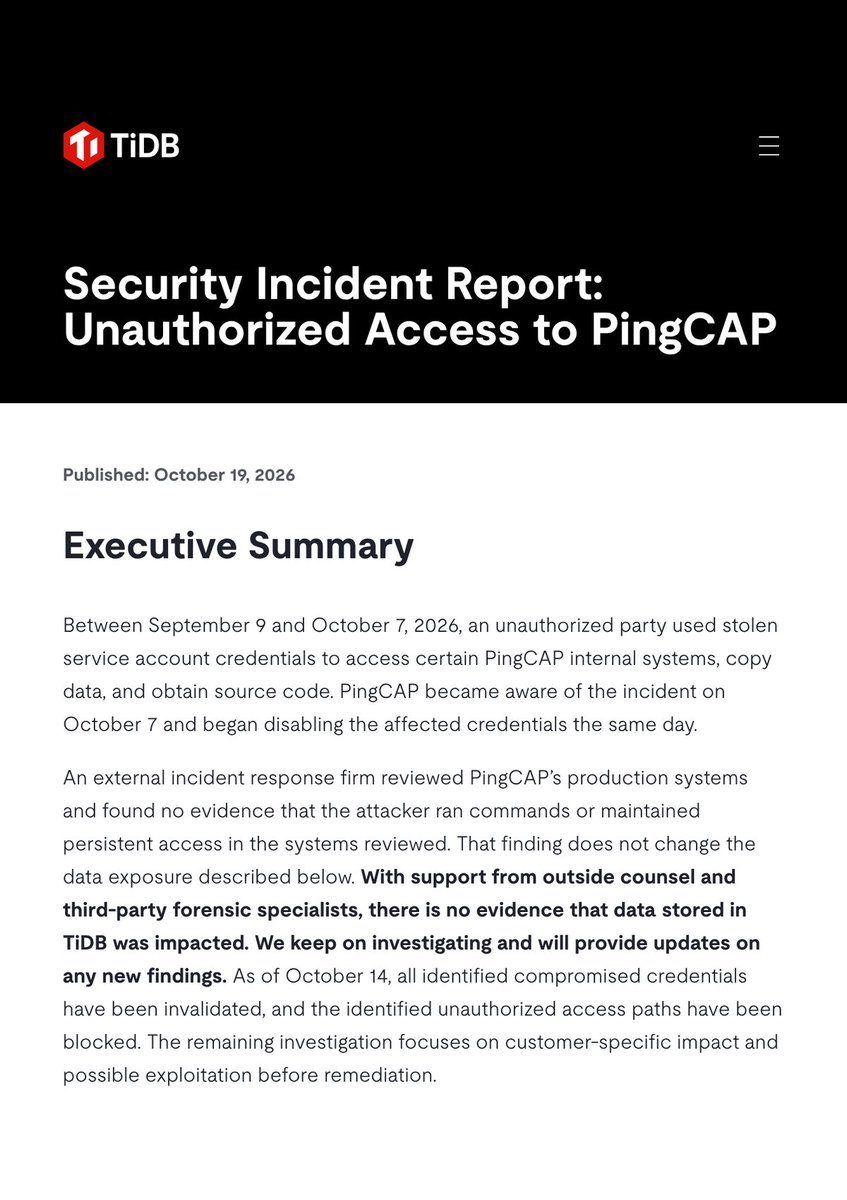
外洩的是客戶輸入的 SQL 指令、聯絡人和合約資料
據 PingCAP 報告,被匯出的紀錄包括用戶名稱和電郵、用戶在 SQL 編輯器輸入的指令和錯誤訊息,以及客戶聯絡人、合約條款、訂單、定價和帳單設定。其中一個資料表載有已加密的 TiDB Cloud API 金鑰,即程式登入雲端服務用的密碼。
PingCAP 聯合創辦人兼行政總裁劉奇(Max Liu)10 月 23 日發信道歉,指入侵者用了一個被盜的 GitHub 帳號和外洩的憑證。他寫道:「我們沒有好好保護這些資料。」他又指,加密只保護系統內的金鑰,不包括客戶曾交給支援團隊的憑證。
勒索組織聲稱取得 10.6TB 資料
據 InfoQ 10 月 25 日報道,勒索組織 FulcrumSec 聲稱取得 10.6TB 資料,並已公開首批約 200GB。以下數字全部來自該組織,未經獨立核實:
聲稱項目 | 數字 |
|---|---|
資料總量 | 10.6TB |
租戶機構 | 180,046 個 |
不重複電郵 | 403,262 個 |
客戶 API 金鑰 | 115,308 個,其中 42,612 個仍有效 |
私有原始碼庫 | 413 個 |
FulcrumSec 又指 PingCAP 工程師把客戶生產環境的密碼貼進內部工作系統 Jira。PingCAP 報告稱這說法未經核實,但劉奇在信中要求客戶即時更換 TiDB Cloud 管理 API 金鑰,以及曾交給支援團隊的所有密碼、金鑰、連線字串和含密碼的日誌,並提防針對性的釣魚電郵。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。