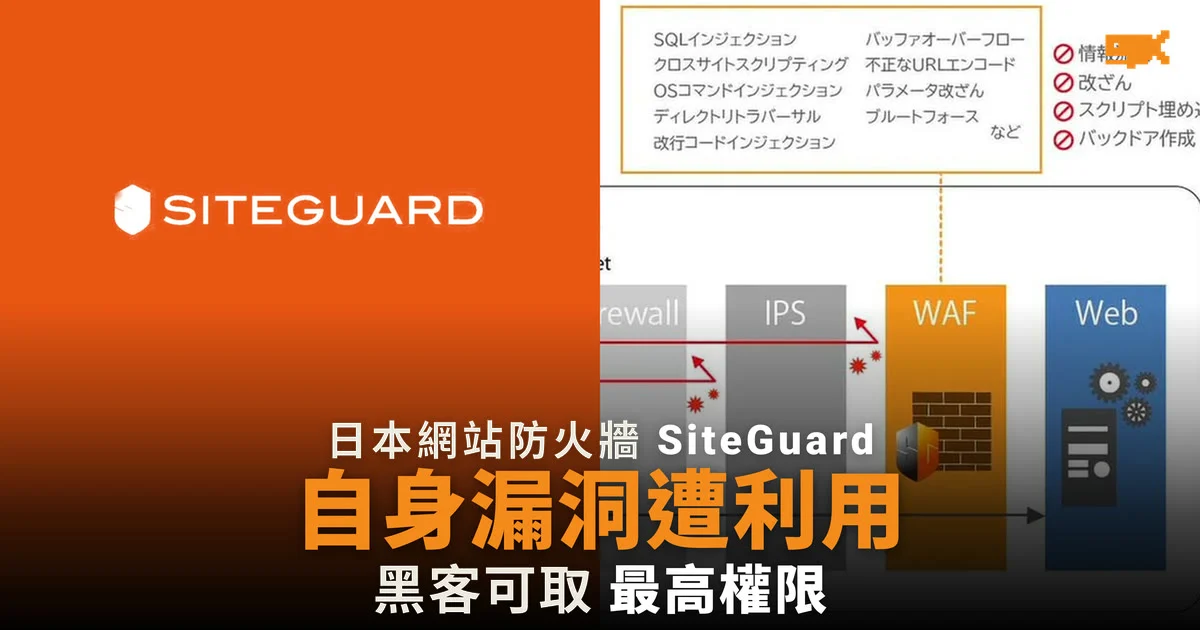
SiteGuard 防火牆漏洞已遭黑客利用
日本資安公司 EG Secure Solutions 在 10 月 14 日發出緊急通告,指旗下網站應用程式防火牆 SiteGuard Server Edition 的統計功能有 OS 指令注入漏洞(把指令混入輸入資料,令伺服器照樣執行),編號 CVE-2026-106931,並表示漏洞「已確認被利用」。網站應用程式防火牆(WAF)是專門過濾惡意網站流量的軟件。漏洞一旦被利用,攻擊者可在產品所在的伺服器上,以 root 或 SYSTEM 權限執行任意指令,即 Linux 和 Windows 系統的最高權限。
日本電腦緊急應變小組 JPCERT/CC 同日發出警示,指廠方已確認漏洞被利用。據 BleepingComputer 10 月 18 日報道,SiteGuard 自稱保護逾 150 萬個網站,惟兩份通告都沒有交代攻擊者身份、受害者及攻擊規模。
預設開啟的統計功能成缺口
據 JPCERT/CC 10 月 14 日的通告,漏洞位於產品預設開啟的統計功能,只要該功能開啟,Ver2.20 或之後的版本都受影響。廠方公布的評分向量顯示,攻擊須在伺服器本機進行,並要先取得低權限帳戶,但不需要任何用戶操作。
版本 | 受影響範圍 | 修正版本 |
|---|---|---|
Apache、Nginx、IIS 版 | Ver2.20 至 Ver8.00 Update5 之前 | Ver8.00 Update5 |
FreeBSD 上的 Apache、Nginx 版 | Ver2.20 至 Ver7.00 Update6 之前 | Ver7.00 Update6 |
IIS 版 Ver3.10 至 Ver4.00 Update4 | 不受影響 | 不適用 |
修補前先保存攻擊證據
據 EG Secure Solutions 10 月 14 日的通告,更新或安裝修補檔可能會抹去攻擊痕跡,因此管理員應先在網頁管理畫面的「診斷資料」頁面下載診斷資料並保存,然後才更新。
廠方亦為暫時無法升級的客戶提供修補檔,替換統計功能處理的檔案,連已停止支援的版本也適用。JPCERT/CC 又指,停用統計功能亦可避開漏洞,具體做法須參考廠方指引。
支援客戶早兩星期已獲通知
據 EG Secure Solutions 10 月 14 日的通告,與廠方有支援合約的客戶,早在 9 月 29 日已個別收到通知,即公開通告前約兩星期。
據 SiteGuard 的產品介紹圖,網站應用程式防火牆放在網站伺服器前面,負責攔截 SQL 注入、跨網站指令碼、OS 指令注入等攻擊,再讓正常流量通過。
來源
- SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急)(EG Secure Solutions,原始文件)
- SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(CVE-2026-106931)に関する注意喚起(JPCERT/CC)
- Hackers exploit SiteGuard WAF flaw to run commands as admins(BleepingComputer)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。