偵測系統只覆蓋 5% 電腦
據德國公共廣播機構 rbb 在 2026 年 10 月 21 日發表的調查報道,柏林市政府城市發展、建設及住屋部在 2026 年引入一套網絡攻擊偵測系統,但購入的授權只足夠覆蓋部門 5% 的電腦。該部門向 rbb 表示,把系統擴展至全部電腦「基於財政原因」並不可行。
報道指,被黑客用作入侵起點的電腦,以及後來被盜取資料的伺服器,全部不在這 5% 之內。換言之,偵測系統在整場攻擊中都沒有看守被攻破的位置。
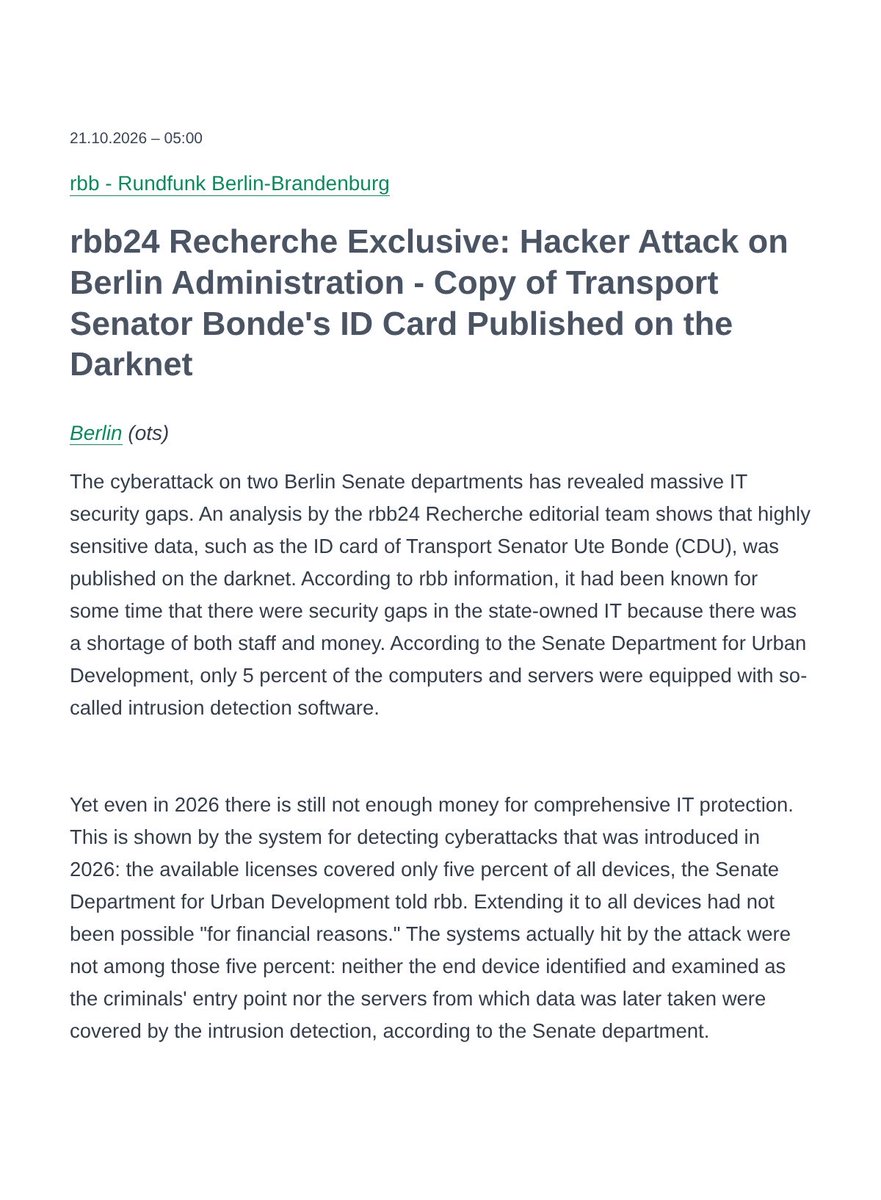
兩個部門回覆 rbb 時亦承認,2024 年資訊保安所需的資金只是「部分達到所需水平」。柏林的資訊保安指引自 2017 年起已要求各部門預留足夠人手和資金。
5.7TB 資料被放上暗網
這次攻擊在 2026 年 8 月 14 日被發現,受影響的是城市發展、建設及住屋部,以及交通、氣候保護及環境部。勒索軟件集團 Rhysida 其後承認責任。據德國科技媒體 heise 報道,Rhysida 要求柏林市政府支付 30 個比特幣,約值 200 萬歐元。據《路透社》報道,市政府拒絕向勒索者屈服,Rhysida 於是把約 5.7TB、約 144 萬個檔案放上暗網。
rbb 檢視外洩資料後發現,當中包括現任交通部長 Ute Bonde 的身份證副本、她的電子簽名副本,以及兩名前任部長 Manja Schreiner 和 Bettina Jarasch 的電郵往來,另有大量職員的身份證副本及個人文件。
聯邦機構早有警告
德國聯邦資訊安全辦公室(BSI)表示,最遲自 2025 年 3 月起已多次警告一種名為「ClickFix」的手法:以假的驗證碼或保安提示,誘使用戶在自己電腦上執行惡意指令。BSI 在 2026 年 9 月再發警告,指出這種手法的變種「TerminalFix」可由第一部受感染電腦深入整個網絡,並把相關惡意軟件歸於 Rhysida 背後的同一犯罪集團。
不過,BSI 沒有向 rbb 確認柏林這次攻擊是否用了同一手法。柏林市政府亦沒有回答,這些警告當時有否送達兩個受影響部門。
綠黨數碼事務發言人 Stefan Ziller 對 rbb 說:「他們是在明知的情況下接受了這個保安風險。」前交通部長 Jarasch 則批評市政府對受影響人士的資訊發放「災難性」。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。