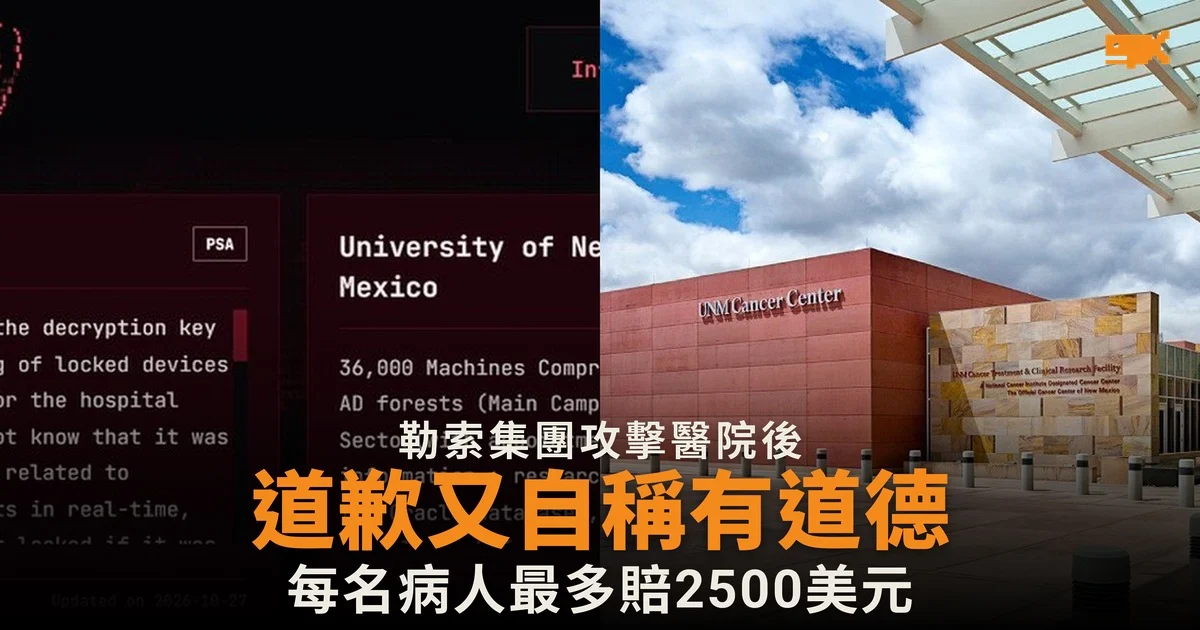
全州唯一一級創傷中心停擺數小時
美國新墨西哥大學健康科學中心(UNM HSC)在 2026 年 10 月 26 日(星期一)發現網絡攻擊,系統隨即中斷。旗下 UNM Hospital 位於阿爾伯克基,是新墨西哥州唯一的一級創傷中心,負責治理傷勢最嚴重的病人;健康科學中心亦設有州內唯一的燒傷科和兒童醫院。
據《The Record》報道,醫院當日把救護車改送阿爾伯克基和聖塔菲的其他醫院達數小時,並取消數十個門診手術和預約,同時暫時限制接收新病人。健康科學中心旗下醫學院、藥劑學院、護理學院和人口健康學院的學生被要求離開校園,翌日課堂亦全部取消。據 HIPAA Journal 報道,關鍵系統在 10 月 27 日凌晨恢復運作,救護車服務回復正常。
勒索集團:「我們有道德」
據 BleepingComputer 報道,一個名為 BYOD 的新勒索軟件集團在其洩密網站上承認責任,聲稱入侵了大學主校園和醫院共約 36,000 部機器,包括兩套 Active Directory 網域、整個 Microsoft Entra 租戶及兩個 Oracle 數據庫,並聲稱取得學生和職員的社會安全號碼、薪酬及人事紀錄、醫院預約資料和病人資料。
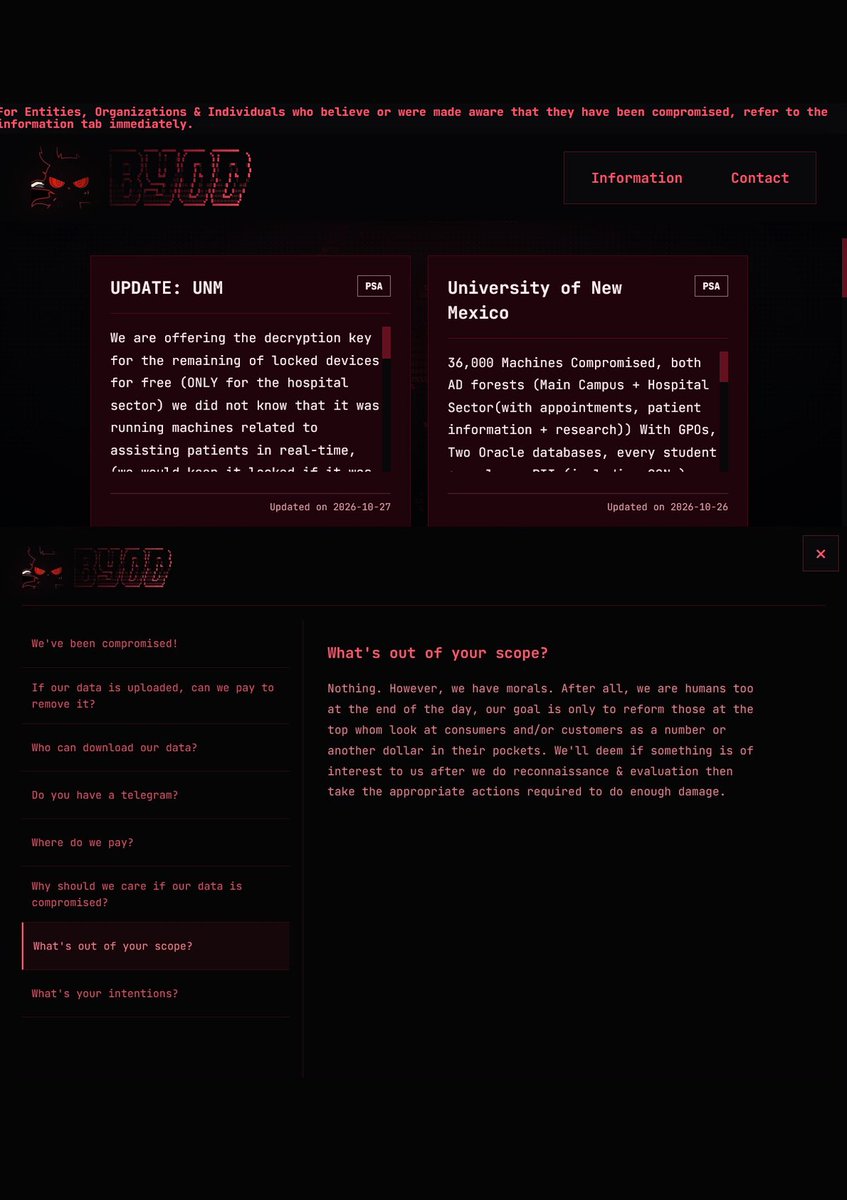
翌日,BYOD 再發帖文,表示會免費提供醫院部分的解密金鑰,理由是他們「不知道」被鎖的機器正在即時協助病人。該集團又聲稱,會向每名受影響病人支付最多 2,500 美元,並寫道:「我們有道德,我們有良心,我們不是壞人。」不過,BYOD 同時表明會保留全部被盜資料,並會繼續追究「保安差劣、令客戶資料外洩」的公司。
BleepingComputer 指,BYOD 的洩密網站目前列出六名受害者,其中三個已被公開資料。該集團在網站的問答頁自稱是在做「滲透測試」,目標是「那些把消費者當作一個號碼、或口袋裡多一塊錢的高層」。
醫院:沒有付贖金,勿回應任何賠償
健康科學中心在 10 月 28 日表示,所有設施已全面恢復運作,並確認沒有向黑客支付贖金。院方指,經外部專家評估,事件影響了部分用戶端裝置,但沒有滲透核心系統或伺服器。
院方亦提醒病人、學生和職員,涉事者可能會以「虛假的付款或賠償」為名再行騙,呼籲任何人都不要回應自稱要為事件負責的人,不要點擊連結或提供個人及財務資料;收到這類訊息的人應保留訊息,並向美國聯邦調查局(FBI)的網絡罪案投訴中心舉報。
這次攻擊發生前一星期,俄亥俄州克里夫蘭的 University Hospitals 亦遭黑客癱瘓系統,要在缺少關鍵系統的情況下運作了整個週末。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。