NebuSec 指接聽 Telegram 來電即可被入侵 Android 手機
初創網絡安全公司 NebuSec 10 月 29 日公布,Telegram 的 Android 版本有一個通話程式漏洞,攻擊者只需一個普通 Telegram 帳戶致電目標,對方一接聽,便可與另外兩個漏洞串連,控制整部手機。NebuSec 行政總裁 Eten Zou 對網絡安全新聞網站 The Hacker News 表示,受影響的是 2022 年 3 月推出的 8.6.2 版至 2026 年 9 月的 12.10.3 版,Telegram 已在 9 月底推出的 12.10.4 版修補。
NebuSec 表示,漏洞由其以 OpenAI 模型 GPT-5.4 驅動的程式碼保安產品找出。
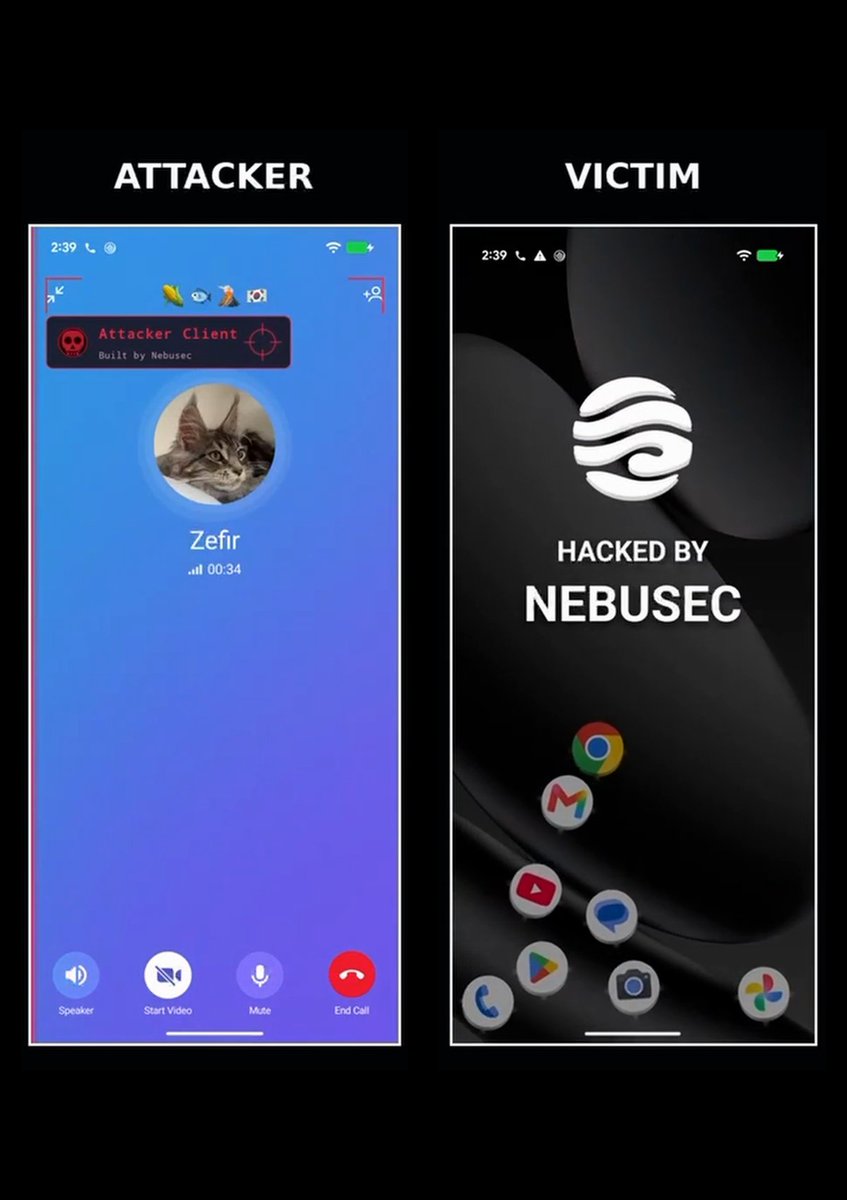
漏洞出在通話狀態訊息
據 SQ Magazine 報道,Telegram 通話時兩部手機會互傳短訊息,交代咪高峰是否靜音、鏡頭是否開啟及影像方向。其中一類 MediaState 訊息的處理程式有錯:12.10.3 版先檢查訊息是否帶有影像旋轉數值,隨後卻讀取另一個未必存在的影像狀態欄位,碰到不應存取的記憶體。12.10.4 版已改為讀取正確欄位。
Telegram 的 Android、iOS 及桌面版共用同一套通話程式庫 tgcalls。據 SQ Magazine,這個名為「Fix camera rotation」的修正早在 2026 年 4 月 21 日已加入程式庫,iOS 版 5 月、桌面版 7 月已跟進,Android 用戶要等到 9 月。
項目 | 內容 |
|---|---|
受影響版本 | Telegram Android 8.6.2 至 12.10.3 |
修補版本 | 12.10.4(build 7099) |
攻擊條件 | 普通帳戶致電,受害者接聽 |
測試環境 | ARM64 手機的私人通話 |
CVE 編號 | 未有 |
Telegram 否認漏洞可遙距執行程式
Telegram 發言人 Remi Vaughn 10 月 30 日向 SQ Magazine 發聲明:「Telegram 在 8 月已收到有關這個漏洞的報告,並在 NebuSec 通報前已經修補。」聲明又指:「兩份報告都沒有展示可運作的遙距執行程式攻擊鏈。」
據 Deep Intellica 整理,NebuSec 公開的證據只有一段 22 秒示範影片,影片沒有顯示受害者所用的 Telegram 及 Android 版本,另外兩個漏洞亦未公開,公司未發表技術報告。Eten Zou 表示,Telegram 收到報告後不認為漏洞可用作遙距執行程式,沒有發出漏洞獎金,NebuSec 亦未見有人實際利用漏洞。由於攻擊須受害者接聽,嚴格而言屬「一次點擊」而非「零點擊」攻擊。
Android 用戶可在 Telegram 設定頁底部查看版本號碼,更新至 12.10.4 或之後的版本。
來源
- Telegram Android Flaw Lets Attackers Run Code When Users Answer Voice Calls(The Hacker News)
- Telegram Android Voice Call Flaw Allowed Code Execution(SQ Magazine)
- A Closer Look At The Telegram Android Call Attack(Deep Intellica)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。