mSecure 通知新舊用戶立即保護所有資料
據密碼管理程式 mSecure 開發商 mSeven Software 在 11 月 3 日發給用戶的電郵,公司「最近發現與 mSecure 密碼管理程式有關的可疑活動」,已展開調查、採取措施減低影響,並聘請外部網絡安全專家協助。
電郵寄給所有現有及前任 mSecure 用戶,建議他們立即採取措施,保護儲存在 mSecure 內的所有機密資料,包括更改密碼、重設或重新登記雙重認證(登入時除密碼外再要求一次驗證),以及移除現有的通行密鑰(passkey,以手機或電腦代替密碼登入的憑證)。
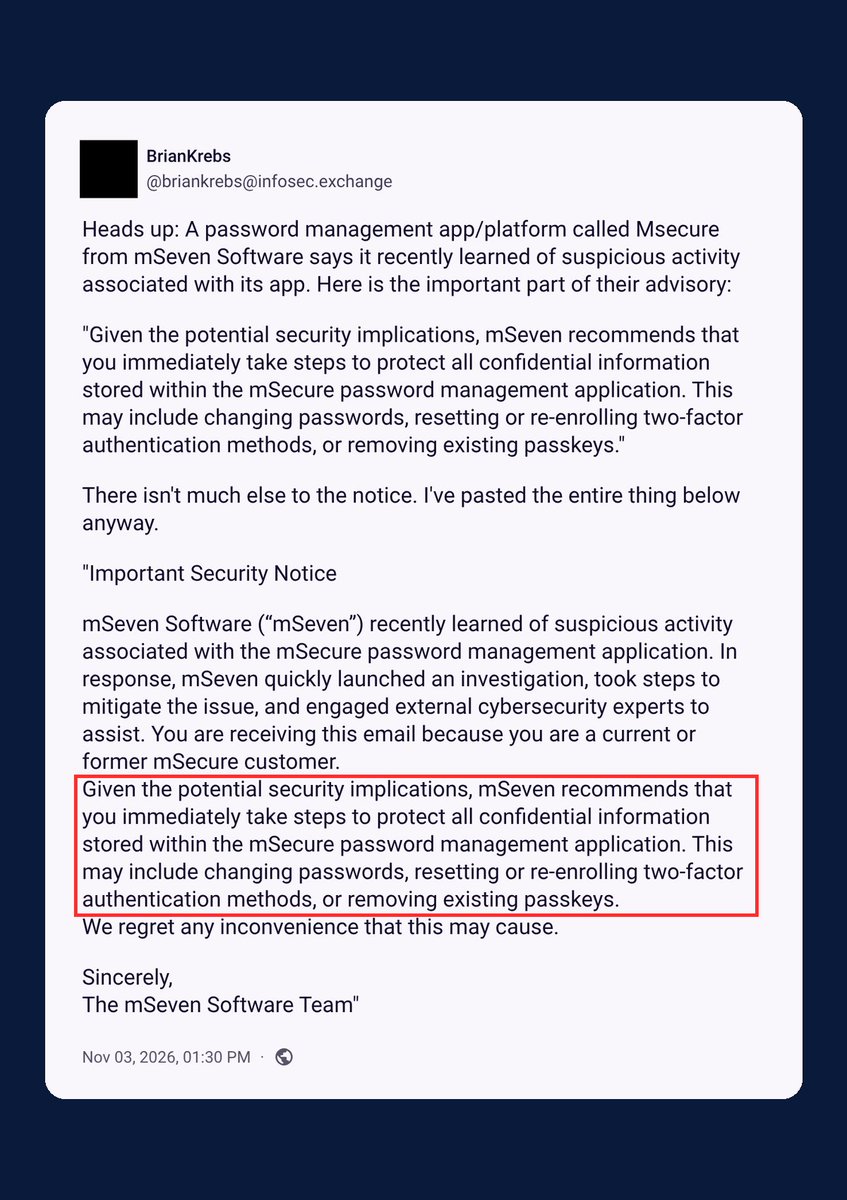
通知沒有交代發生甚麼事
mSeven 的電郵沒有說明可疑活動是甚麼、有多少用戶受影響,亦沒有說用戶儲存的資料有否被存取。據德國科技網站 heise online 報道,收到電郵的用戶把內容貼到 mSeven 的支援論壇。
在 mSecure 支援論壇的討論串,有用戶表示自己存有逾 500 個密碼,另一名用戶說有逾 800 個,質疑公司是否要求他們全部更改。亦有用戶指公司網站和支援網站都沒有相關公告,一度懷疑電郵是否真的由公司發出。
德國當局早在 2025 年已指廠商理論上可存取資料
德國聯邦資訊安全局(BSI)在 2025 年 12 月 9 日公布一項研究,與 FZI 資訊科技研究中心合作檢視 10 款密碼管理程式,發現其中 3 款儲存密碼的方式令廠商理論上可以存取用戶資料,mSecure 是其中之一,另外兩款是 Google Chrome 內置的密碼管理功能和 PassSecurium。
BSI 指這種設計原則上會擴大廠商一方的被攻擊範圍,要靠額外的補償措施減低風險,而用戶只能信任這些措施。據 heise online 報道,BSI 對 mSecure 廠商的回應亦不滿意,認為「整體而言,這個設計未符合一般人對密碼管理程式的期望」。
不過 BSI 同時強調,密碼管理程式的缺點不是放棄使用的理由:重用密碼或使用弱密碼的風險,遠大於個別產品在設計上的缺陷。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。