Hacker News 用戶 petecooper 為提前公開 PHP 漏洞編號道歉
據 GIGAZINE 10 月 23 日報道,Hacker News 用戶 petecooper 在同一個討論區發帖道歉,承認自己提前公開了兩個 PHP 遠端程式碼執行漏洞的編號。他 10 月 20 日發出的帖文題為「Tell HN: 2x PHP RCE CVEs with CVSS 10.0 Incoming」,點名 CVE-2026-109618 及 CVE-2026-109619,取得 285 分後被檢舉刪除。他其後再發一帖,題為「Tell HN: I unknowingly broke the PHP RCE embargo. I am sorry.」,取得 177 分。
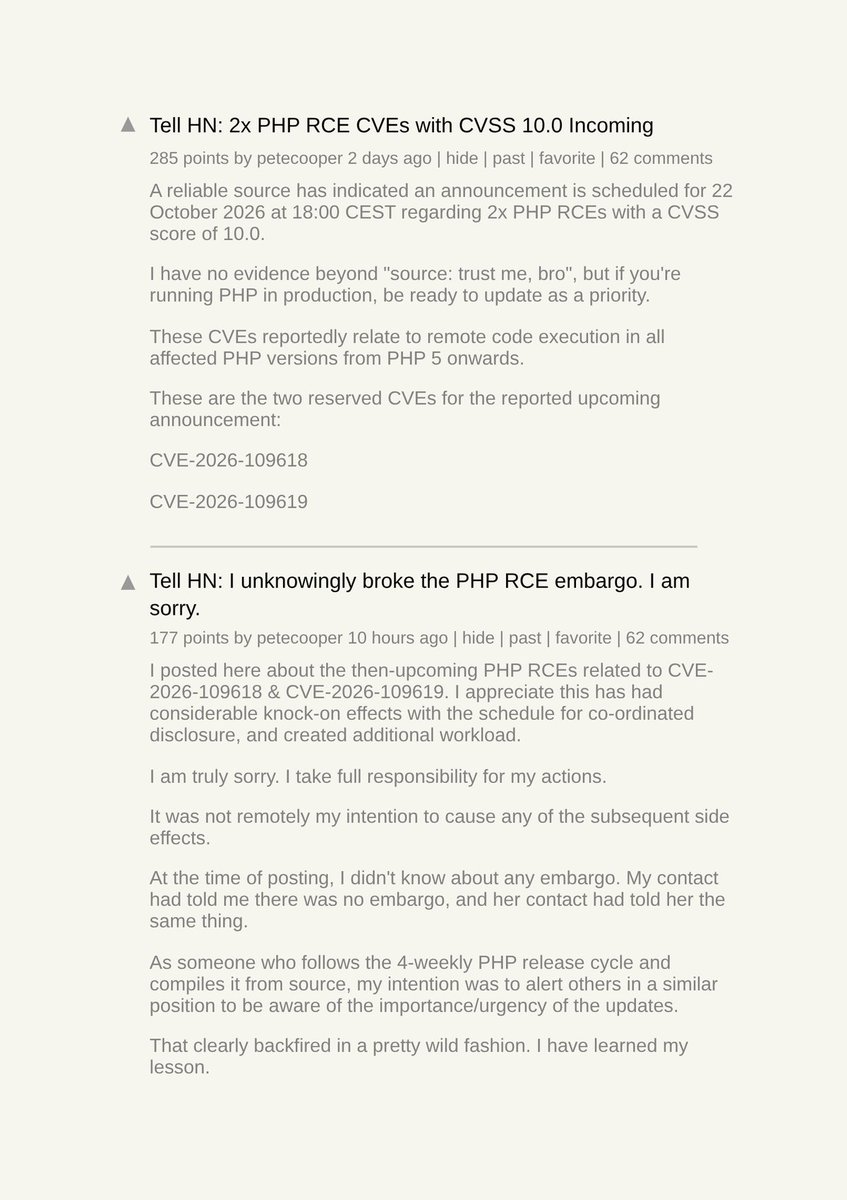
petecooper 在道歉帖中表示:「我真心感到抱歉。我為自己的行為承擔全部責任。」據 GIGAZINE,他是一名自由身顧問,與事件中任何一方都沒有關係。
他稱聯絡人告訴他「沒有禁運協議」
據 GIGAZINE 引述該帖文,petecooper 表示:「發帖當時,我並不知道有任何禁運協議。我的聯絡人告訴我沒有禁運協議,而她的聯絡人也是這樣告訴她的。」他指自己跟足 PHP 每四周一次的發布周期,並且自行由原始碼編譯,發帖原意是提醒處境相同的人及早準備。
他在同一帖承認:「那顯然以相當誇張的方式反噬了。我已經學到教訓。」他又提到:「有媒體報道指我出於善意發的帖文,導致資訊封鎖被解除……自那時起我一直睡得不好。」據 GIGAZINE,Hacker News 的留言既有指責,也有為他辯護。
PHP 基金會:數周協調披露的工夫被無視
據 TechTarget 10 月 22 日報道,PHP 基金會回應外洩時稱,事件「無視了多方為協調披露付出的數周工夫」。該報道指,兩個漏洞均為 PHP 核心記憶體處理上的免認證遠端程式碼執行漏洞,CVSS 評分為 9.2,低於 petecooper 帖文標題所寫的 10.0。美國國家安全局則警告,攻擊者「很可能將其武器化」。
漏洞編號 | CVSS 評分(TechTarget) | 類型 |
|---|---|---|
CVE-2026-109618 | 9.2 | 免認證遠端程式碼執行 |
CVE-2026-109619 | 9.2 | 免認證遠端程式碼執行 |
據 TechTarget,漏洞由安全公司 Calif 於 2026 年 8 月 11 日在 OpenAI 的「Patch the Planet」計劃下回報,Wiz 與 OpenAI 其後各自發現同一問題。OpenAI 網絡安全研究主管 Clint Gibler 就版本提前發布一事接受該報訪問。報道同時指,Calif 曾無意中公開一段針對真實目標的概念驗證影片。
外洩逼出提前一日的緊急版本
據 TechTarget 及 Brandefense 的時序整理,PHP 把原定的發布提前至 10 月 21 日,當日香港時間晚上 10 時推出 8.5.12、8.4.27、8.3.36 及 8.2.35 四個緊急版本。在此之前,Chainguard 已於香港時間同日下午 3 時 41 分公開已修補的容器映像,比官方早逾六小時。
日期(香港時間) | 事件 |
|---|---|
2026 年 8 月 11 日 | Calif 向 PHP 回報兩個漏洞 |
2026 年 10 月 16 日 | Chainguard 得悉有協調披露正在進行 |
2026 年 10 月 17 日 | Amazon MadPot 蜜罐錄得首批利用嘗試 |
2026 年 10 月 20 日 | petecooper 在 Hacker News 貼出兩個漏洞編號 |
2026 年 10 月 21 日下午 3 時 41 分 | Chainguard 公開已修補映像 |
2026 年 10 月 21 日晚上 10 時 | PHP 發布四個緊急版本 |
Chainguard 行政總裁 Dan Lorenc 向 TechTarget 表示,公司 10 月 16 日(周五)得悉有協調披露正在進行,當晚以自家的 AI 測試框架配合一個前沿模型獨立找出該漏洞,周六獲加入協調頻道;之後有廠商在歐洲維護者入睡期間通報野外利用,公司才決定公開發布。
攻擊在補丁出現前已經開始
據 TechTarget,Amazon 的 MadPot 蜜罐自 10 月 17 日起已錄得利用嘗試,即外洩帖文出現之前。Cloudflare 的 Matthew Prince 向該報形容,相關流量由數以千計升至數以百萬計。安全公司 Hadrian 指出,攻擊者濫用 PHP 的 session upload progress 功能。Lorenc 則表示,相關流量來自俄羅斯及中國的 IP 位址,網上亦流傳假的概念驗證程式碼,他稱這是一個「難以利用的漏洞」。
據 TechTarget 報道,逾 30 個英國政府網上服務,以及荷蘭、德國、比利時和法國的聯邦網站一度離線。
AI 同時發現同一漏洞,正在壓縮禁運期
據 TechTarget 報道,事故響應組織 FIRST 的漏洞協調小組聯合主席 Art Manion 指,多方藉 AI 各自發現同一漏洞的情況,令長時間的禁運協議愈來愈難維持。這次事件中,Calif、Wiz、OpenAI 與 Chainguard 分別循不同途徑碰上同一組漏洞,而最終把時間表推前的,是一名無關人士在討論區的一則帖文。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。